Ciko
Адміністратор
-
Зареєстровано
-
Відвідування
Весь контент Ciko
-
 Безпілотник, який у понеділок перетнув повітряний простір Литви, а потім розбився й вибухнув у Варенському районі, був українським, підтвердила литовська прем'єрка Інга Ругінене. Джерело: "Європейська правда" з посиланням на Delfi Деталі: Ругінене зазначила, що цей безпілотник збився з курсу в ході української операції проти Росії. "Сьогодні ми можемо сказати, що безпілотник, який перетнув наш повітряний простір і залетів у Варенський район, був українським. Це пов'язано з операцією, яку українці провели тієї ночі проти Росії (атака на нафтотермінал в Приморську. – Ред.)", – заявила очільниця уряду Литви. Ругінене зазначила, що поки що зарано говорити про тип безпілотника. За її словами, відповідь на це питання буде надано в ході розслідування, яке триває. Раніше міністр оборони Литви Робертас Каунас заявив, що дрон, ймовірно, був українським. Він також пов'язав падіння дрона на литовській території з атакою на НПЗ у Приморську Ленінградської області РФ. Тим часом міністр закордонних справ Литви Кястутіс Будріс на тлі інциденту з дроном закликав до посилення системи протиповітряної оборони.
-
 Щонайменше троє людей загинули, до двох десятків зазнали поранень унаслідок російських повітряних ударів по Запоріжжю та Полтавщині вночі 24 березня, повідомили очільники обласних військових адміністрацій. «У Полтавській громаді зафіксовано пошкодження житлових будинків та готелю. Виникли пожежі», – вказав голова Полтавської ОВА Віталій Дяківнич, а згодом додав, що загинули двоє людей, число поранених сягнуло 11. Одна людина загинула і п’ятеро поранені в Запоріжжі, яке зазнало комбінованого удару безпілотниками та ракетами, інформує голова ОВА Іван Федоров. «Пошкоджені шість багатоквартирних та два приватних будинки, магазин, нежитлові будівлі, об'єкт промислової інфраструктури», – написав чиновник у телеграмі. Telegram🇺🇦 Іван Федоров / Запорізька обл / Запоріжжя🇺🇦 Офіційний телеграм-канал начальника Запорізької ОВА Івана Федорова https://fedorov.sendpulse.siteУвечері 23 березня президент України Володимир Зеленський закликав бути уважним до сигналів повітряної природи. «Є інформація від розвідки, що росіяни можуть готувати масований удар. Відповідні наші розпорядження для ППО вже були», – говорив глава держави. Російські військові регулярно з різних видів озброєння – ударними БпЛА, ракетами, КАБами, РСЗВ – атакують українські міста і цивільну інфраструктуру в усіх регіонах України. Українська влада і міжнародні організації кваліфікують ці удари як воєнні злочини Російської Федерації і наголошують, що вони мають цілеспрямований характер. Обстріли систем життєзабезпечення населення і закладів охорони здоров’я з метою позбавити людей електроенергії, тепла, водопостачання, зв’язку, медичної допомоги й інших необхідних умов для життя є ознакою геноцидних дій. Керівництво Росії заперечує, що російська армія під час повномасштабної війни завдає цілеспрямованих ударів по цивільній інфраструктурі міст і сіл України, убиваючи цивільне населення і руйнуючи лікарні, школи, дитячі садочки, об’єкти енергетики та водозабезпечення.
-
 Астрономи склали список із 45 екзопланет, на яких теоретично може існувати життя. Найбільше уваги привернула система TRAPPIST-1, що знаходиться приблизно за 40 світлових років від нас — за космічними мірками це досить близько. Сьогодні науці відомо вже понад 6000 планет за межами Сонячної системи, але більшість із них занадто гарячі, холодні або мають інші умови, несумісні з життям, пише Уніан. Усі вони розташовані в так званій «зоні населеності» — області навколо зірки, де може існувати рідка вода. Саме вода вважається головною умовою для зародження життя. Вчені планують використовувати цей список для подальших спостережень. Наступний крок — перевірити, чи мають ці планети атмосферу, адже саме вона допомагає утримувати воду.
-
 Трамп несподівано назвав ім’я головного ініціатора початку військової операції США проти Ірану, водночас Тегеран офіційно спростував слова американського лідера про нібито успішні мирні переговори. Президент США Дональд Трамп у понеділок, 23 березня, під час виступу в Теннессі спробував перекласти відповідальність за ескалацію конфлікту з Іраном на свого міністра оборони Піта Гегсета. Водночас Тегеран назвав заяви Трампа про мирні переговори фейком та відповів новою хвилею ракетних ударів. Про це пише The Independent. Хто ініціював військову операціюПід час круглого столу в Мемфісі Трамп розповів нову версію подій, що передували початку операції «Епічна лють» 28 лютого. За його словами, він зателефонував Гегсету та іншим високопосадовцям, щоб обговорити загрозу з боку Ірану. «І Піте, я думаю, ти тоді перший заговорив і сказав: “Давайте зробимо це“, тому що ви не можете дозволити їм мати ядерну зброю», — процитувало видання слова Трампа. Сам Гегсет наразі став публічним обличчям цього конфлікту, регулярно виступаючи з агресивною риторикою на брифінгах у Пентагоні та вихваляючи «смертоносність» армії США. Спростування переговорів та нові удариРаніше того ж дня Трамп заявляв про «дуже хороші та продуктивні» переговори щодо припинення вогню з Тегераном, які нібито вели американські дипломати Стів Віткофф та Джаред Кушнер. Проте спікер іранського парламенту Мохаммад Багер Галібаф категорично це заперечив, назвавши слова американського лідера маніпуляцією, щоб заспокоїти нафтові ринки.
-
 Міський голова Львова Андрій Садовий прокоментував наслідки масованої атаки російських безпілотників на місто, що сталася 24 березня. Також він висловив зауваження щодо ефективності засобів протидії ворожим цілям. Про це він заявив у коментарі для «Новини.LIVE». За словами очільника міста, громада регулярно виділяє значні кошти з місцевого бюджету на підтримку військових, зокрема на закупівлю дронів та антидронових систем. «Дивіться, в мене є дуже багато запитань до всіх. Тому що ми, як місто, кожного дня купляємо дрони, купляємо антидронові системи, купляємо все, що нас просять і передаємо. Ми велику долю бюджету міста витрачаємо на підтримку військових. Тому я думаю, що запитань дуже багато є до всіх», — заявив Андрій Садовий. Водночас мер підкреслив, що його першочерговим пріоритетом наразі є ліквідація наслідків обстрілу та допомога постраждалим мешканцям. «Моє завдання зараз — врятувати людей, щоб люди були в безпеці, щоб люди мали де переночувати. Щоб в лікарнях надали якісну медичну допомогу. Це ми зробимо, за це є моя відповідальність», — додав міський голова. Наразі міська влада зосереджена на забезпеченні постраждалих тимчасовим житлом та медичним супроводом.
-
 У Львові 24 березня під час повітряної тривоги було чутно вибухи. Область атакували ударні БпЛА. Зафіксовано влучання у центральній частині міста. Також є влучання у будинок в житловому масиві Сихів. Суспільне зібрало усе, що відомо про атаку по Львову. Армія РФ 24 березня атакувала Львів та область ударними БпЛА. Як повідомив міський голова Львова Андрій Садовий, пошкоджений ансамбль Бернардинського монастиря, що на площі Соборній, та двічі БпЛА влучав у будинок на Сихові. О 16:29 начальник Львівської ОВА Максим Козицький повідомив, що постраждала спадщина ЮНЕСКО. І додав, що внаслідок атаки щонайменше двоє людей важкопоранені. Станом на 17:10 Андрій Садовий повідомив, що 51-річну жінку госпіталізували із мінно-вибуховою травмою нижніх кінцівок. Ще один пацієнт звернувся до травмпункту самостійно — садна і забої. Всього станом на 18:54 у місті відомо про 17 поранених, повідомив Суспільному перший заступник міського голови Львова Андрій Москаленко. О 19:22 начальник ОВА повідомив про 19 травмованих на Львівщині. На 20:40 кількість травмованих збільшилася до 26. "Унаслідок атаки ворожих безпілотників у Львові є загорання житлових будинків на площі Соборній, вулиці Братів Рогатинців та вулиці Червоної Калини. Також внаслідок падіння уламків БпЛА загорівся приватний будинок у селі Серники Бібрської територіальної громади. Всюди працюють вогнеборці", — пише Козицький. TelegramСуспільне Львів❗️РФ продовжує атакувати Львівщину. Є приліт в центральну частину Львова, повідомив начальник Львівської ОВА Максим Козицький. За попередньою інформацією, постраждала спадщина ЮНЕСКО. Загроза далі виЗа даними міського голови Львова Андрія Садового, пошкоджений житловий будинок у центрі Львова. Усі служби працювали на місці влучання. Також, за інформацією Андрія Садового, у Львові є ще одне влучання російського дрона в житловий будинок на Сихові, на проспекті Червоної Калини. Згодом міський голова повіомив, що у цей будинок дрони влучали двічі під час повітряної тривоги. Садовий також повідомив про третю локацію — на початку вулиці Бандери. Попередньо, там впали уламки. Всього станом на 18:20 17 квартир потребують відселення. Є пошкодження музею Лонцького та Органного залу. За даними ГУ ДСНС України у Львівській області, займань було залучено понад 120 рятувальників. "Надзвичайники працювали на кількох локаціях одночасно, приборкуючи полум’я та наслідки ворожих обстрілів. Горіли дахи житлових будинків, понівечено автівки, вибито вікна", — повідомили рятувальники. За інформацією начальника Львівської ОВА, на території Львівщини є влучання в обʼєкти критичної інфраструктури у Комарнівській та Добросинсько-Магерівській громадах. О 14:28 у Золочівському районі Львові оголосили повітряну тривогу через загрозу ударних БпЛА. Згодом тригогу оголосили ще й у Львівському, Дрогобицьку, Стрийському, Самбірському та Яворівському районах. О 16:19 у Львові пролунали вибухи. Як повідомив міський голова Львова Андрій Садовий, російський дрон рухався у напрямку Львова. Працювали сили ППО. О 18:34 на Львівщині повідомили про відбій повітряної тривоги.
-
 У середу, 25 березня, відключення електроенергії в Україні не прогнозується. Про це повідомляє пресслужба "Укренерго". "Завтра, у середу, застосування заходів обмеження споживання не прогнозується", - йдеться в повідомленні. Водночас енергетики закликають українців користуватись потужними електроприладами саме у денні години - з 10:00 до 15:00. Ситуація в енергетиці - головні новиниВ ніч проти 24 березня Росія здійснила масовану комбіновану атаку на енергетичну інфраструктуру у кількох регіонах України. Частина споживачів у Запорізькій, Одеській, Полтавській, Сумській, Харківській та Херсонській областях тимчасово залишилися без світла. Раніше народний депутат Сергій Нагорняк повідомляв, що до початку зими Україна може не встигнути отримати від Європи обладнання для ремонту енергетичної інфраструктури, розбитої російськими ударами. Він зазначив, що "Укренерго" відчуває гостру нестачу запчастин, що може завадити їй провести належний ремонт. 21 березня в Києві спостерігалися перебої з електро- і водопостачанням. У КМДА тоді пояснили, що це сталося через аварійну ситуацію. Водночас у мережі писали про критично низький рівень напруги на Лівому березі – в окремих районах показники падали до двозначних значень.
-
 Дональд Трамп заявив, нібито Іран зробив Сполученим Штатам цінну пропозицію для досягнення угоди. Про це президент США сказав журналістам у Білому дому, передає власний кореспондент Укрінформу. Він не уточнив, у чому саме полягає пропозиція, однак запевнив, що йдеться про «дуже значний приз», пов’язаний з Ормузькою протокою. «Ми перемогли. Ця війна вже виграна», – вкотре повторив Трамп. За інформацією ЗМІ, посередниками в передачі повідомлень між сторонами виступають, зокрем Пакистан, Єгипет і Туреччина. Прем’єр-міністр Пакистану Шахбаз Шаріф заявив, що його країна готова сприяти переговорам між США та Іраном для припинення війни. Як повідомляв Укрінформ, Трамп заявив, що наказав відкласти на п’ять днів удари по енергетичній інфраструктурі Ірану, поки тривають переговори.
-
 Новий верховний лідер Ірану Моджтаба Хаменеї погодився провести переговори зі США. Про це повідомляє ізраїльське видання Ynet. Повідомляється, що після анонсу президента США Дональда Трампа щодо переговорів, Іран спершу заперечив це, як і можливість угоди. Однак згодом іранський міністр Аббас Аракчі провів телефонну розмову зі спецпосланцями Трампа Стивом Віткоффом та Джерадом Кушнером, яка показала іншу позицію Тегерану. За даними видання, Аракчі надіслав Віткоффу секретне повідомлення, в якому зазначив, що отримав згоду на такі переговори від Моджтаби Хаменеї. Як повідомив виданню іранський чиновник, він заявив про готовність завершити війну "якщо будуть виконані умови". Водночас зазначається, що Ізраїль не буде залучений до переговорів і взагалі дізнався про те, що про них доволяються, випадково. Війна на Близькому Сході: важливі новиниНагадаємо, раніше Ynet повідомляли, що Трамп планує завершити війну на Близькому Сході до 9 квітня. Саме тоді він має завітати до Ізраїлю на День незалежності, щоб отримати премію країни. Тим часом Reuters відзначає, що вже наступного дня після заяв Трампа про "плідні переговори", Тегеран завдав серію ракетних ударів по Ізраїлю. Низка ізраїльських посадовців зазначили, що Трамп націлений досягти угоди з Тегераном, однак вважають це малоймовірним.
-
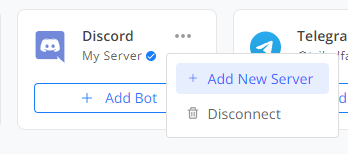
Відвідайте нашу сторінку Інтеграції . У розділі інтеграції Discord натисніть на три крапки та виберіть «Додати новий сервер». Виберіть сервер, на який ви хочете додати бота, і натисніть «Продовжити», щоб завершити додавання. Тепер, перед створенням сповіщення, ви можете вибрати, на який сервер сповіщення надсилатиме повідомлення. Це дозволяє ефективніше керувати сповіщеннями на різних серверах
-
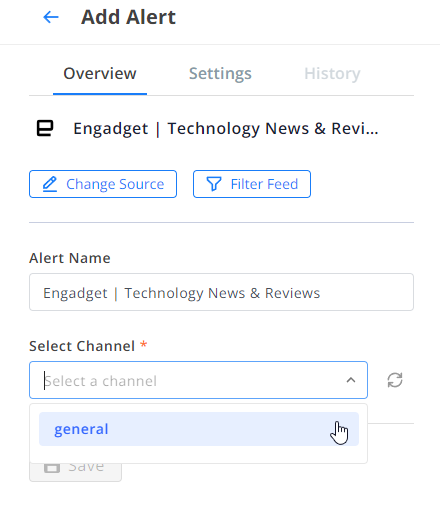
Виберіть певний текстовий канал на вашому сервері Discord, де бот публікуватиме оновлення. Натисніть «Зберегти» . Останні 3 публікації будуть надіслані на ваш канал Discord для підтвердження з’єднання. Після цього нові публікації будуть завантажуватися відповідно до частоти оновлення вашого плану та автоматично пересилатися до Discord.
-
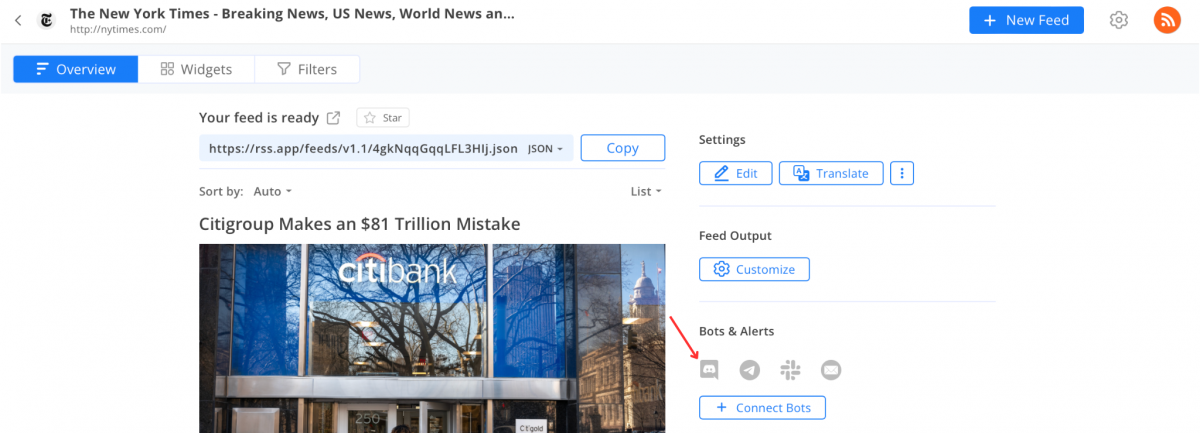
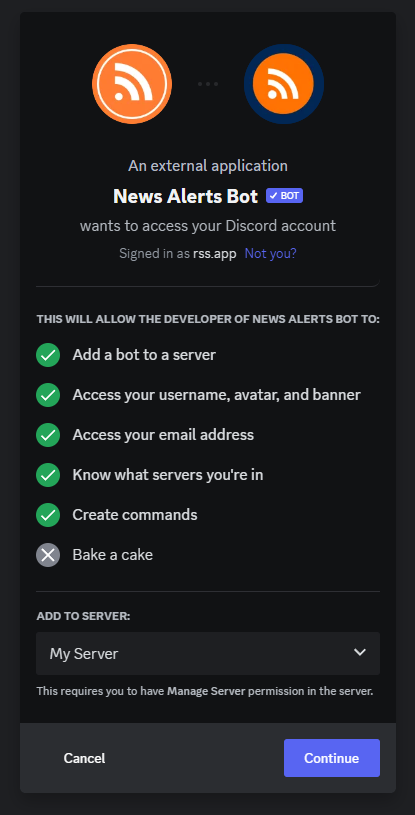
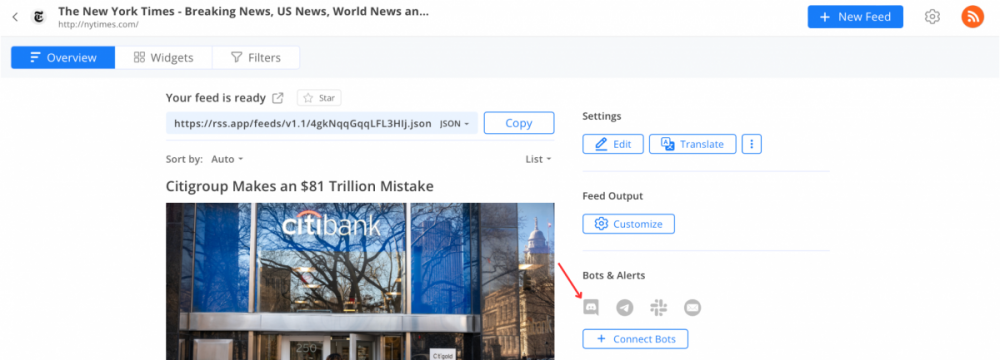
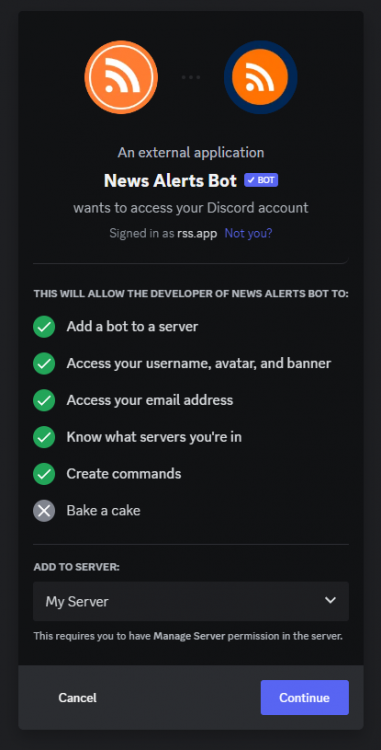
Знайдіть і натисніть кнопку Discord праворуч. Якщо ви вперше налаштовуєте бота Discord, з’явиться модальне вікно для авторизації. Виберіть потрібний сервер і натисніть « Продовжити». Переконайтеся, що бот має дозволи на керування вебхуками та надсилання повідомлень . Після підтвердження цих налаштувань натисніть «Авторизувати».
-
Перш ніж надсилати оновлення до Discord, вам потрібно створити стрічку в RSS.app. Вставте URL-адресу джерела в RSS.app, навіть якщо на сайті вже є RSS-канал. Перейдіть до генератора RSS . Вставте URL-адресу веб-сайту або RSS-каналу, який потрібно відстежувати. Натисніть кнопку «Згенерувати». Натисніть «Зберегти в моїх стрічках». Потім продовжуйте підключатися до Discord.
-
Тепер, коли ваш Telegram-бот запущено, ознайомтеся з цими розширеними ресурсами для оптимізації налаштувань: Посібник з RSS-ботів – Дізнайтеся, як налаштувати подібні автоматизації для Slack та Discord . Генератор RSS – Ще немає стрічки? Перетворіть будь-яку URL-адресу веб-сайту на RSS-стрічку для вашого бота. Що таке RSS? – Новачок в автоматизації? Прочитайте наш повний огляд того, як працює технологія RSS. RSS-віджети – Хочете показувати ці ж оновлення на своєму веб-сайті? Дізнайтеся, як вбудувати стіну новин або тікер.
-
Тепер вам потрібно вказати RSS.app, до якого облікового запису Telegram надсилати дані. Перейдіть на сторінку «Інтеграції» та натисніть «Підключити бота» . Увійдіть за допомогою Telegram. Підтвердіть запит доступу на своєму телефоні або іншому підключеному пристрої.
-
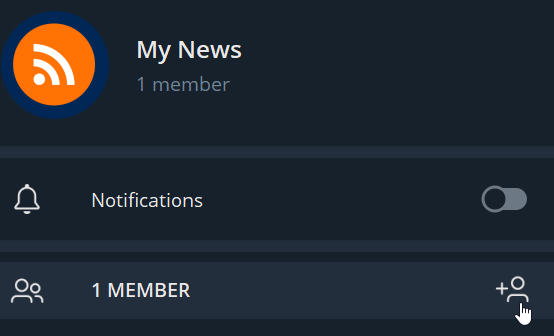
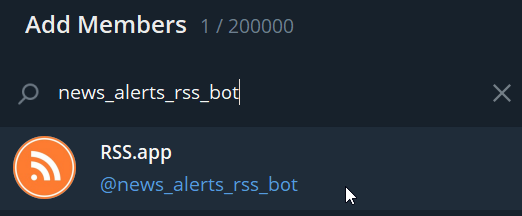
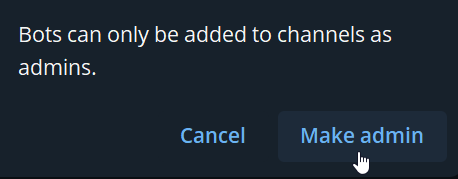
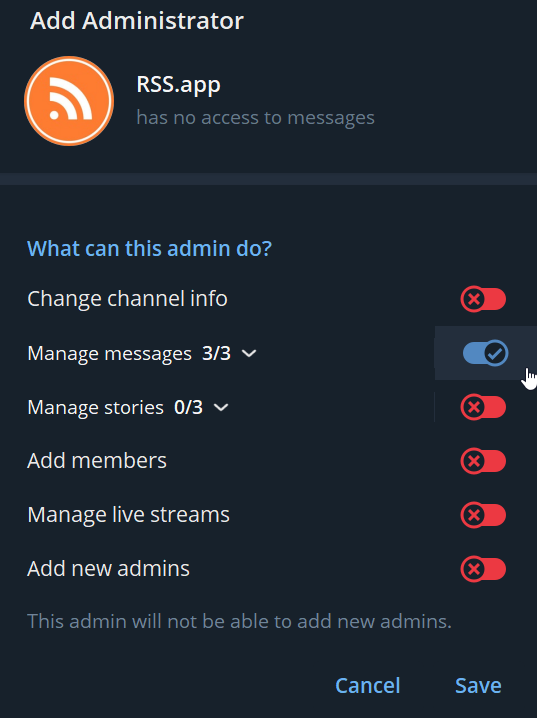
Додайте бота до групиСпочатку вам потрібно запросити бота RSS.app до вашого пункту призначення. Натисніть на назву свого каналу або групи в Telegram та виберіть «Додати користувача» Скопіюйте та вставте назву бота в пошук: @news_alerts_rss_bot та додайте бота до групи Переконайтеся, що ви додаєте нашого бота. Ви також можете додати бота за цим посиланням: https://t.me/news_alerts_rss_bot . Керування дозволами Важливо: Переконайтеся, що бот має дозволи на публікацію повідомлень . Якщо ви використовуєте канал, ви повинні зробити бота адміністратором.
-
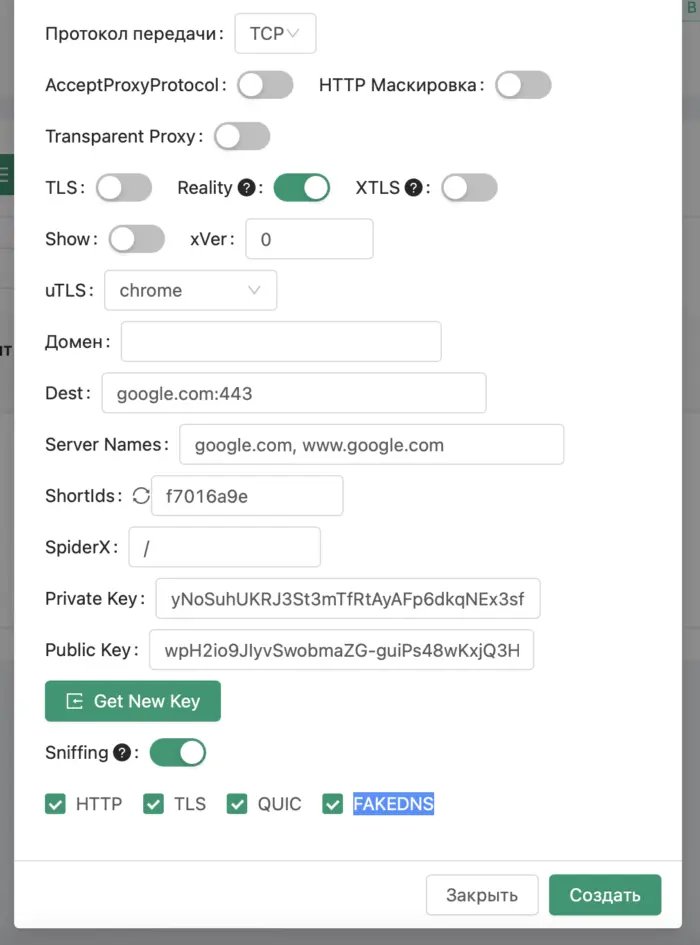
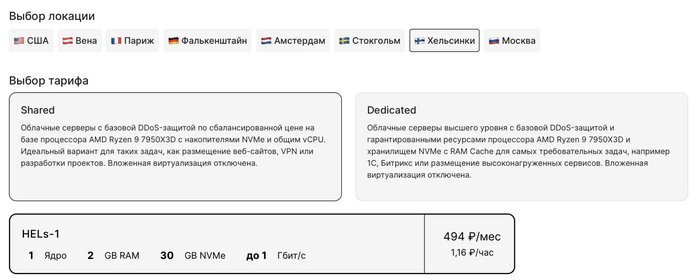
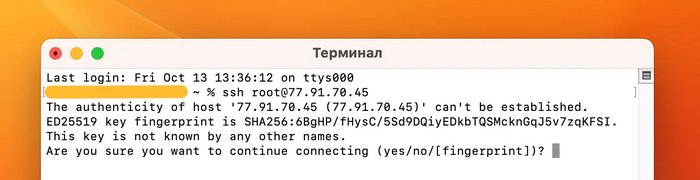
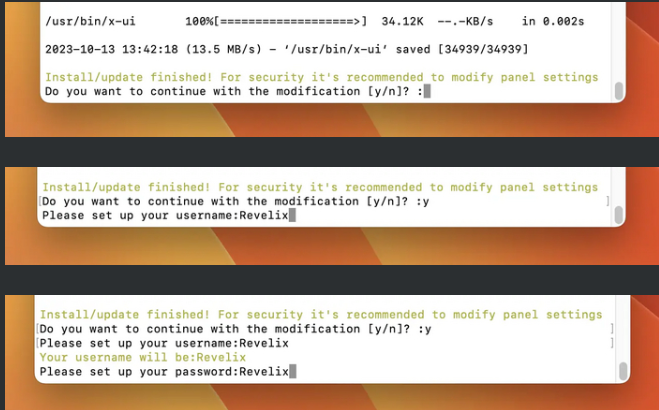
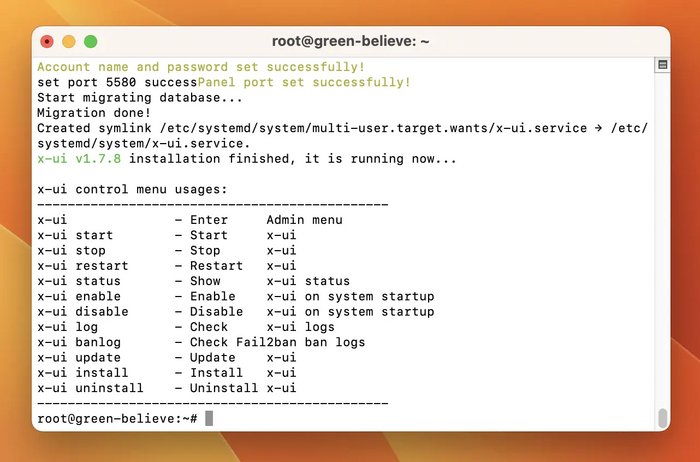
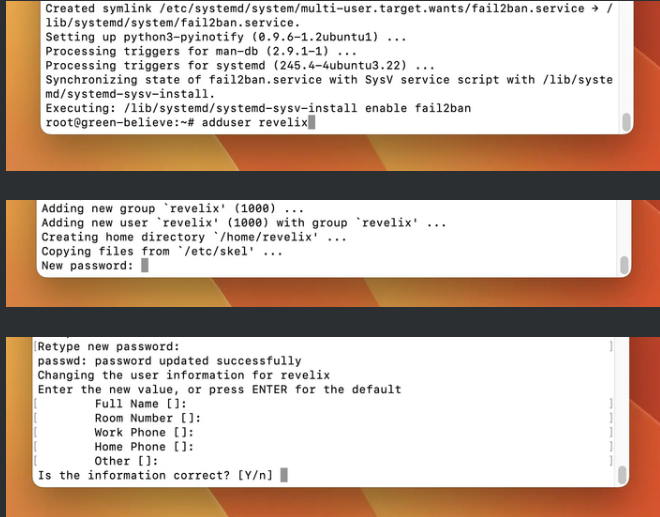
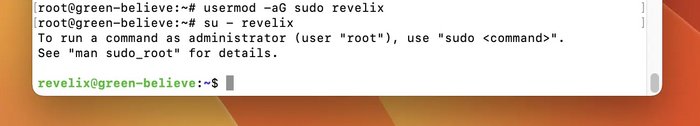
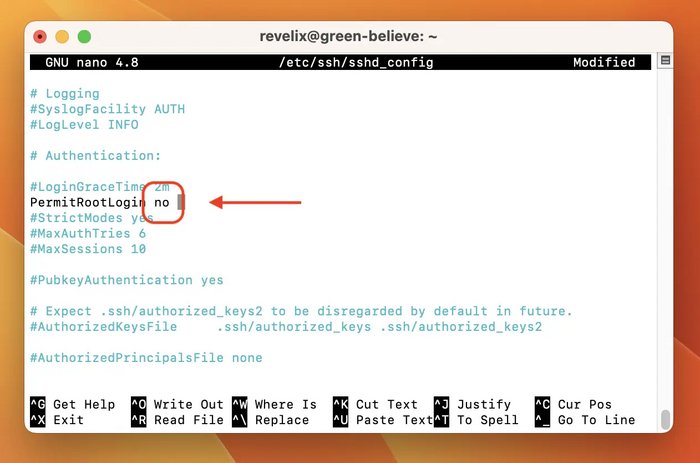
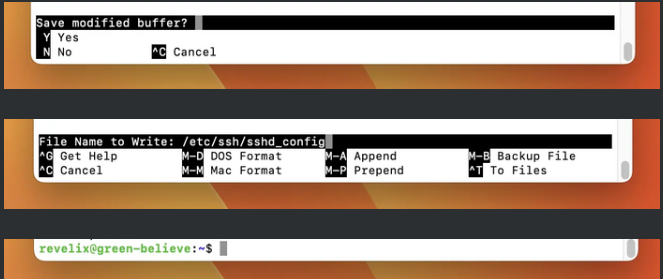
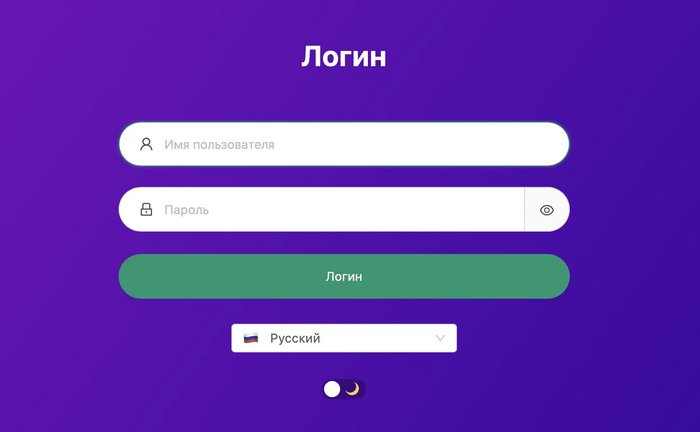
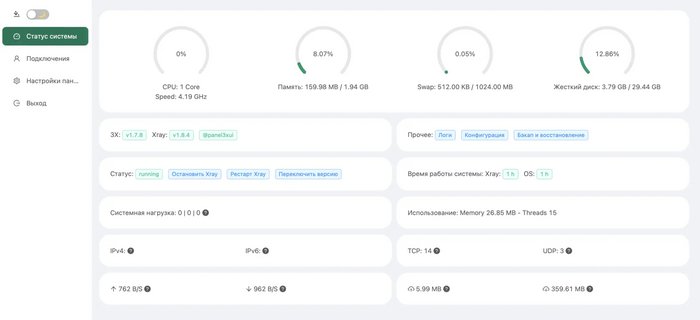
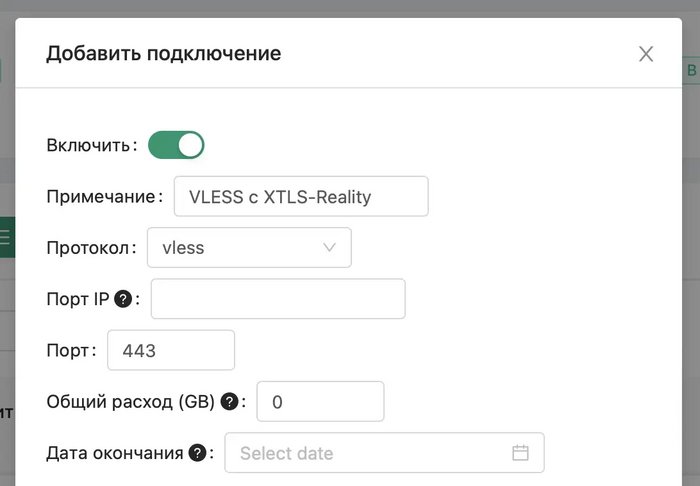
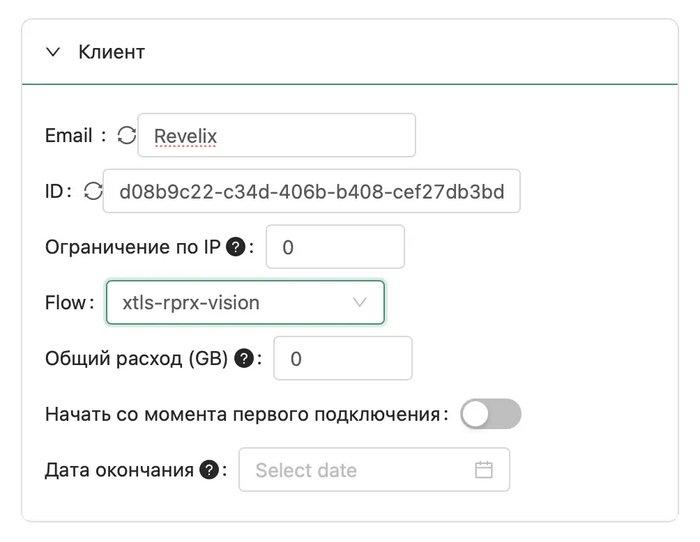
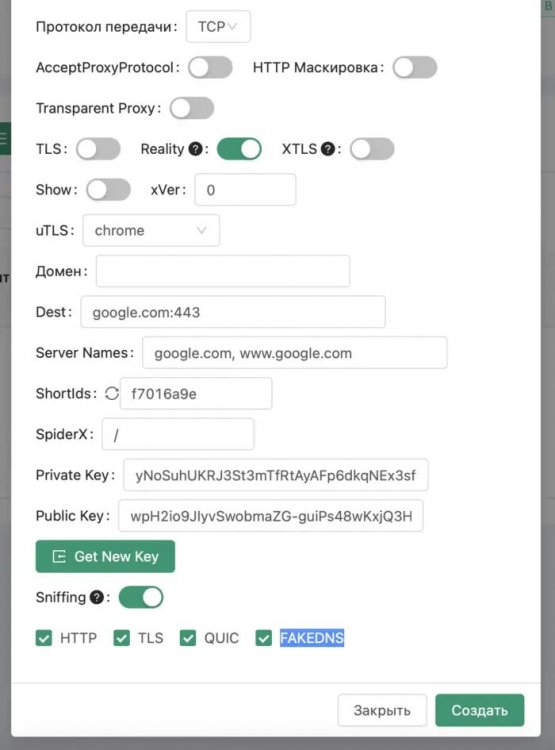
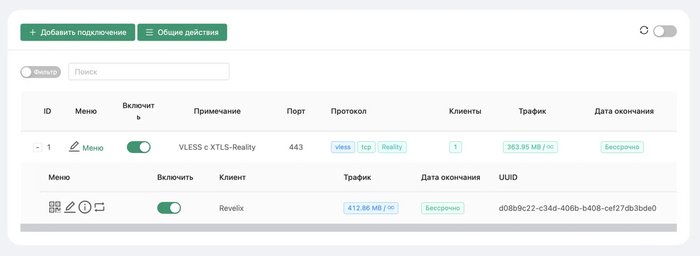
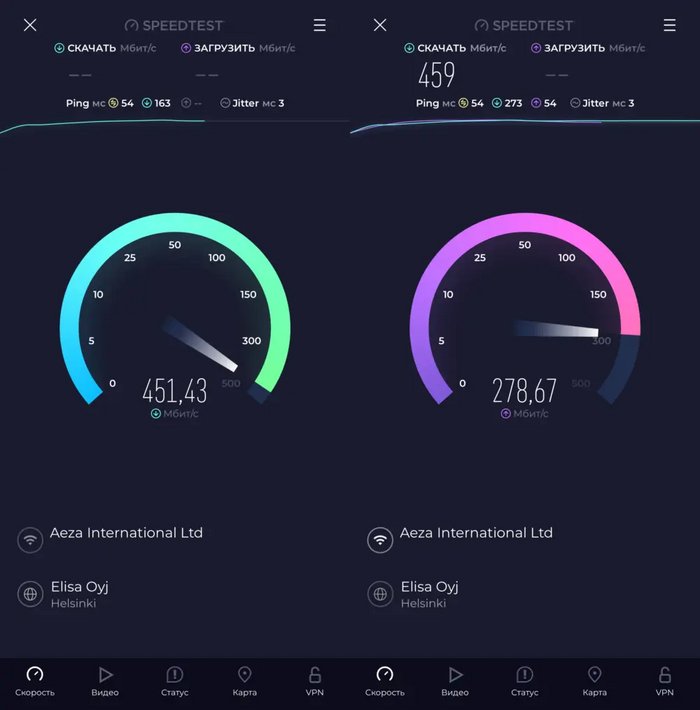
VLESS з XTLS-Reality – використовують унікальний метод ідентифікації на етапі TLS-рукостискання за принципом свій/чужий. Якщо сервер визначає клієнта як свого, він просто працює як проксі. При цьому ваш проксі-трафік ховається під звичайним браузерним трафіком у вигляді HTTPS з'єднання, використовуючи реальний TLS-сертифікат. У разі невпізнанного трафіку, з'єднання перенаправляється на реальний сайт (наприклад, google.com ) і імітує його поведінку. Це забезпечує високий рівень маскування і робить практично неможливим детектування проксі. Ви напевно запитаєте: а чи краще цей варіант налаштування, ніж той самий WireGuard чи Outline із Shadowsocks? - Так! В рази краще ! Як мінімум, тому що WG – вже навчилися блокувати, а SS – досить застарілий протокол. Таким чином, VLESS з XTLS-Reality є найсучаснішими протоколами обфускації та шифрування. Обчислити які сторонні інструменти не зможуть ще кілька років. Плюс до всього після установки графічної панелі 3X-UI на сервері також можна буде налаштувати такі протоколи VPN, як: VMESS, Trojan, Shadowsocks-2022, Transparent Proxy, Dokodemo-Door і Socks. Окей, давайте приступимо до встановлення та налаштування сервера. Пункт 1. Про VPS/VDS сервер*Цей етап можна пропустити, якщо у вас вже є VPS/VDS сервер. Наприклад, на який раніше було встановлено OpenVPN або WireGuard і які згодом перестали працювати через блокування протоколів. Якщо все-таки у вас немає свого VPS/VDS сервера, то я рекомендую вам орендувати його у хостинг-провайдера Aeza. Говорячи про те, що нам там пропонують під наші цілі, це віртуальні VPS сервери, розташовані в країнах Європи, Росії та США. З реальною швидкістю з'єднання з сервером приблизно 500 Мбіт/с і безлімітним трафіком (що дуже важливо для сервера VPN) . Отже, якщо ви, все-таки, вирішили орендувати сервер у Аєзи, а не пішли писати гнівні коментарі під моїм постом з цього приводу, то алгоритм дій такий: 1. Для початку вам потрібно перейти за цим посиланням , зареєструватися і перейти в особистий кабінет. 2. Далі, натисніть на Віртуальний сервер, виберіть потрібну країну , тариф Shared та мінімальну конфігурацію сервера. 3. На наш сервер потрібно встановити операційну систему Ubuntu 20.04 – її та виберіть. Відключіть бекапи - тут вони не потрібні (у разі чого все можна швидко перевстановити). Виберіть період оплати та, власне, сплатіть оренду. Хвилини 2-3 сервер буде активуватисьі після на пошту прийдуть дані для авторизації для підключення до сервера.Або, ip-адресу та пароль можна буде подивитися в розділімої послугита натиснути на назву вашого сервера. Пункт 2. Підключення до сервера SSH і встановлення графічної панелі 3X-UI1.Відкрийте командний рядок (Windows) або термінал (MacOS) та введіть наступну команду: деip_adress- ip_адреса вашого сервера. 2.У вас запитають: "Якщо ви не знаєте, що connecting(yes/no/[fingerprint]) ?" -дайте відповідьyes.3.Введіть пароль від сервера, який надійшов вам на пошту.При введенні пароль не відображатиметься, тому краще скопіювати і вставити за допомогою клавішCntl+V(Windows) абоCommand+V(MacOS)4.Насамперед, необхідно оновити компоненти операційної системи Ubuntu до останньої версії. Для цього введіть наступну команду: 5.Тепер встановимоCurl– ця утиліта потрібнадля завантаження файлів та пакетіву терміналі. Зробимо це за допомогою цієї команди: 6.І, зненацька, відразу ж встановимо панель 3X-UI. Ми це робитимемо безпосередньо в ОС за допомогою скрипту з офіційного репозиторію наGitHub: Цей скрипт можна використовувати як для початкової установки, так і для оновлення версії графічної панелі. Щоразу використовується остання актуальна версія. 7.Після завершення встановлення вам у вас запитають: Чи хочете ви внести додаткові модифікації - дайте відповідь Y (так)Вводимоusername -Будь-який вам подобається - я введу Revelix.Вводимоpassword- Будь-який більш-менш надійний і запам'ятайте його - тут я теж введу Revelix (Якщо, запам'ятайте регістр, якщо також вводитимете)І нарешті,вводимо порт, через який буде працювати панель 3X-UI. Найкраще десь у верхньому кінці діапазону,до 65535. Я введу 5580.8.Готово! Графічна панель 3X-UI встановлена на ваш сервер! Пункт 3. Захист сервера1.Для захисту нашої системи встановимо програмуfail2ban -вона потрібна для блокування IP-адрес при перевищенні кількості спроб скоєння будь-якої дії, наприклад, невдалого введення SSH-паролю. Введіть цю команду: 2.Тепер, щоб ще кращезахистити свій сервер від несанкціонованого проникнення третіх осіб(або роботів) додамо нового користувача з правами Root, а потім відключимо обліковий записroot. деuser– замініть на своє ім'я користувача. Я створю користувача з назвою Revelix.3.Введіть пароль для свого нового облікового запису. Найкраще придумайте його з поєднанням верхнього регістру, нижнього регістру та цифр.4.Далі вам буде запропоновано ввести інформацію про вашого нового користувача. Ви можете залишити їх порожніми:5.Додайте новий обліковий записдо групи sudo, ввівши: деuser— також замініть своє раніше створене ім'я користувача.6.Перейдіть на новий обліковий запис за допомогою команди: деuser– ваше нове ім'я користувача.7.Теперзаблокуємо вхідкористувачаrootза SSH. Для цього необхідно відредагувати файл /etc/ssh/sshd_config Введіть раніше створений пароль для цього облікового запису та натисніть клавішу Enter. 8.Потім,знайдіть(переміщайтеся за допомогою стрілок на клавіатурі) директивуPermitRootLoginі при необхідності розкоментуйте (якщо вона закоментована) Встановіть її значення рівнимno, як показано на скріншоті нижче:Післявведення зміннатиснітьклавіші Cnrl +X:9.Як тільки ви закінчите, збережіть та закрийте файл. У вас має з'явитися командний рядок.Потім перезапустіть службуsshd,щоб застосувати останні зміни в конфігураціях. 10.Після цього можете спробувати підключитись через ssh root@ip-адресу, але у вас нічого не вийде. Тому тепер вам можна буде підключитися до сервера тільки за допомогою нового облікового запису, так само у форматі:ssh user@ip-адреса, деuser— ваше раніше створене ім'я користувача, аip_adress— ip-адреса вашого сервера. Пункт 4. Створення протоколів у графічній панелі 3X-UI1.Щоб увійти до веб-версії панелі, у браузері йдемо за адресою: деxxx.xxx.xxx.xxx- IP-адреса вашого сервера, аPORT- номер вашого порту. У моєму випадку це порт5580.Зверніть увагу напротокол http://, а не https://2.Якщо ви все зробили правильно, перед вами відкриється вікно введення. Введіть тутЛогін та пароль,який ви створили через командний рядок.3.Логін і бачимо ось таку красиву панель управління3X-UI4.Натискаємо на розділПідключення,даліДодати підключення.5.І переходимо до налаштуванняVLESSізXTLS-Reality.Зробіть так, як я написав нижче і показав на скріншоті. Примітка - будь-яка назва Протокол - vless Порт IP - залишаємо порожнім Порт - замість рандомного ставимо 443 6. Далі переходимо до налаштувань Клієнта . Email – Напишіть назву клієнта. В мене це Revelix. Flow – треба вибрати xtls-rprx-vision. І, зверніть увагу, поле Flow (див. скріншот) з'явиться лише після того, як трохи нижче ви поставите галочку на пункті Reality 7. Далі налаштуємо транспорт. Протокол передачі: TCP AcceptProxyProtocol, HTTP Маскування, Transparent Proxy, TLS - все це має бути вимкнено xVer - залиште значення 0 Reality - має бути включено XTLS – навпаки, має бути вимкнено . Можливо, тут вам стало не зрозуміло, оскільки Reality теж відноситься до XTLS. Але тут під XTLS маються на увазі тільки застарілі версії протоколу. А перемикачі XTLS та Reality в панелі є взаємовиключними. uTLS – тут треба вибрати те, під який браузер маскуватиметься наше VPN з'єднання. Але, можете вибрати chrome - так буде найкраще. Домен — це адреса для підключення до вашого сервера. Залиште порожнім, і тоді туди автоматично підставиться IP-адреса сервера. Dest – це destination, тобто «призначення» – тут вказуємо домен та порт для переадресації google.com:443 Server names — це домен, під який ви маскуватиметеся. Меням на google.com , www.google.com ShortIds - це приватний ключ, що згенерується автоматично. Public Key, Private Key — натисніть кнопку Get new keys, і ключі згенеруються автоматично. Sniffing, HTTP, TLS, QUIC, fakedns - залиште увімкненим. 8. Після того, як все правильно зробили за інструкцією, порівняли з моїми скріншотами – натисніть кнопку Створити. І все, налаштування завершено! За підсумком маємо ось таку картину: 9. Якщо натиснути на меню, то можна змінити, додати одного або кількох користувачів, скинути трафік, експортувати ключі і т.д. 10. Перед підключенням пристроїв, які використовуватимуть VPN з'єднання з сервером. Рекомендую вам зайти в налаштування панелі та змінити пароль , якщо він у вас не надто складний. А найкраще включити ще й секретний токен для максимальної безпеки (тільки не забудьте його зберегти в надійному місці!) Ну і плюс, зараз, або після остаточного налаштування можете покопатися в налаштуваннях, особливо в розділі Конфігурація Xray. Пункт 5. Підключення клієнтівЩоб довго не шукати, виберіть свій пристрій, на якому ви хочете налаштувати підключення VPN: iOS (iPhone або iPad) Android MacOS (MacBook або iMac) Windows Варіант 1.Підключення пристроїв доiOS(але не нижче 16 версії) 1.Завантажте програмуFoXrayз AppStore за посиланням нижче: FoXray 2.У графічній панелі 3X-UI створіть нового клієнта. Для цього: натисніть кнопкуМенюв раніше створеній конфігурації, даліДодати користувача. У полі Email напишіть назву клієнта, наприклад "Мій iPhone", а у пунктіFlowвиберітьxtls-rprx-vision. 3.Розкрийте (плюсиком) список клієнтів і під Меню поряд з щойно створеним клієнтомМій iPhoneнатисніть на іконкуQR-коду. 4.Запустіть програму FoXray і у верхньому лівому куті натисніть значок сканування QR-коду та відскануйте його з екрана комп'ютера. 5.Все, профіль доданий! Тепер натисніть кнопку «Play», далі дозвольте додавання конфігурації VPN, введіть пароль і можете користуватися з'єднанням VPN. Варіант 2.Підключення пристроїв доAndroid. 1.Завантажте програмуNekoBoxc GitHub зацим посиланням(там буде найактуальніша версія, залишиться тільки вибрати архітектуру вашого процесора, але швидше за все цеarm64-v8a —найвищий рядок) 2.У графічній панелі 3X-UI створіть нового клієнта. Для цього: натисніть кнопкуМенюв раніше створеній конфігурації, даліДодати користувача.У полі Emailнапишіть назву клієнта, наприклад "Мій Android", а у пунктіFlowвиберітьxtls-rprx-vision. 3.Розкрийте (плюсиком) список клієнтів і під Меню поряд з щойно створеним клієнтомМій Androidнатисніть на іконку QR-коду. 4. Встановіть Apk файл(раніше завантажений з GitHub) і запустіть програму NekoBox і у правому верхньому куті натисніть на іконку додавання нового підключення. 5.Далі натисніть кнопкуВідсканувати QR-коді відскануйте QR-код, який ми створили в графічній панелі. У списку профілів має з'явитися новий профіль. 6.Щоб активувати підключення VPN, натисніть на відповіднукнопку на головному екрані NekoBoxі підтвердіть підключення. Варіант 3.Підключення пристроїв доMacOS 1.Завантажте програмуFoXrayз AppStore за посиланням нижче: FoXray 2.У графічній панелі 3X-UI створіть нового клієнта. Для цього: натисніть кнопкуМенюв раніше створеній конфігурації, даліДодати користувача. У поліEmailнапишіть назву клієнта, наприклад "Мій MacBook", а у пунктіFlowвиберітьxtls-rprx-vision. 3.Розкрийте (плюсиком) список клієнтів та під «Меню» поруч із щойно створеним клієнтом «Мій MacBook» натисніть на іконку Інформація. 4.Скопіюйте посиланнядля підключення під написом URL, натиснувши кнопку копіювання. 5.Запустіть програмуFoXrayі натиснітьіконку вставки тексту. 6.Готово, профіль доданий! Тепер натисніть кнопку "Play" , далідозвольтедодавання конфігурації VPN і можете скористатися VPN з'єднанням. Варіант 4.Підключення пристроїв доWindows 1. Завантажте архів із програмоюInvisible Man XRayc GitHub зацим посиланнямі розпакуйте його (завантажується відразу актуальна версія на момент написання цього посту, а ось зацим посиланнямможете вже самі вибрати потрібну вам версію та завантажити її) 2.У графічній панелі 3X-UIстворіть нового клієнта. Для цього: натисніть кнопкуМенюв раніше створеній конфігурації, даліДодати користувача. У поліEmailнапишіть назву клієнта, наприклад "Мій Windows", а у пунктіFlowвиберітьxtls-rprx-vision. 3.Розкрийте (плюсиком) список клієнтів і під «Меню», поряд із щойно створеним клієнтом «Мій Windows» та натисніть на іконку Інформація. 4.Скопіюйте посилання для підключення під написом URL, натиснувши кнопку копіювання. 5.Надішліть будь-яким зручним способом це посилання на ваш комп'ютер, і там також його скопіюйте. 6.Запустіть програмуInvisible Man XRayта перейдіть доManage server configuration. 7.Натисніть кнопку "плюс" у правому нижньому куті вікна. 8.ВиберітьImport from linkі вставте посилання, яке ви раніше скопіювали в поле. 9.Якщо ви все правильно зробили, має бути додана нова конфігурція. Закрийте цей менеджер та натисніть кнопкуRun. 10. Готово! VPNна комп'ютері під керуванням операційної системи Windows ми також настроїли без проблем. Пункт 6. Тести швидкостіШвидкість на завантаження450 мбіт/с,а на завантаження280 мбіт/с -думаю, це дуже хороший результат, враховуючи рівень шифрування і маскування проксі-трафіку. Пункт 7. ВисновокЯкщо вам сподобався мій гайд - ставтелайкпід цим постом і пишітькоментарі- дуже радий почути вашу думку.Дякую! Всім удачі у налаштуванні!

-
Заборонити доступ до сервера та всіх його портів повністю окрім підмереж CloudFlare - https://www.cloudflare.com/ips/ та свого IP або підмережі з якою адмініструєш сервер. Якщо вже спалився на цих сканнерах інтернету (censys, fofa etc..), то після проведення вищезгаданих дій IP твого сервера з видачі пропаде через 3-7 діб. Але краще все-таки змінити IP. Крім цього, можна віддавати 444 або 403 тим, хто коннектиться до http/https з хідером host відмінним від твого. Що стосується краулерів і роботів, ну тут дивлячись від яких захищатися, по-перше потрібно банити даунів які користуються дефолтні користувачі-агенти типу Go-http-client , libcurl , python і так далі, зробити це можна через правила WAF в самому CloudFlare. По друге потрібно юзати Super BotFight Mode, детект JS. По-третє, включити в налаштуваннях JS челендж для тих країн, з яких до тебе йде найбільше гівна, наприклад, Індія, Бразилія, Китай і так далі. WAF у самому CloudFlare непогано справляється (Cloudflare OWASP Core Ruleset + Cloudflare Managed Ruleset), можна додатково налаштувати рівень параної. Налаштовується це все в Security > WAF > Managed rules. Ну для особливо тривожних можна і на бекенд запиляти WAF, наприклад, той же ModSecurity, опенсорсний + оновлюється регулярно.
-
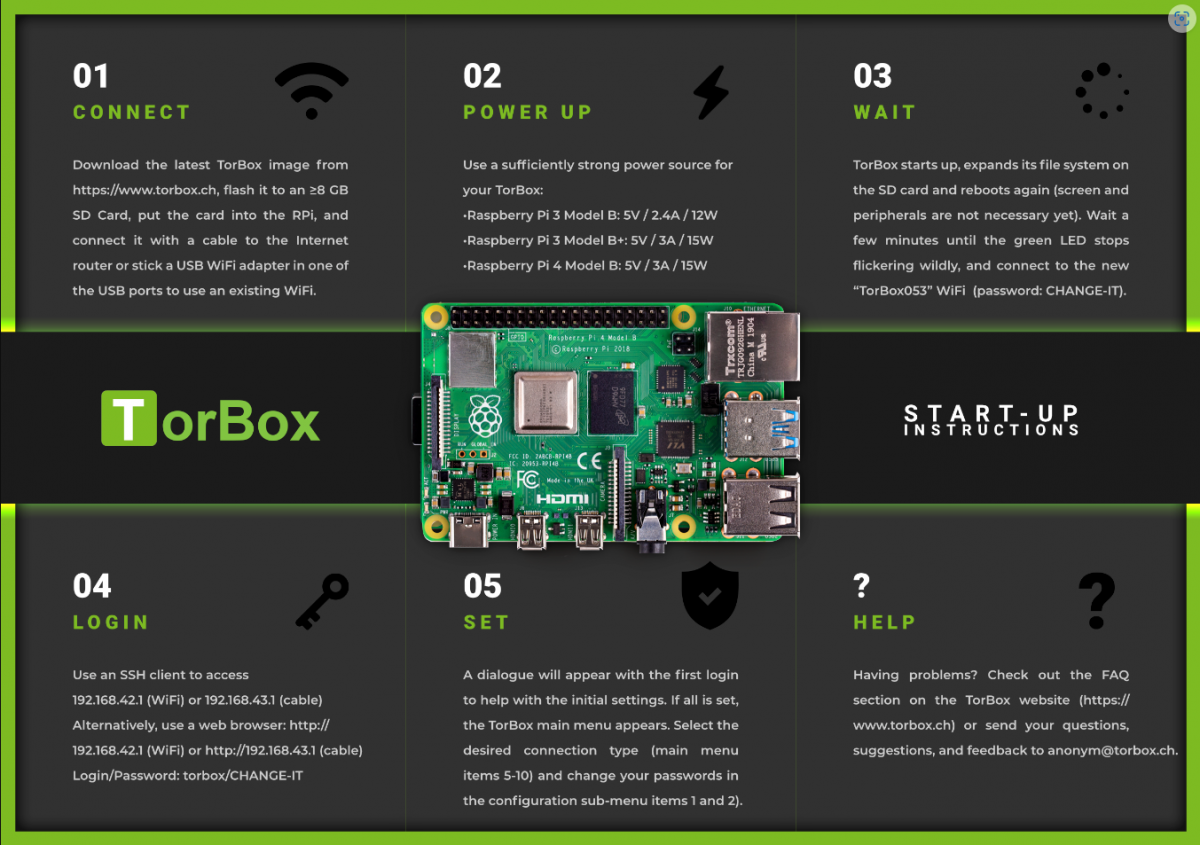
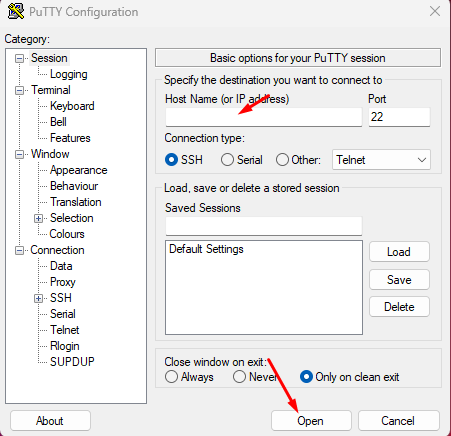
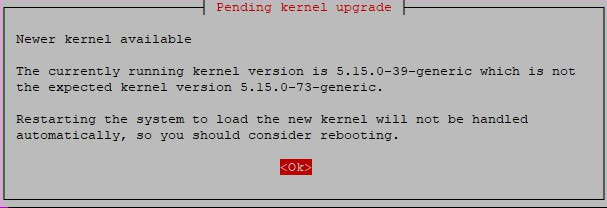
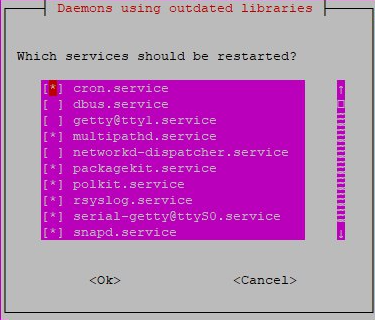
VPN – незамінний атрибут нашого ремесла. У новачків і не тільки часто стоїть питання «Який VPN сервіс вибрати для роботи та серфінгу?» - рекомендувати не можна жоден із сервісів, оскільки кожен із новачків може вести логування і передавати дані на запит. Перевірити це напевно не можна, адже доступу до сервера, що організує з'єднання, у нас немає. Найнадійніший спосіб – підняти особисті vpn сервери, до яких у нас буде доступ, ми зможемо стежити за їхньою активністю і головне – особисто відключити логи. Однак так само важлива надійність самого сервера, у цій статті я порекомендую деяких провайдерів, які на мій погляд залишаються надійними на даний момент, і за ними не було помічено роботи зі службами, але це не означає, що так буде завжди. Для налаштування особистого VPN нам знадобиться віддалений сервер. Брати можна найдешевший, з віртуалізацією kvm або light kvm, із системою ubuntu останньої версії, без RDP. vps.ag - оптимальний за ціною та якістю . yourserver.se - пускає з TOR itldc.com - пускає з TOR Дані під час реєстрації можна вказувати будь-які. Оплачувати можна криптою. *Не оплачуйте сервер з особистих реквізитів, які можуть зробити вас. Створіть під оплату окремий гаманець, на якому буде крипта після міксера. Утиліти, які знадобляться при налаштуванні: Putty WinSCP Після покупки сервера відкриваємо Putty. Вводимо IP купленого сервера, натискаємо "Open". Логін вводимо root Далі вводимо пароль від сервера ( * пароль не відображається під час введення ) Обновляємо систему на сервері вводячи: Код:Копіювати apt update && apt upgrade -y Бачимо таку табличку – натискаємо ОК Далі прописуємо reboot для перезавантаження сервера Натискаємо ОК . Сервер може зависнути (вимкнеться) на кілька хвилин, потрібно зачекати . Далі завантажуємо outline manager та client . Відкриваємо його, вибираємо set up anywhere Клікаємо на Share і копіюємо ключ у клієнт При встановленні клієнта обов'язково встановлюємо мережевий адаптер (якщо його не встановити - при спробі підключення буде вилазити помилка) Пробуємо підключиться до сервера, перевіряємо чи змінився IP. Якщо все гаразд, переходимо до відключення логів. Чистимо і блокуємо файли не пов'язані з vpn, це файли, які фіксують підключення до сервера по ссш та інших протоколів. Для цього перейдемо до папки /var/log на сервері, командою: cd /var/log Після цього зачистимо три файли - btmp, lastlog, wtmp. Для цього можна, щоб не чистити вручну, прописати так: Код:Копіювати :>lastlog :>btmp :>wtmp Тепер поставимо їм заборону на запис так: Код:Копіювати sudo chattr +i lastlog sudo chattr +i wtmp sudo chattr +i btmp Після цього видалимо файли, що залишилися (будуть три помилки, це норма): Код:Копіювати rm -r /var/logІ відключимо системні логи так: Код:Копіювати systemctl disable rsyslog systemctl disable syslog.socketДалі перевіряйте вміст файлів. Вводимо команду cat lastlog - якщо нічого не вивело, то все видалили. На мою думку, для серфінгу - найнадійніший варіант TorBox . Поверх TorBox накочуємо vpn за інструкцією цієї статті тільки в тому випадку, якщо вам потрібно потрапити на ресурси, які не пускають з TOR-трафіку . І отримуємо ідеальну зв'язку з безпеки та анонімності для серфінгу в мережі.
-
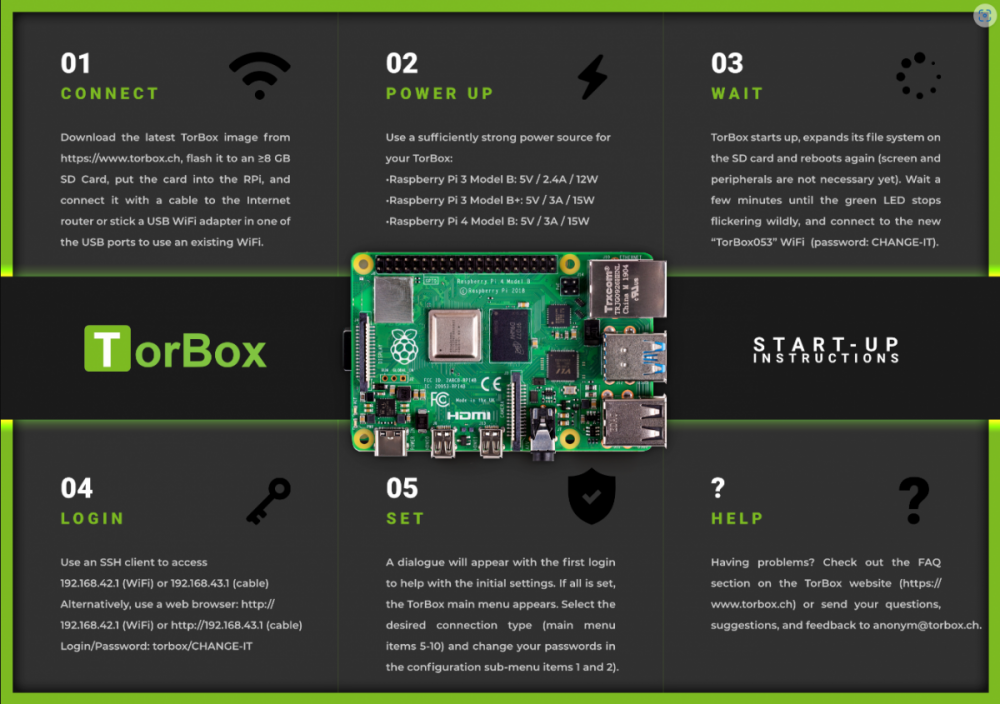
Для анонімного серфінгу в мережі, інформації про дане ПЗ, я не знайшов інших тематичних форумах, хоча сам користуюся цим софтом дуже давно. Що знадобиться? Ноутбук або ПК Raspberry PI 4 LAN-кабель З цього ви легко зможете зробити анонімний роутер, який весь ваш трафік загортає в TOR і не допустить витоку вашого реального IP, DNS і т.д. Сайт з потрібним ПЗ - Torbox.ch GITHUB - github.com/radio24/TorBox Інструкція зі встановлення Описувати процес установки не бачу необхідним, тому що інструкція на сайті розробника проста та зрозуміла, розібратися зможе кожен. Варіантів конфігурації TorBox є кілька. Один з варіантів налаштування: TorBox (raspberry) підключається до будь-якого Wifi і по LAN кабелю віддає інтернет на ваш пристрій, повністю загорнуте в TOR . Другий варіант: TorBox (raspberry) бере інтернет по LAN-кабелю і віддає Wifi з повністю загорнутим трафіком у TOR . Більш ніж за 2 роки використання я не виявив жодних перебоїв у роботі, витоків dns, ip - помічено небуло. Однак рекомендую після кожного підключення перевіряти IP та DNS на відповідних ресурсах. Варто зазначити, що дана система не підійде для карж-роботи (або підійде для поодиноких випадків), оскільки TorBox значно уповільнює роботу інтернету, максимальна швидкість 1mb/s. Для каржа у зв'язці з VPN або Proxy виходить дуже високий ping. Додавати в цю систему VPN, Proxy і так далі, рекомендую тільки в крайніх випадках, коли будь-який ресурс не пускає вас із tor-трафіку. Оскільки додавання до TOR будь-якої додаткової ланки у вигляді VPN, Proxy лише знижують рівень вашої анонімності , а не підвищують її.
-
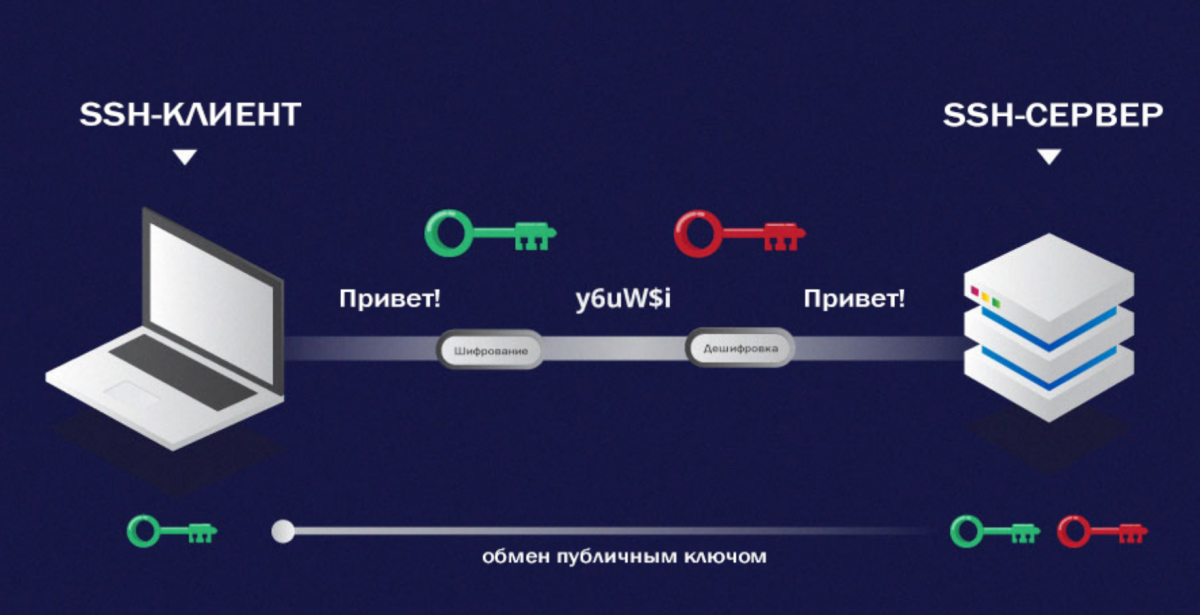
Розкажу вам про те, як вас можуть визначити, як цьому протистояти, принагідно описуючи алгоритми роботи проксі, VPN та інших засобів анонімізації максимально простою мовою. У цій статті я розповім вам про те, як вас можуть знайти, як цьому протистояти, принагідно описуючи алгоритми роботи проксі, VPN та інших засобів анонімізації максимально простою мовою. Це потрібно для розуміння, щоб не вантажити нікого професійним сленгом і складними термінами, які можна опустити або замінити на прості аналоги. Ця стаття призначена для новачків. Давайте почнемо... Як працюють VPN та SSH тунеліVPN і SSH тунель – це дуже схожі за алгоритмом роботи штуки. Тунелі навіть називають VPN для бідних. Працює все так: при підключенні до VPN створюється шифрований канал зв'язку, і всі дані на VPN передаються зашифрованим протоколом SSL 1/2/3 версії. Можливо, в інтернеті ви зможете знайти навіть VPN із TLS шифруванням. І кожного разу, коли ви натискаєте в адресному рядку свого браузера Enter, запит надсилається не на сайт, який ви ввели в адресний рядок, а в зашифрованому вигляді на VPN. Там він розшифровується і виконується, а результат (сторінка у браузері, VPN працює на всі запити до мережі з усіх програм на комп'ютері) надсилається вам. Схоже на принцип проксі. Це і є. VPN виступає зашифрованим проксі-сервером між вами та всіма інтернет-з'єднаннями на вашому ПК. Дедік, VPN - це не засоби анонімностіБагато людей думають, що підключившись до VPN, вони стають дикими анонімусами. Що ж, не вправно руйнувати їх вологі фантазії, проте це навряд чи врятує їхню відмінність від зони. Справа в тому, що багато VPN в інтернетах ведуть логи, які вони з радістю видадуть товаришу майору. Просто тому, що надання послуг VPN – це бізнес. А коли до тебе прийшли громадяни у формі, доводиться виконувати їхні вимоги, щоби зберегти можливість далі вести бізнес. А ви впевнені, що людина, яка надає послуги VPN, його компанія і вона сама знаходиться в іншій країні? А чи впевнені ви, що силові структури вашої країни не мають влади над шефом VPN? А тепер теж саме, але про модера чи технічного працівника цього VPN? А як щодо варіанта, коли спецслужби та поліцейські самі відкривають такий сайт з надання послуг VPN в ході оперативно-розшукових, або профілактичних заходів? Я вже не згадую можливість того, що на сервері з VPN є вразливість, або адмін цього сервісу взагалі настільки дурний, що надсилає логи не просто за офіційним указом, а навіть електронною поштою або телефонним дзвінком. Так, буває таке. Власне, до дідиків відноситься все те саме, тому я їх згадав у підзаголовку. VPN без логів та чищення логів на дедікуНі для кого не секрет, що за різними нелегальними форумами піаряться різні сервіси VPN, які обіцяють відсутність логів. По-перше, перевірити це можна лише маючи IP сервера та пароль від root користувача. Але навіть тут є проблема в тому, що логи веде провайдер VPN і твій провайдер інтернету теж. За законом належить. З дідиками, власне, та сама хурма. Тільки там ще додається той фактор, що ти ніколи не дізнаєшся точну кількість місць, куди пишуться логи на конкретно твоєму сервері, чи немає там якогось прихованого пулу, і чи не пишуться логи над самим дідиком. І жодні софти, які "чистять логи після вашого виходу" вам не допоможуть. Як поліцейські вирахують тебе, що сховався за VPN або VDSДля початку, коли вони встановлять IP з якого був ймовірний злочин, вони дивляться з якої країни цей IP. Якщо не з твоєї, то вони в ході COPM дізнаються IP адресу, яка в заданому проміжку часу відправляла пакети (ті самі, зашифровані, про які я розповідав у підзаголовку про VPN) на IP адресу, з якої було порушення. Тож якщо правопорушення скоїв недосвідчений користувач, проти нього вже цьому моменті з'являється практично прямі докази. Далі справа за малим – запитати логи у провайдера щодо підозрюваного, вивчити їх та провести затримання. Злом SSLSSL шифрування, яке юзають майже всі VPN і тунелі, було зламано. Це означає, що трафік який ви гоните через VPN більше можна зовсім не вважати зашифрованим, і анонімність втрачається. TORБагато хто намагається вирішити всі проблеми ТОР. І тут ціла низка проблем. Я сказав би, діагнозів. І ім'я цього діагнозу – безграмотність. По-перше, ви ніколи не приховаєте від сайту, що сидите через ТОР, цибулина відкрита, і налаштування браузера теж вас палять. Друга - те, що вихідні ноди ТОР часто логуються власниками цих нід. Я тільки хочу цим сказати, що використовуючи ТОР усі ваші авторизаційні дані (від биткоин гаманця, наприклад) запросто можу вкрасти. Або шантажувати вас змістом ваших запитів, які ви надсилали з ТОР. Адже ви не смішні картинки дивитися заходили через цибулинний браузер, так? Принцип роботи ТОР схожий на цибулину, тому на логотипі не молот, а саме цибуля. Запити через ТОР браузер передаються від 1 ретранслятора (принцип ретрансляції в ТОР схожий на принцип стільникових веж у операторів GSM, це звичайні комп'ютери активістів, які дозволили ТОР використовувати свій комп'ютер як проміжний або навіть кінцевий пункт у багатошарових ТОР запитах. Такі комп'ютери називаються нодами, або . Від вашого комп'ютера він відлетів на ноду № 21323, від неї до 284, потім на 3289, потім на 9819, потім на 13981 і так далі дуже багато верств різних країн світу. Зрештою, ваш запит для товариша майора втрачається десь серед цих нід і країн, і він уже не має повноважень і бажань його розплутувати далі. Принцип цибулини. Наздогнали? І само собою, в цій мережі з цибулинних шарів, є шар, який є останнім. Тобто шар, який надсилає запит до інтернету та повертає його вам. Цей "шар" називають вихідним ретранслятором. І він отримує вже розшифровані дані, тобто ваші логіни та паролі у відкритому вигляді. Ну, чи хоча б ваші кукіси. Все це часто колекціонується і люди роблять на цьому гроші. ФінгерпринтиУ різних хороших і не дуже хороших сайтів є безліч способів ідентифікувати твій комп'ютер навіть коли ти почистив всі кукіси, перевстановив 20 разів браузер, і взагалі заходиш через віртуальну машину. Всі ці штуки називаються фінгерпринтами. Наприклад, унікальний номер твого процесора. Це найпростіше. А ще є фінгерпринти, засновані на наборі шрифтів, і я навіть бачив десь фінгерпринт, який ідентифікує користувачів по комп'ютерній мишці. У них у всіх різна швидкість реакції та інші параметри. Якщо цікаво – погуглить. А ще є Ever cookie, це ті самі «вічні» файли, які ховаються в більшу кількість місць на твоєму комп'ютері і їх досить важко видалити. Double VPNЛанцюжок VPN може складатися не з одного сервера VPN, до якого ви приєднуєтеся, а з двох, трьох, чотирьох (це Double, Triple, Quadro - відповідно) з'єднання. Вони більш стійкі, і на них вже не діє прийом, описаний у пункті 4, коли поліцейські просто дивилися, з якого IP був захід на IP VPN і обчислювали того, хто за ним ховався. Хочете втекти з Інтернету?Тоді є жорсткіші методи, які потрібно застосовувати в особливо критичних ситуаціях. У той час, як одних людей спокушає слава в мережі, для інших вона може стати важким тягарем. Повне видалення себе з просторів Інтернету не завжди можливе, але, дотримуючись цієї інструкції, ви точно зможете бути до цього близькими. Добре обміркуйте своє рішення, перш ніж продовжувати.Багато що з того, що запропоновано нижче, не можна скасувати. Це означає, що ви втратите всю інформацію та сліди своєї присутності в мережі, а в деяких випадках ще й не зможете відновити свій обліковий запис, використовуючи ті ж ім'я та адресу електронної пошти. Це радикальні заходи, вони мають застосовуватися сутнісно. Видаліть свої облікові записиМожливо, ви не пам'ятаєте всі сайти, на яких зареєстровані. Чим популярніший сайт, тим ефективніше видалення своєї особистої інформації з нього, якщо ви намагаєтеся зникнути з Інтернету. Це необов'язково очистить пам'ять «глибокої павутини» про вас, але це добрий початок. Наступний список повинен допомогти вам у визначенні першочергових завдань: Видаліть себе з ВК, Instagram, Facebook, Twitter; Видаліть свій гугл-аккаунт; Видаліть свій обліковий запис на eBay та на будь-якому іншому онлайн-аукціоні; Видаліть себе з Авіто, Юли та будь-якої іншої "барахолки"; Видаліть свій обліковий запис на сайті школи, коледжу або університету, але тільки у випадку, якщо вже там не навчаєтесь; Видаліть інформацію про себе зі всіх ігрових сайтів. Так, сюди входять усі віртуальні цінності, які ви вигравали та накопичували всі ці роки. Роздайте свої речі людям, яким вони знадобляться, якщо це передбачено правилами сайту. Шукайте обхідні шляхи у випадках, якщо обліковий запис видалити неможливоПравила деяких сайтів не дозволяють повністю видалити обліковий запис, пропонуючи натомість просто "деактивувати" (у той час як усі ваші дані залишаться в системі) або закинути його. Якщо для видалення є реальна причина, зв'яжіться з автором сайту або з його адміністраторами; у крайньому випадку, у вас має вийти поміняти дані про ім'я та прізвище, щоб приховати свою особистість. Якщо сайт не реагує, є інший спосіб: Видаліть будь-яку правдиву інформацію про себе з облікового запису. Якщо залишити поля порожніми неможливо (або ви підозрюєте, що ваші дані ще десь збережені), замініть їх відверто підставними (Василь Оппенгеймер, мл.) або безнадійно побитими (Вася Пупкін) варіантами. Не варто асоціювати свою занедбану сторінку з якимось бідолахою, чиє ім'я збігатиметься із вказаним вами. Зверніть увагу, що якщо ви вкажете неіснуючу адресу електронної пошти, система відправить туди запит на підтвердження, тому такий варіант не спрацює. Це підштовхує нас до наступного кроку; Створіть нову електронну скриньку на безкоштовному сайті. Чим менше логін буде схожий на ваше реальне ім'я, тим краще (наприклад: jr7_9! 4dkl@whatever.com ). Також не вказуйте правдиву інформацію. Не закривайте цю сторінку; якщо адреса пошти справді настільки безглузда, ви можете не згадати її пізніше; Прив'яжіть обліковий запис, що не видаляється, з новою поштовою скринькою. Підтвердьте запит на зміну адреси електронної пошти. Коли дані будуть змінені, переконайтеся, що адреса вашої основної пошти більше не відображається в цьому обліковому записі; Видаліть свою нову скриньку. Ваш обліковий запис, що не видаляється, тепер прив'язаний до неіснуючої адреси електронної пошти. Завжди є шанс, що хтось обере саме такий логін jr7_9! 4dkl@whatever.com для електронної пошти та захоче створити обліковий запис на цьому ж сайті. Тоді почнеться плутанина, але це, швидше за все, вас не сильно хвилюватиме. Закрийте свої персональні сторінкиЯкщо ви створювали сайти в мережі, вам доведеться їх повністю видалити. Сюди входять: Блоги. Якщо у вас був популярний блог, пам'ятайте, що фрагменти вже могли розлетітися по Інтернету. З цим уже нічого не вдієш; Блоги у соціальних мережах. Багато сайтів пропонують ведення блогів як додаткову можливість при реєстрації; не забувайте про це, якщо колись створили такий блог; Групи на кшталт Ning, Gro.ups, Yahoo Groups тощо. Те, з яким успіхом вам вдасться залишити такі групи, залежить від інших; Публікації на форумах. Це може бути майже неможливим на деяких сайтах, але постарайтеся зробити все можливе; Статті, які ви додали до спеціалізованих сайтів. Успіх залежатиме від умов та правил цих сайтів. Перевірте, чи не вказано у списку клієнтів телефонної компаніїЯкщо це так, попросіть їх повністю видалити ваші дані. Так само чиніть у випадку з іншими клієнтськими базами даних у мережі, які можуть містити ваше ім'я та іншу інформацію. Скасуйте всі розсилки на свою електронну поштуЦе має бути досить просто і може бути виконано шляхом натискання на пряме посилання, вказане у тексті листа. Виконуйте індивідуальні інструкції. Якщо не вдається знайти таку інструкцію, зверніться безпосередньо до адміністраторів сайту. Видаліть результати пошуку в Інтернеті.Задайте в пошуковій системі різні варіації свого імені або нікнейма, щоб знайти все, що ви могли забути, і видаліть це вручну. Пам'ятайте, що пошукові системи виводять кешовані дані (включаючи згадки про вас) зі старих сторінок, які вже були змінені або видалені; виводити у результатах прострочену інформацію над інтересах пошукової системи, тому згодом вони пропадуть. В окремих випадках вам доведеться зв'язатися безпосередньо з адміністраторами пошукової системи для прискореного видалення. Будьте готові, що видалення себе з результатів пошукової системи може вимагати ретельнішої роботи, що включає паперову тяганину в реальному світі (наприклад, факсимільні повідомлення і т.д. для підтвердження вашої особистості). Головні пошукові системи та системи пошуку людей, які вам варто перевірити: Google; Яндекс; Пошук Mail.ru; Yahoo; Bing; White Pages; Intelius; Yahoo People Search; Acxiom; People Finder; Zaba Search. Будьте ввічливіНавіть якщо вами рухає гнів, страх чи роздратування, не дозволяйте цьому вплинути на тон вашого спілкування з керуючими вебсайтами. Вони такі ж люди і дадуть відповідь на розумний запит, зумовлений вагомими причинами. Якщо ви хочете видалити згадку про своє ім'я, тому що знаходитеся в пошуках роботи, так і скажіть; так вони принаймні знатимуть, що у вас є реальна причина. Уникайте розмов на підвищених тонах, судових загроз (якщо тільки вони не відмовляються співпрацювати, і ви насправді готові на це піти) або інших неприємних способів ведення справи. Видаліть свою електронну скринькуМетод видалення залежатиме від того, чи ви використовуєте платний або безкоштовний сервіс. Якщо ви зважилися на такі крайні заходи, зачекайте до завершення всіх інших кроків, описаних у цій статті, оскільки ваша електронна пошта може вам знадобитися ще під час їх виконання. Якщо сервіс безкоштовний (наприклад, Gmail, Hotmail тощо), видаліть пошту, дотримуючись інструкцій сайту. Якщо сервіс платний, зверніться до відповідної компанії за інструкціями. Навіть повністю електронні організації повинні управлятися живими людьми, з якими можна зв'язатися. Деякі безкоштовні електронні поштові скриньки автоматично видаляються після певного терміну невикористання. Перш ніж видаляти свою електронну пошту, завжди перевіряйте наявність на ній важливої інформації, яку варто зберегти. Перенесіть усі необхідні матеріали на флешку або за допомогою іншого способу зберігання інформації. Змиріться з тим, що вам не вдасться видалити все.Можуть залишатися деякі речі, з якими нічого не вдієш. У таких випадках найкраще прийняти все, як є. Якщо відлуння вашого віртуального життя переслідують вас, завжди можна вдавати, що це не ви (особливо, якщо у вас дуже поширене ім'я). Вам слід знати, що у наступних випадках видалення згадок про себе буде вкрай складно виконати: Згадки про вас у новинах, блогах, аудіо файлах тощо; Коментарі, залишені вами будь-де; Ваші фотографії, завантажені іншими користувачами до своїх альбомів; Фотографії, зроблені вами та які опинилися на чужих вебсайтах або в чиїхось блогах; Інформація з урядових джерел, що передбачають закономірне надання публічних даних (крім випадків, коли має місце судове рішення про видалення такої інформації). ПорадиІснують спеціальні програми, які допоможуть видалити інформацію про себе з різних сайтів. Знайдіть їх у Інтернеті; За допомогою сервісу "whois" або пошуковика за доменом можна визначити, кому належить той чи інший вебсайт, щоб знати, до кого звертатися за необхідності. Це особливо корисно, коли на сайті не вказано адресу електронної пошти власника. Шукайте "email адміна" та "сервер бази даних" у зазначеній інформації; Зверніться до веб-майстрів Google, щоб видалити певні сторінки та сайти з результатів пошуку. Будьте готові пояснити причину; Змініть назву. Перевага в тому, що той, хто дізнається про вас під новим ім'ям, не шукатиме інформацію про вас, використовуючи старе. Але всі, з ким ви були знайомі раніше, знають вас під колишнім ім'ям. Більше того, зміна імені або прізвища спричинить труднощі з оформленням ділових, юридичних та інших офіційних документів. Це не ідеальне рішення. ПопередженняБудьте готові до того, що деякі розробники почнуть бурчати та наполягати на своєму "праві" залишити публічну інформацію вільною для спільного доступу. Деякі з них просто не хочуть подивитися на питання під іншим кутом і сприймають це як особисту образу. Будьте наполегливими і, якщо буде потрібно, зверніться до юристів; Деякі сайти використовують розсилки, за допомогою яких намагаються натиснути на вас емоційно та змусити залишитися. Такі фрази, як "всі ваші друзі втратить вас з уваги" націлені на те, щоб змусити вас подумати двічі; Зрештою, сайт не хоче втрачати у вас клієнта. Пам'ятайте правило "те, що один раз потрапить у мережу, залишиться там назавжди" . Будьте обережні у виборі інформації, якою збираєтеся поділитися на просторах Інтернету. Найкраще лікування – профілактика.
-
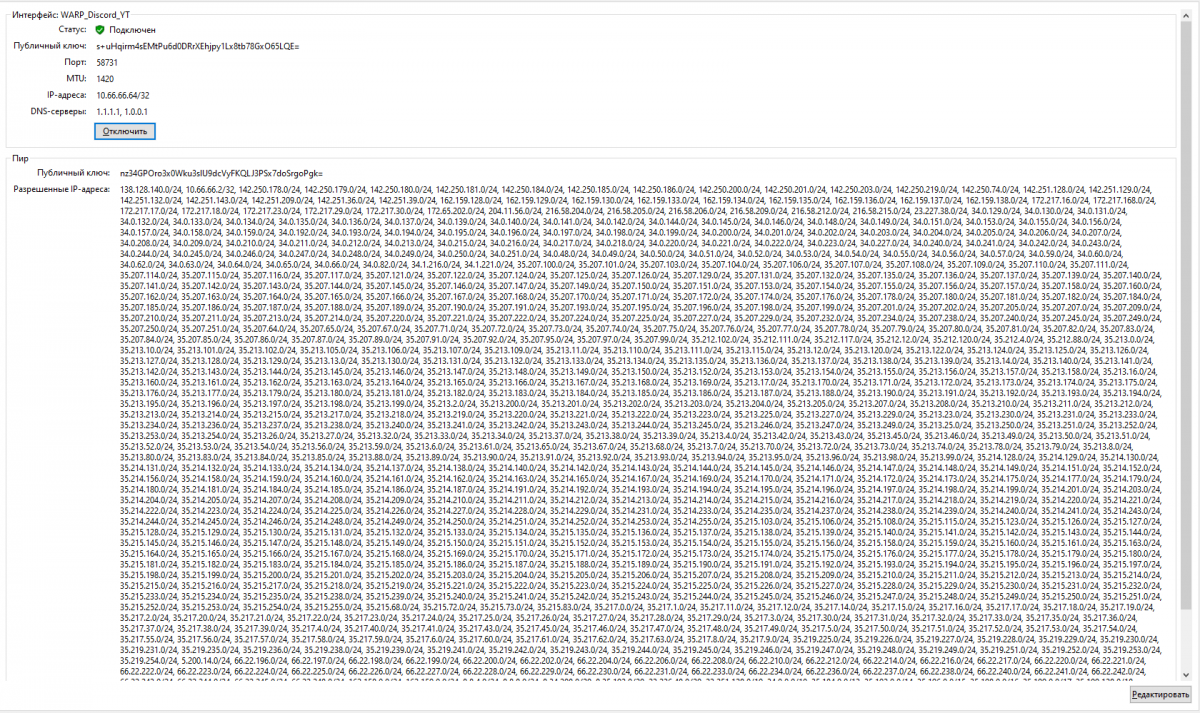
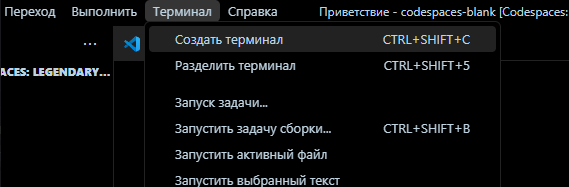
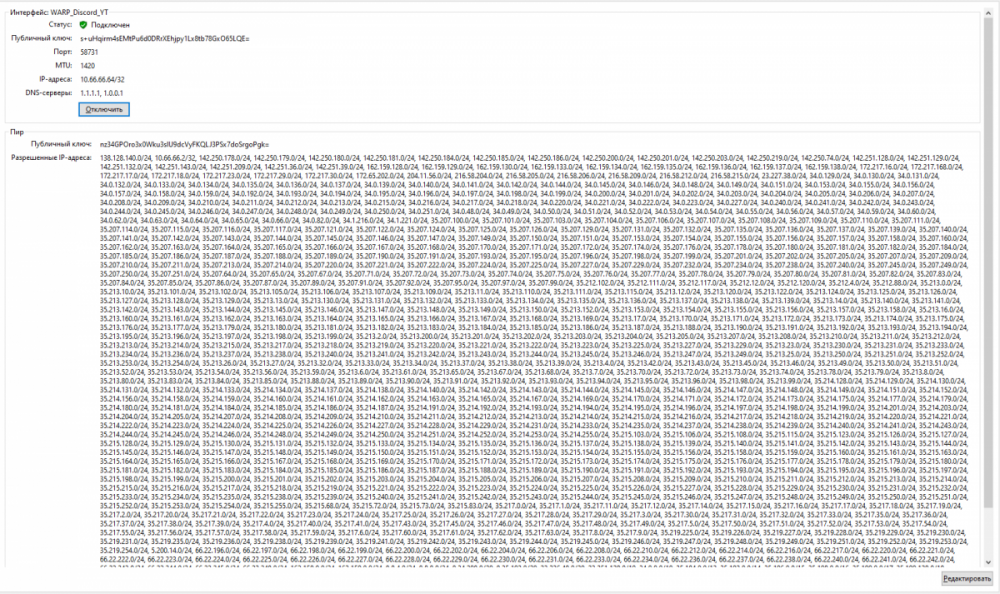
Цей bash скрипт згенерує конфіг Cloudflare WARP для AmneziaWG . Не варто виконувати його локально, оскільки РКН заблокував запити для отримання конфігу. Натомість краще виконувати на віддалених серверах. Варіант 1 : Aeza Terminator 1. Заходимо на https://terminator.aeza.net/en/ 2. Вибираємо Debian 3. Вставляємо команду : Bash:Копіювати bash <(wget -qO- https://raw.githubusercontent.com/ImMALWARE/bash-warp-generator/main/warp_generator.sh) 4. Після того, як конфіг згенерується, копіюємо його, або завантажуємо файлом за посиланням та імпортуємо до AmneziaWG ! Варіант 2 : GitHub Codespaces 1. Заходимо на https://github.com/codespaces (потрібний обліковий запис GitHub ) 2. Use this template : 3. Якщо внизу не відкрився термінал, натискаємо Термінал -> Створити термінал ( Terminal -> New Terminal ) 4. Вставляємо команду: Bash:Копіювати bash <(wget -qO- https://raw.githubusercontent.com/ImMALWARE/bash-warp-generator/main/warp_generator.sh)5. Копіюємо конфіг, або завантажуємо файлом за посиланням та імпортуємо до AmneziaWG ! Варіант 3: Replit 1. Заходимо сюди: https://replit.com/new/github/ImMALWARE/bash-warp-generator 2. Створюємо обліковий запис 3. Натискаємо кнопку Run вгорі 4. Копіюємо конфіг, або завантажуємо файлом за посиланням і імпортуємо в AmneziaWG ! Тепер потрібно встановити AmneziaWG та імпортувати туди конфіг . На Windows : https://github.com/amnezia-vpn/amne...ases/download/1.0.0/amneziawg-amd64-1.0.0.msi На macOS / iOS : https://apps.apple.com/ru/app/amneziawg/id6478942365 https://github.com/amnezia-vpn/amneziawg-android/releases/download/v1.1.1/AmneziaWG.apk (Звичайно, є і в Play Маркеті ) На Linux : https://github.com/amnezia-vpn/amneziawg-go На роутери OpenWRT https://github.com/amnezia-vpn/amneziawg-openwrt Після встановлення запускаємо та імпортуємо конфіг (той самий завантажений файл): (На Android імпортуємо за кнопкою + внизу) Підключаємось. Переконуємось, що трафік йде: Після того, як ви успішно виконали все перераховане вище та завантажили конфіг, редагуємо його через текстовик і змінюємо наступне: AllowedIPs = 0.0.0.0/0, ::/0 На AllowedIPs Успішно завантажений та налаштований конфіг виглядає так: Скрін Якщо ви втомилися від GoodByeDPI і хочете налаштувати ще й YouTube , то прописуємо до попередніх IP адрес наступне: 8.8.4.0/24, 8.8.8.0/24, 8.34.208.0/20, 8.35.192.0/20, 23.236.48.0/20, 23.251.128.0/19, 34.0.0.0/10, 35.184.0.0/13, 35.192.0.0/14, 35.196.0.0/15, 35.198.0.0/16, 35.199.0.0/17, 35.199.128.0/18, 35.200.0.0/13, 35.208.0.0/12, 64.18.0.0/20, 64.233.160.0/19, 66.102.0.0/20, 66.249.64.0/19, 70.32.128.0/19, 72.14.192.0/18, 74.114.24.0/21, 74.125.0.0/16, 104.132.0.0/23, 104.133.0.0/23, 104.134.0.0/15, 104.156.64.0/18, 104.237.160.0/19, 108.59.80.0/20, 108.170.192.0/18, 108.177.0.0/17, 130.211.0.0/16, 136.112.0.0/12, 142.250.0.0/15, 146.148.0.0/17, 162.216.148.0/22, 162.222.176.0/21, 172.110.32.0/21, 172.217.0.0/16, 172.253.0.0/16, 173.194.0.0/16, 173.255.112.0/20, 192.158.28.0/22, 192.178.0.0/15, 193.186.4.0/24, 199.36.154.0/23, 199.36.156.0/24, 199.192.112.0/22, 199.223.232.0/21, 207.223.160.0/20, 208.65.152.0/22, 208.68.108.0/22, 208.81.188.0/22, 208.117.224.0/19, 209.85.128.0/17, 216.58.192.0/19, 216.239.32.0/19, 216.239.36.0/24, 216.239.38.0/23, 216.239.40.0/22Насолоджуйтесь використанням дискорду та переглядом ютубу ! Instagram IPS Twitter IPS Facebook IPS До Discord IP додайте ще й YouTube IP , оскільки дискорд використовує для відправки Media сервер Google . У кого проблема з LTE\4G (використання на мобільній мережі). Поставте JC більше 25 (випадкове число до 125) а Jmin та Jmax менші (наприклад значення Jmin = 10 та Jmax = 25 )
-
Як вам напевно відомо, ланцюжок VPN-TOR-VPN забезпечує дуже хорошу анонімність у мережі. У сьогоднішній статті ви дізнаєтеся, як встановити цей ланцюжок на свій комп'ютер. Бажаю приємного читання! Нам знадобиться комп'ютер або ноутбук із встановленою Windows, VirtualBox, образ whonix-Gateway, образ Windows 7 (бажано англійською мовою), а також якийсь VPN-сервіс (бажано платний і не російський). Виконуємо підготовку 1. Качаємо та встановлюємо VirtualBox, тут все просто. 2.Качаємо образ Whonix. Whonix – Дистрибутив Linux на основі Debian, призначений для забезпечення анонімності засобами VirtualBox та Tor. Його особливістю є те, що ні шкідливі програми, ні компрометація облікового запису суперкористувача не можуть призвести до витоків IP-адреси та DNS. Отже, завантажили Whonix Gateway, встановлюємо віртуалбокс. Оперативку вибирайте мегабайт 500, можна менше. (Для тих хто зверне увагу, а так пох за замовчуванням налаштування) Образ win7 англ. версії на рутрекері. Після завантаження створюємо в VirtualBox нову машину і ставимо вінду. Це буде наша робоча операційна система. Бажано виділити їй більше пам'яті, для комфортного використання Коли обидві віртуалки встановлені переходимо до налаштування. Починаємо налаштування Запускаємо Whonix-gateway, чекаємо на завантаження. Після запуску ОС відкриваємо термінал і пишемо: sudo apt-get update && sudo apt-get dist-upgrade Запросять пароль. (За замовчуванням пароль changeme) Після введення пароля система завантажить оновлення та встановить їх. На цьому налаштування цієї ОС закінчено. Запускаємо віртуалку Win 7, встановлюємо доповнення гостьової ОС (VirtualBox сам запропонує це зробити). Далі йдемо в панель керування -> Network and sharing center, вибираємо мережному підключенню, тиснемо Properties. Тиснемо на рядок TCP/IPv4 і знову Properties. І заповнюємо так: IP address 10.152.152.50 Subnet netmask 255.255.192.0 Default gateway 10.152.152.10 Preferred DNS server 10.152.152.10 "налаштувати". У розділі "Мережа" знімаємо галочку з "Адаптер 1", ставимо на "Адаптер 2", тип підключення: Внутрішня мережа, у меню вибираємо Whonix. Тепер Наша віртуалка вінди ловить мережу з Whonix, тобто трафік всіх програм на даній віртуалці вже йде через TOR, причому ланцюжки змінюються аналогічно тор-браузеру. Тепер встановлюємо на нашій основній вінді (не на віртуалці) VPN клієнт. Порядок запуску наступний: Включаємо ВПН на хості. Запускаємо Whonix Gateway, чекаємо на його завантаження і згортаємо. Запускаємо Win7 віртуалку та включаємо на ній другий ВПН. Ланцюжок VPN-TOR-VPN готовий. Все налаштування займає 10-15 хвилин, не рахуючи часу на завантаження образів. На цьому все. Сподіваюся, стаття вам сподобалася, і інформація виявилася для вас корисною.
-
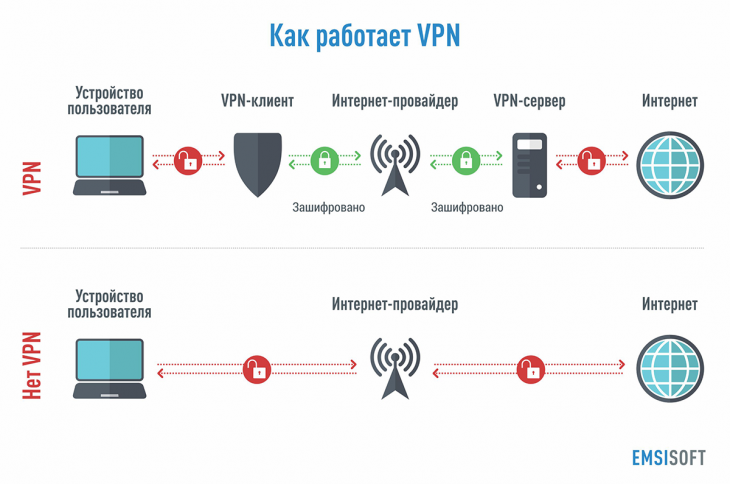
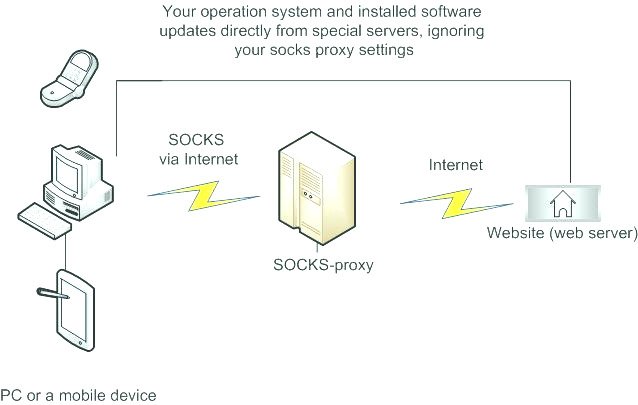
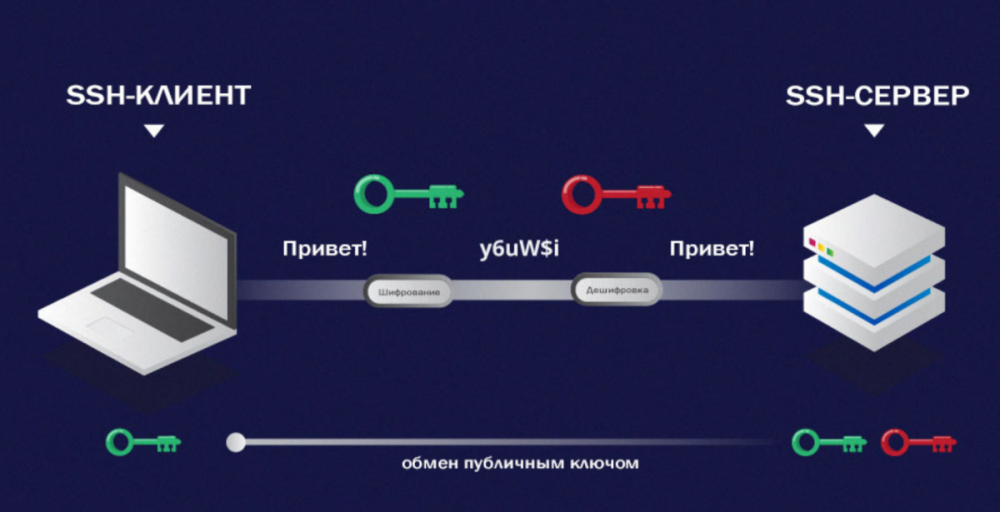
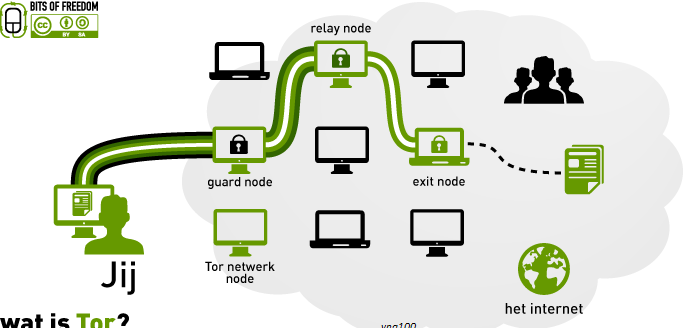
Сьогоднішня тема допоможе внести ясність у уми новачків, а також усіх, хто тільки починає вивчати основи анонімності в Мережі. Ми розберемося, чим відрізняються такі інструменти для анонімності, як VPN, SOCKS, SSH, TOR та PPT. 1) VPN:VPN - шифрує весь трафік від цікавих очей, приховує нашу справжню адресу айпі. Виглядає це так, ми вводимо в Google пошуковику будь-який запит. Наш запит не одразу йде в інтернет, а передається у зашифрованому вигляді на VPN сервер, до якого ми підключені і далі вже з VPN сервера виходить в інтернет. За підсумками. Провайдер не зможе побачити, які сайти ми відвідуємо, т.к. для нього весь наш трафік буде в нечитаному вигляді, а всі запити будуть йти на сервер VPN. Сайт також зможе визначити наш домашній айпі адресу, т.к. бачитиме перед собою айпі адресу від нашого VPN сервера. Нам необхідний надійний VPN-сервіс з великою кількістю доступних серверів та хорошими швидкостями на них. Безлпатні VPN-сервіси не підходять, т.к. вони позбавлені всіх переваг, які нам необхідні. Хороші платні VPN-сервіси коштують досить дорого. Але акаунти від платних VPN-сервісів вже давно лають і продають за копійки. Також не забувайте виставляти в налаштуваннях VPN функцію Kill Switch (може називатися інакше). Функція кіл свитч повністю відключає вас від інтернету, якщо ви втратили з'єднання з сервером впн, тим самим не даючи оголитися нашому трафіку. ПЛЮСИШифрування трафіку Анонімна робота в мережі інтернет Простота та зручність налаштування підключення МІНУСИБагато послуг ведуть логи і можуть передати при запиті. А безкоштовні VPN, так взагалі, відкрито продають їх у даркнеті. Тому використовуйте виключно свій VPN! OVPNconfig(конфіги) - живуть довго, 1-3 тижні. Коштують 5-10 $. Підібрати чисту досить легко. Ми отримуємо конфіг у вигляді файлу. Встановлюємо OpenVPN з оф сайту - openvpn.net/community-downloads Закидаємо конфіг у C:\Program Files\OpenVPN\config і запускаємо OpenVPN GUI від імені адміністратора. У контекстному меню вибираємо наш сервер та підключаємося. 2) SOCKS:Оскільки SOCKS передає всі дані від клієнта серверу, нічого не додаючи від себе, з точки зору web-сервера socks proxy є клієнтом. Тому анонімність цього типу proxy-серверів завжди є справді повною. Протокол Socks спочатку створювався як надійний засіб для анонімної роботи в Інтернеті. Іншими словами – це посередник між Вашим комп'ютером та ресурсу до якого Ви робите звернення. Працюючи через SOCKS ресурс бачить IP SOCKS, а чи не Ваш. Socks5(Носок,Сокс)- живуть мало, зазвичай орендуються на добу. Коштують 1-2 $. Відрізняються гарною чистотою. 47.148.10.110 91.236.132.18:52479 2f802869:19290hd8 United States CA Murrieta 92563 Для підключення до соксу необхідний Proxifier. Запускаємо Proxifier. У верхній лівій стороні програми бачимо вкладку Profile далі ProxyServers... далі Edit Address - 91.236.132.18 Port - 52479 Username - 2f802869 Password - 19290hd8 ПЛЮСИДешевий Великий вибір локації МІНУСИНемає шифрування трафіку 3) SSH:SSH дозволяє безпечно передавати в незахищеному середовищі практично будь-який інший мережевий протокол, таким чином можна не тільки віддалено працювати на комп'ютері через командну оболонку. SSH по функціоналу той же SOCKS, але з однією істотною і важливою відмінністю - шифрування трафіку. Провайдер зможе відстежувати активність, т.к. SSH забезпечує надійне шифрування трафіку. SSH-tunnel (Туннель, Тун)- живуть довго, 1-3 тижні. Коштують дешево від 0.5 $ до 3 $. Підібрати чисті дуже, дуже проблемно. 45.76.221.153:22|test123|test12345|United States|Washington|Seattle|98121 Підключення до тунелю йде через Proxifier+BitviseSSH. Proxifier запускається та згортається, він необхідний нам як допоміжний софт для роботи BitviseSSH. Вставляємо тун в BitviseSSH Host - 45.76.221.153 Port - 22 (може бути не вказаний, якщо так, то значить вписуєте стандартний - 22, на цьому туні вказали все одно) Username - test123 Password - test12345 ПЛЮСИШифрування трафіку Дешевше, ніж VPN МІНУСИЦіна вище ніж SOCKS Складніше у використанні, ніж сокс та впн TOR:Розробники технології TOR вже максимально спростили його використання - достатньо завантажити Tor Browser, і при його запуску ви автоматично використовуватимете мережу Tor. Жодних налаштувань, команд у командному рядку та іншого. Технологія ТОР дозволяє заходити на сайти та завантажувати щось із мережі не залишаючи після себе жодних слідів. Тобто коли ви відкриваєте, наприклад, через Tor Browser якийсь сайт, то не можна буде на цьому сайті відстежити IP-адресу вашого комп'ютера (а значить і вас обчислити). Навіть ваш інтернет-провайдер не зрозуміє (за бажанням), що ви на цей сайт заходили (і довести це буде неможливо). Ну, і сам браузер всі сліди ваших поневірянь інтернетом зберігати не буде. Як працює TOR? Це називають цибулинною маршрутизацією. Дивіться. Існує мережа вузлів, що належать прихильникам цієї технології. Для передачі даних використовуються три довільні вузли. Але які із них? А цього якраз ніхто й не знає. Тор браузер відправляє пакет першому вузлу, причому в ньому знаходиться зашифрована адреса другого вузла. Перший вузол знає ключ для шифру і, дізнавшись про адресу другого, переправляє туди пакет (це як у цибулі зняли перший шар). Другий вузол, отримавши пакет, має ключ для розшифровки адреси третього вузла (зняли ще один шар із цибулі). Таким чином, з боку неможливо зрозуміти, який саме сайт ви в результаті відкрили у вікні свого Tor Browser. ПлюсиВідкритий вихідний код Надійне шифрування Власний псевдо-домен. МінусиІноді дуже високий пінг (затримка) Можливість перехоплення трафіку на вихідному сайті, якщо кінцевий веб-сервер не підтримує ssl або tls шифрування PPTP:PPTP– живуть довго, 1-3 тижні. Коштують 2-4 $. Підібрати чистий не повинно становити великих проблем. У PPTP завжди буде відкрито 1723 порт. 115.75.282.117 admin1 admin1 Arizona Scottsdale 85260 Заходимо в Панель управління -> Мережа та Інтернет -> Центр управління мережами та загальним доступом -> Налаштування нового підключення до мережі -> Підключення до робочого місця -> Ні, створити нове підключення -> Використовувати моє підключення до Інтернету (VPN)
-
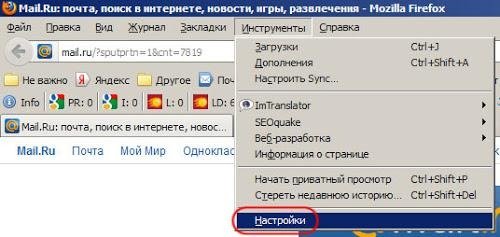
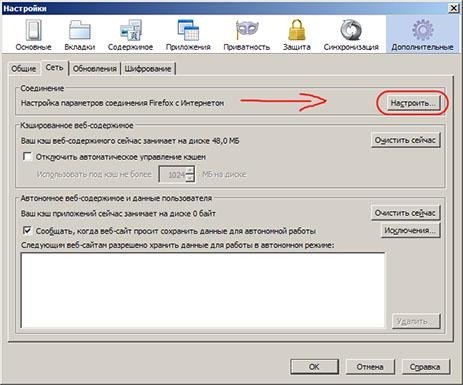
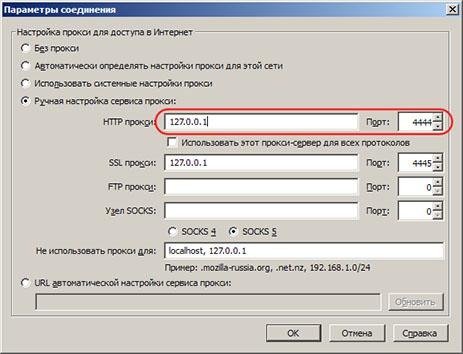
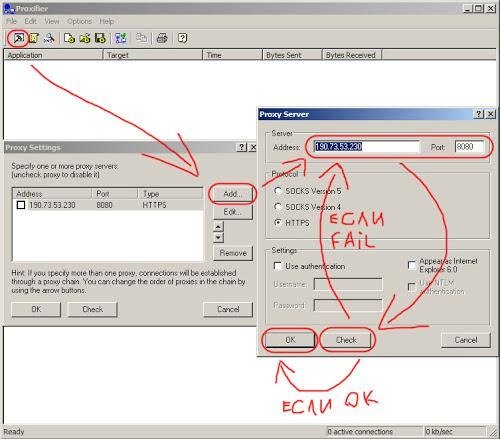
Як приховати свою IP-адресу? Існує кілька способів, як приховати IP-адресу комп'ютера. У цьому пості я опишу для Вас 5 способів зайти на заблоковані сайти або, іншими словами, 5 способів приховати свою IP-адресу, якими мені довелося користуватися самому. Що таке проксі сервер?Якщо пояснювати просте, для того, щоб приховати свою IP адресу, комп'ютер повинен підключитися до потрібного сервера через інший сервер, який замінить адресу Вашого комп'ютера на свою. Такі функції зазвичай виконують сервери проксі. Скажу відразу, якщо Вам відомо, що таке проксі-сервер, можете відразу перейти до способів приховати свій IP або змінити його з метою зайти на заблоковані сайти. Проксі сервер (Proxy) - мережний програмний комплекс, що дозволяє звертатися користувачеві через себе до інших мережевих служб, захищаючи від деяких видів мережевих атак та зберігаючи анонімність користувача. Proxy серверів тисячі по всьому світу. Їхні списки публікуються на тематичних сайтах. Публічні списки проксі-серверів часто оновлюються, оскільки кожен день якісь проксі-сервери відключаються, і на їх місце приходять нові. Маса публічних проксі серверів не стабільна і постійна. Є стабільні сервери проксі, але доступ до них потрібно купувати. Адреса проксі сервера зазвичай має вигляд - 195.12.20.98:80 - IP адреса та номер порту через двокрапку. Відповідь на питання "як приховати IP комп'ютера" починається з того, що Вам потрібен список робочих проксі серверів. Інше питання – де знайти цей список робочих проксі? А ось тут уже допомогти Вам зможуть тільки пошукові системи, оскільки все, що стосується публічних проксі-серверів та їх актуальності, змінюється дуже швидко. У рунеті, зокрема, є купа сайтів у топах пошукових систем, на яких розміщуються нібито актуальні списки проксі серверів. Однак після перевірки виявляється, що всі опубліковані адреси вже не працюють. Найкраще актуальні списки проксі завжди шукати на сайтах англійською мовою. Після того, як Ви зберете три-п'ять сайтів, де останній раз список проксі публікувався не більше ніж за 6 годин до того, як Ви його знайшли, можна спробувати протестувати адреси на актуальність. Тестувати проксі на актуальність можна за допомогою онлайн-сервісів, яких теж досить багато. Достатньо набрати в пошуку "online proxy checker". Протестували? Чи є робочі проксі? Спосіб №1: Як приховати свій IP з Firefox Що знадобиться: Браузер Mozilla Firefox + списки робочих проксі серверів Приховати свій ip Firefox, який Mozilla, дозволяє в принципі так само, як і будь-який інший браузер . Просто для Chrome, наприклад, потрібно лізти у вікно "Властивості: Інтернет", натиснувши кнопку "Налаштування проксі сервера" і там редагувати налаштування підключення. А в Firefox все трохи інакше. Як настроїти проксі сервер у Firefox: Меню "Інструменти" -> Налаштування -> приховати свій ip firefox Вкладка "Додаткові" -> Пункт "Налаштування параметрів з'єднання Firefox з Інтернетом" -> Кнопка "Налаштувати" -> У вікні вибрати "Ручне налаштування сервісу проксі" -> Ввести адресу проксі та порт -> Натиснути "Ок" Спосіб №2: Програма Proxifier:Proxifier (Проксифаєр), програма, що приховує IP адресу, дозволяє проводити будь-які звернення Вашого комп'ютера до мережі через задані в налаштуваннях проксі сервери. Причому, якщо Ви поставите кілька адрес проксі, то звернення надходитимуть через послідовний ланцюжок заданих проксі серверів. Коштує програма Proxifier на сайті розробника від 40 доларів, і можна ось тут завантажити безкоштовно свіжу версію з тестовим періодом роботи в 31 день, але для особливо бідних, яким потрібна "безкоштовна прога сховати ip", завжди є можливість знайти для Proxifier ключ або завантажити робочу версію з торентів. Proxifier: як користуватися?Що потрібно: Програма Proxifier + список робочих проксі серверів Все, що потрібно після встановлення - запустити програму, увійти в налаштування та ввести одну зі списку адрес знайдених Вами проксі. У програмі вбудовано функцію перевірки актуальності проксі сервера, яку можна здійснювати шляхом натискання кнопки Check. Спосіб №3: Безкоштовні веб-проксіЄ так само звані веб проксі - сайти, що приховують ip. Веб проксі сервер- це сервіс, оформлений у вигляді сайту, який надає Вам можливість зайти на заблоковані сайти, приховуючи Ваш IP address, показуючи Вам, наприклад, якусь рекламу. Якщо Ви шукаєте саме web proxy server, тоді раджу вам заглянути на цей сайт. Там безкоштовні web proxy розподілені за рейтингом та їхніми сотнями. Тор- браузер, що наглухо приховує Ваш справжній IP. Якщо Вам потрібно безкоштовно приховати ip, Tor – анонімна мережа – ще один спосіб приховати свою IP адресу. Краще, ніж Вікіпедія, я Вам не поясню, що це таке, тому раджу ознайомитися зі статтеюhttp://ua.wikipedia.org/wiki/Tor Все, що потрібно в даному способі, це завантажити, встановити та запустити браузер Тор, який сам автоматично подбає про Вашу анонімність. Вам не потрібно морочитися з пошуком робочих проксі. З цікавих фактів про Tor... Тор– це мережа всередині мережі Інтернет. Так звана "глибока мережа" чи "deep web". Ця мережа має власні сайти з власною доменною зоною ".onion", на які не можна потрапити без підключення до TOR. На деяких сайтах торгують наркотиками та зброєю, продають дані кредитних карток. Говорять, що там можна знайти навіть кілерів. Оскільки в ТОР немає пошукових систем, там поширені каталоги посилань типу сайту "Hidden Wiki", на якому зібрана найповніша колекція сайтів мережі Tor. Спосіб зайти на заблоковані сайти №5: VPNVPN – віртуальна приватна мережа. Для того, щоб приховати IP комп'ютера за допомогою VPN, потрібно завантажити програму - клієнт, встановити на своєму комп'ютері і запустити її. Після цього слід перевірити свою IP-адресу. PrivitizeVPN не працюєБула VPN, якою я іноді користувався - PrivatizeVPN, але зараз сайт заблокували, і при заході з російських IP адрес на сторінці видається повідомлення "Ми вибачаємося, але доступ до запитуваного ресурсу обмежений". Плюс сама програма почала давати збій, і тепер PrivitizeVPN не працює. При спробі запуску клієнта вискакує помилка "Can not update Privatize VPN client". Я зайшов через веб-проксі на їх сайт, завантажив програму і спробував запустити, але система видала помилки з повідомленнями "Cannot get item, because index is out of bounds", "Error: Cannot access list "_Map.Keys::__ERROR", because it does not exist!" і "Error: Cannot access list "_NULL", тому it does not exist!". Мабуть, з цим сервісом поки що доведеться попрощатися. Ви, звичайно, можете спробувати скачати PrivatizeVPN і спробувати її встановити, але про проблеми я Вас попередив. Як дізнатися свою ip адресу?Щоб протестувати перелічені способи, Вам буде необхідно його дізнатися. Як дізнатися свою IP адресу? Для цього Вам буде достатньо перейти за адресою ip-adress.com до вжиття заходів щодо приховання ip адреси і після, і порівняти, чи змінилася адреса, що відображається цим сервісом, і геолокація. Якщо IP адреса стала іншою, значить Ви успішно виконали один з вище перерахованих способів і приховали свою IP адресу. Ну і найефективнішою перевіркою після застосування одного з перерахованих вище способів буде Ваша спроба зайти на заблокований сайт, який раніше Вам був недоступний. Якщо сайт відкрився, то спосіб спрацював. Успіхів!