Ciko
Адміністратор
-
Зареєстровано
-
Відвідування
Весь контент Ciko
-
Існує величезна кількість міфів і домислів, як саме можуть знайти за анонімним номером анонімного мобільного телефону. Ми ж знаємо правду і зараз нею поділимося. Насправді головний інструмент слідчого: статистика, телефон та голова. Існує три поширені версії: пеленгують тобто. визначають джерело радіосигналу, обчислюють спеціальним обладнанням на базових станціях стільникової мережі та обчислюють через різні приховані можливості, які нібито спеціально наявні в кожному телефоні. Ми взяли участь у справжньому розслідуванні справи, де злочинця вирахували за його мобільним телефоном. І скажемо наступне: перша версія трохи містить правди, але головний спосіб упіймання не має нічого спільного з усіма трьома. Говорячи загалом, слідство та криміналісти лише в кіно використовують круті спецзасоби та дорогу апаратуру. Насправді головний інструмент слідчого: його голова та папірці. А головний метод - мова не повернеться сказати "дедукція", - назвемо це "пошуком закономірностей" чи "статистика". І ще є така штука, як Час. Час завжди проти анонімності: щось ми робимо надто вчасно, а щось зовсім не вчасно. І якщо десь є логи наших справ із позначками часу – нам не втекти. А логи у мобільному зв'язку ведуться за кожним байтом. Далі докладніше. Як обчислюють хто працює з лівої сім-карти?Ви не повірите: за "провідним" телефоном - Вашим справжнім. Уважно прочитавши наступний абзац Ви зрозумієте, як легко, просто і швидко. В описі використовується термін "включення" - це момент, коли "анонімний" апарат вийшов у мережу. Отже, поїхали, розглянемо різні ситуації: Ситуація перша: Ви користуєтеся "анонімним" мобільним телефоном, а справжній знаходиться поруч і включений. Слідчі запитують логи всієї стільники, у якій працює (працював) "анонімний" апарат. Це все, що їм потрібно, щоб Вас обчислити (причому не тільки "по гарячих слідах", але і через тиждень, місяць, не поспішаючи, в кріслі свого кабінету за чашкою кави). Роблять рекурсивні вибірки проміжками включення і дивляться хто ще був у соті крім "анонімного" апарату. Наприклад, в одній соті були ще 1000 включених телефонів. При наступному включенні 500 тих, що були вперше. При наступному – 20 із тих, хто був у перший та другий раз. Найчастіше вдається з логів трьох-чотирьох включень знайти точно пару телефонів, які не залишають соту. Рідше включень потрібно більше: у такому випадку можна спробувати пробити історію за номерами безлічі збігів, а також їх власників. Якщо це бабуся 90 років, з яких номер у неї вже 10 років і квартиру вона не залишала 5 років - то, явно, варіант відпадає. Таким чином, слідчі досить швидко виходять на справжній номер телефону, одна історія дзвінків по якому розкриє всі карти. Нерідко спецслужбам щастить і з 2 включення: швидко вивчити та відмістити сотні номерів – справа лише у кількості співробітників. Буває навіть, що на справжній номер виходять із першого та єдиного включення "анонімного"! Чи не вірите? А дарма. Динаміка в соті, поведінка інших апаратів, будні/свята можуть суттєво спростити роботу силовиків. Можуть під час роботи "анонімного" мобільника всі інші вийти з стільники, крім Вашого (ну взяли решта людей і перемістилися кудись) або робити вихідні відправляти СМС. Зараз такий час, коли всі жодні хвилини без мобіли. І це Вас палить: Ви ж не можете одночасно робити вихідні з двох телефонів. Значить поки Ви "працюєте" з "анонімного" всі, хто дзвонить у Вашій соті - виходять з-під підозри і звужують кільце навколо Вас. Крім того, пан Випадок не на Вашому боці: у спецслужб логи в яких всі дані від і до, а у Вас звичайний побут з усіма непередбачуваностями. Приклад: Ви серфіте "анонімно" в інтернеті і тут дзвонять на справжній телефон. Ви починаєте говорити і трафік даних по інтернету падає на час, статистично відмінний від часу між середніми завантаженнями сторінок. Зіставити всі дзвінки в соті на точний збіг з провалом трафіку - справа секунд - і Ваш номер знайдено. Може бути, звичайно, що Ви просто пішли в туалет, але перевірити чи потрібний номер "виявлено" не складно. А якщо Вам подзвонять двічі? Злочинець увімкнув апарат, відправив СМС із вимогою викупу, вимкнув. Через день увімкнув, зателефонував обговорити умови викупу, вимкнув. Втретє включив – повідомив місце зустрічі та час, вимкнув. Ми вивчили логи за трьома "включеннями", - хто в цей момент був у соті всі три рази. Від другої "звірки" залишилося чотири номери, від третьої – один. Ситуація друга: Ви користуєтеся "анонімним" мобільним телефоном, а цей передбачливо заздалегідь вимикаєте. Неймовірно, але Ви спростили завдання слідчим. Вони просто подивляться, хто відключився - саме відключився (телефон передає до мережі сигнал про відключення), а не залишив мережу незадовго до появи "анонімного". Можна сміливо говорити, що таких у соті будуть одиниці або навіть Ви один. Для уточнення даних можна порівняти, хто включився після відключення "аноніста". І, так само, пробити на бабусь та інших. Як бачите вимкнення цього апарата при користуванні "лівим" лише погіршує анонімність. Ситуація третя: Ви залишаєте справжній телефон вдома увімкненим, а самі їдете в іншу соту, і тільки там вмикаєте "анонімний". Думаєте хитрий план? А ось ніфіга. Три фактори однаково видають Ваш справжній апарат. По-перше, відпрацьовується та сама схема, що і в першій ситуації, тільки вже не по одній соті, а по кількох. Спочатку по одній, потім по сусідніх і так далі поки не дійдуть порівняння стільника "анонімного" з сотою сьогодення. По-друге, і в головних: Ваш апарат будинку знаходиться без господаря і не може відповідати на дзвінки. Отже, рано чи пізно будуть пропущені, які так само видно в логах. Потрібно лише порівняти на якому апараті були пропущені за всіх часів "включення" анонімного. Як думаєте, багато абонентів постійно не беруть трубку якраз у той час, коли Ви виходите з анонімного? Та ніхто, крім Вашого телефону! Крім того, цей спосіб добре допомагає в загальному пошуку: слідчі можуть дуже швидко обдзвонити номери, що залишаються після порівняння ліг сот. І якщо телефон не беруть – у підозрювані. По-третє Ви не можете залишати справжній апарат будь-де - щоразу в різних місцях. Найімовірніше він у Вас вдома. Тобто, в одному місці на кожне включення. На цьому можна побудувати додаткову вибірку для фільтра: скільки тих самих апаратів знаходилося в одній і тій же соті. Загалом усе це призведе до швидкого, хоч і трохи меншого, ніж у попередніх випадках, виходу на справжній номер. Ситуація четверта: Ви вимикаєте справжній телефон удома, а самі їдете в іншу соту, і тільки там вмикаєте "анонімний". Див. Ситуацію №3 + Ситуацію №2 Виходить вся схема працює на тому, що робиться кілька включень з одного номера. Тобто, якщо виходити з номера лише один раз і потім викидати сімку та телефон – знайти буде неможливо? Це допоможе тільки в тому випадку, якщо і "справа" Ваша на один раз та інших схожих справ не було і більше не буде. Тобто реальності всіх справжніх "справ" - не допоможе. Зміна номерів не ускладнить завдання пошуку цього телефону. Наприклад у тому ж прикладі про шантаж: як зміна номера допоможе - адже жертві однієї і тієї ж здійснюються дзвінки. Слідчі просто пробиватимуть не по одному номеру 3 включення, а три включення різних номерів. Аналогічно "темні справи" в Інтернеті - номери легко об'єднуються у спільній "справі". Скажімо більше - часта зміна номерів лише погіршують безпеку т.к. слідчі отримають групи номерів і зможуть легко пробити, наприклад, звідки сімки. І накрити вас на місці злочину під час закупівлі нових або вийти на "продавця", який зробить "робота" або зіллє номер, з якого Ви дзвонили йому. Анонімність – це відсутність даних для ідентифікації. Такого в сучасному світі просто не може бути. Анонімність – це гарна імітація звичайної, але не справжньої особистості. Що дасть спецслужбам номер справжнього телефону?Ми розглянули, як легко і просто "пробити" силовикам справжній номер підозрюваного за його "анонімним". Але що дасть інформація про цей телефон? Та все. Окрім інформації, на кого оформлений номер, слідчі побачать кому Ви дзвонили. Напевно, серед них багато тих, хто знає Вас особисто. Побачать хто та як поповнював рахунок. Швидше за все там є платежі зі справжньої картки через банкомат або з справжнього Вебмані-гаманця і т.д. Тобто, власне, ви припливли. Як пеленгують мобільний телефон?На місце в район роботи стільники, де знаходиться телефон підозрюваного, висувається оперативна група з ручним пеленгатором. Це ніякий не екран з точкою, як показують у фільмах, а простий радіоприймач зі стрілкою, яка показує потужність сигналу та антеною у формі літери Н, літери Ж, хитрої трубки або гіперболічної/параболічної тарілки (часто в комплекті йде кілька антен для різних умов роботи). Інформація на якій частоті працює в даний час шуканий апарат є у базової станції. Опер налаштовує на цю частоту приймач, крутить довкола себе антеною і дивиться на стрілку. Звідки сигнал найсильніше - туди і йде. Заходить у під'їзд, піднімається сходами та міряє сигнал. Знаходить таким чином потрібний поверх, потім квартиру і все, анонімність закінчена. У нами випадки час від під'їзду "газелі" оперів до виведення під білі ручки склало 25 хвилин. Враховуючи скільки з них пішло на рекомендації "відкривайте бо відкриємо в будь-якому випадку", збори та виведення підозрюваного - можна прикинути, за скільки серед десятків будинків, сотень під'їздів та тисяч квартир знайшли потрібну. То що робити? Анонімність - міф?Вище ми докладно розглянули, що маючи справжній особистий мобільник ми ніколи не будемо анонімні навіть з новопридбаного нового телефону і щойно купленої в підворітті сім-карти без оформлення. Як ми вже говорили, доступна анонімність – це гарна імітація звичайної, але не справжньої особистості. А відсутність особистості взагалі у наших сучасних інформаційних реаліях просто неможлива. Адже Ви, особистість, сидите прямо тут і читаєте цю статтю. А он знизу стоять лічильники ЛайфІнтернету та інші. Справжні хакери, чия свобода, а, можливо, і життя, залежить від анонімності, не користуються мобільними телефонами в повсякденному житті. Загалом не користуються. Тільки одноразові дзвінки, скайп тощо. Та й життя "повсякденного" у них немає. Вічна імла, небуття. Немає друзів, немає рідних, немає звичок та "улюблених" місць. Ось що таке анонімність. Але, насправді, у Мережі є повноцінне інше життя, інші друзі та інші "місця". І часто не тільки не гірше, а й краще буде, ніж у реалі. Тож не все так сумно. Просто не так, як більшість. Однак це вже не "анонімність". У Вас є ім'я, нехай і нікнейм, але знають саме Вас, у Вас є інтернет-друзі і місця, де Вас можна знайти в мережі. Вас можна навіть "покарати" хоч і без поїздки до Сибіру. Таким чином легко зрозуміти, що умовна не лише анонімність, а й свобода, а "злочин" та "закони" - не єдині, а відносні до суспільства. А "суспільства" бувають різні. Дізнавшись трохи про методи роботи слідчих Ви можете вжити заходів щодо покращення безпеки в кожному конкретному випадку: наприклад, у ситуації №3 можна на цей телефон встановити автовідповідач або попросити друга відповідати, якщо зателефонують. Зареєструвати справжній телефон на справжню бабусю, щоб пройти "фільтр на бабусю". Намагатися рандомно комбінувати ситуації, залишати телефон у різних місцях тощо. Це дещо ускладнить роботу слідчих, але й ускладнить Вашу темну діяльність. А чи допоможе у "годину ікс"? Далеко не факт.
-
Привіт! Усі ми знаємо, що багато зловмисників ховаються в Telegram, запевняючи себе у повній безпеці, як про це говорив Пашок. Але ми знаємо, що це не так. Сьогодні я хочу показати, як можна зібрати дані про інтернет-хулігана, який сидить у цьому недоанонімному месенджері. Початок деанонімізації Кожен Telegram-акаунт має унікальний ідентифікатор - ID . Цей ID можна отримати різними способами, але один із найзручніших через Telegram Desktop . Для цього потрібно перейти в Установки → Налаштування → Експериментальні налаштування та включити опцію Show Peer IDs in profile . Після цього, зайшовши до будь-якого профілю, ви побачите його унікальний ID. Це один із способів, але існує і безліч інших. Аналіз профілю користувача Перше, що потрібно зробити – це проаналізувати профіль користувача. Що він собою являє? Username - це унікальне ім'я, за яким можна знайти людину і написати їй. Ім'я та прізвище — найчастіше це нікнейми. Якщо його нікнейм унікальний, можна спробувати знайти людину через пошукові системи. Для пошуку можна використовувати Google та Яндекс . Можливо, ви натрапите на обліковий запис користувача на якомусь форумі або в соцмережах. Але для більш глибокого пошуку корисно використовувати спеціалізовані інструменти, такі як Snoop Project . Я вже згадував цей інструмент у своїх постах, але для повноти картини залишу заслання: Snoop Project на GitHub : https://github.com/snooppr/snoop Спеціалізовані інструменти для пошуку по нікнейму Крім Snoop Project , існують і інші рішення для пошуку за нікнеймом: Namecheckr - https://www.namecheckr.com/ Maigret (GitHub) - https://github.com/soxoj/maigret @osint_maigret_bot – для пошуку через Telegram-бота. Пошуковики:Що стосується пошукачів? Моя рекомендація: все, що ви отримали в результаті збору та аналізу даних, проганяйте через пошукові системи, будь то описи або username користувача. На моїй практиці найкраще себе показав Yandex . Можна спробувати знайти щось цікаве, використовуючи спеціалізовані пошукові інструменти, наприклад lyzem.com , який шукає інформацію по відкритих чатах, каналах, ботах у Telegram та матеріалах на telegra.ph. Посилання на lyzem : https://lyzem.com/ Також є море подібних пошукових систем: Telegago - знайде згадку в описі каналів/груп, а також повідомленнях у групах та постах каналів. Посилання на Telegago .Посилання на Commentgram : https://cse.google.com/cse?cx=006368593537057042503:ig4r3rz35qi#gsc.tab=0 Kribrum - Можна використовувати не тільки для пошуку в Telegram, але і для пошуку на різних платформах та соціальних мережах. Посилання на Kribrum : https://kribrum.io/ Як знайти схожі облікові записи по username в Telegram Не можу не згадати фішку, надану самим Павлом Дуровим. Якщо у вас є username (наприклад, "durov"), ви можете просто ввести його в пошуковий рядок Telegram і отримати облікові записи або канали зі схожими іменами. Це може бути корисно, якщо у людини на двох облікових записах схожі username. Бот "Око Бога" Тепер поговоримо про найпопулярніший бот для збору інформації - це "Око Бога". Цей бот збирає дані про своїх користувачів різними способами. Один із очевидних – це авторизація за номером телефону. При активації робота він попросить вас поділитися номером, який потім потрапляє в основу Антипова. Ще одна цікава фішка пов'язана з оплатою. Коли ви поповнюєте баланс через картку, система може попросити ввести електронну пошту для відправки чека. Після цього ваш email додається до бази, і він починає відображатися у пошуку, пов'язаному з вашим Telegram-акаунтом. Розумні люди вже здогадалися, як можна залишити фейковий слід, щоб приховати свою особистість. Пошук облікових записів з використанням старих username Нещодавно команда Антипова додала нову функцію. Тепер "Око Бога" може показати облікові записи, які раніше використовували той чи інший username. Наприклад, якщо користувач на старому обліковому записі використовував ім'я petrpetrovich1992, а потім змінив його, бот покаже ID старого облікового запису. Це корисно, адже стара інформація часто буває гарною зачіпкою. Також у процесі пошуку ви можете побачити зміни у профілі, такі як зміна username або імені. Ви можете знайти старі облікові записи, шукаючи в інтернеті, використовуючи методи, описані вище. Тобто пробувати вбити кожен username і перевіряти, чи не стояв він раніше на якомусь акаунті. Коли ви змінюєте ім'я у своєму Telegram-профілі, "Око Бога" може занести це ім'я до своєї бази даних, особливо якщо ви авторизовані в їхній системі. Це ім'я може потрапити до розділу "Можливі імена", пов'язаного з номером телефону. До чого це я веду? До того, що через функцію "Пошук у записниках" можна зробити одну хитрість! Наприклад, якщо користувач змінив свій нікнейм в Telegram на інтернет-ім'я, скажімо, "petrpetrovich", можна спробувати скористатися цією функцією. Як вона працює? Функція введеного імені здійснює пошук за базою і перевіряє розділ "Можливі імена". Як це зробити? Потрібно відправити ім'я, наприклад, "PetrPetrovich", боту - і активувати "Пошук у записниках" з опцією "Шукати скрізь". І ось, якщо користувач колись встановив цей нік у своєму Telegram, і система "Око Бога" занесла його до розділу "Можливі імена" за номером телефону, то в результаті пошуку ми можемо отримати його номер телефону. Посилання на Око Бога: https://eyeofgod.bot/ Бот "Telesint" Telesint - це бот, який дозволяє перевіряти, в яких публічних чатах полягає той чи інший користувач. Навіщо це потрібно, коли хочеться визначити певного користувача? Наприклад, користувач може перебувати у чаті свого міста, або ж після початку конфлікту у 2022 році українці почали масово переїжджати до країн Європейського Союзу. Часто у своїй роботі я помічав, що беруть участь у чатах на кшталт «Українці у Словаччині». У роботі є пошук на ім'я. Шукати можна як повний збіг (з урахуванням регістру), і за фрагментом. Однак варто враховувати, що часте використання одного і того ж імені може призвести до появи зайвих результатів. Сам бот: @telesint_bot Бот "SangMata" Старий добрий бот для пошуку старих ників користувача. База не така вже й велика, але в деяких випадках може виручити Сам бот: @SangMata_BOT Бот "Tgdb" Бот з великою базою та широким функціоналом! Безкоштовні команди: /search - Пошук по всьому. /info [id або username] — Показати інформацію щодо ID або username. /title [назва] — Пошук груп та каналів. /group [назва] — Пошук груп. /channel [назва] — Пошук каналів. /bot [Назва] — Пошук ботів. /add [username] — Додати користувача до TelegramDB. Преміум команди: /where [id або username] — Знайти групи, в яких є користувач. /members [id або username] — Знайти учасників групи. /near [id або username] — Знайти найближчих користувачів. /network [id або username] — Знайти найближчі чати. Сам бот: @tgdb_bot Бот "UniversalSearchEasyBot" Бот, який здійснює пошук у відкритих джерелах, показує, у яких джерелах можна знайти будь-яку інформацію про Telegram-акаунті. Сам бот: @UniversalSearchEasyBot Сайт "leakedtg" Цей сайт здійснює пошук за базами: База даних, датована травнем 2020 року, містить близько 40 млн. записів. Вона була очищена від номерів, які не належать до СНД, для покращення продуктивності. База даних, датована липнем 2021 року, була витоку з бота "Око Бога" і включає записи, зібрані шахрайськими ботами, що маскуються під цей сервіс з метою збирання особистих даних користувачів. Вона містить приблизно 750 тисяч записів. Посилання на leakedtg: https://d4n13l3k00.ru/#leakedtg Бот "where_a_person_wrote_bot" Робот показує, у яких групах писав користувач Telegram. Щоб розпочати пошук, потрібно надіслати одне з трьох: ID Username Повідомлення Сам бот: @where_a_person_wrote_bot Бот "Telescan" Це спеціалізований бот для пошуку користувачів у Telegram. Він збирає та аналізує історичні дані про користувачів, такі як їхня участь у різних групах, активність у повідомленнях та зміни імен. Завдяки цьому інструменту можна відстежувати, у яких групах і каналах був помічений користувач, а також переглядати його поведінку протягом часу. Сам бот: @US2Telescan_Bot Бот "Insight" Insight - бот для аналізу інтересів та активності користувачів Telegram. Він збирає інформацію про контакти, їх активність та інтереси, сортуючи дані за категоріями, такими як «активні», «гарячі» та «все». Також бот відстежує супергрупи та посилання, якими ділився користувач. Цей інструмент підходить для тих, хто хоче дізнатися більше про поведінку користувачів та їх інтереси. Сам бот: @sght_bot Бот "fanstat" Fanstat – це потужний інструмент для збирання та аналізу даних про користувачів Telegram. Він шукає повідомлення, надіслані користувачем у чатах, та аналізує різні параметри, такі як криптовалютні гаманці, вік, інтереси та інші дані. Особливості: Пошук повідомлень у чатах, включаючи крипто-гаманці та посилання. Аналіз зображень, відео, геолокацій, посилань та інших даних. Пошук старих імен користувачів. Можливість підключити стеження користувача. В основі цього робота знаходиться безліч даних: 754 млн користувачів, 28 млн чатів і 38 млрд повідомлень. Це потужний інструмент для дослідження активності користувача Telegram. Сам бот: @funstat_gobot Інструмент "TelegramOnlineSpy" TelegramOnlineSpy - це інструмент для відстеження часу появи користувачів у Telegram. Це корисний інструмент для тих, хто шукає активних користувачів і хоче зрозуміти, коли вони знаходяться у мережі. Посилання на TelegramOnlineSpy: https://github.com/Forichok/TelegramOnlineSpy Бот "surftg_bot" Surftg_bot — це інструмент для пошуку інформації за словами або фразами в Telegram. Робот сканує платформу на наявність збігів і надсилає вам результати, включаючи посилання на оригінальні джерела. Основні функції: Пошук за ключовими словами у повідомленнях. Надсилання результатів із посиланням на вихідні повідомлення. Сортування за датами та релевантністю. Цей бот корисний для тих, хто шукає специфічну інформацію за ключовими словами Telegram. Сам бот: @surftg_bot Бот "Unamer" Unamer – це інструмент, який надає детальну інформацію про користувачів Telegram. Він дозволяє відстежувати зміни імені та прізвища користувачів, а також історію використання username . Робот відстежує, хто і коли використовував той чи інший username, а також надає подробиці про власників облікового запису. Основні функції: Пошук історії змін імені та прізвища. Аналіз змін профілю за ID та username. Відстеження використання username у різні періоди часу. Цей бот корисний для людей, які шукають подробиці про користувачів та їхню активність протягом часу. Сам бот: @profile_history_bot Аналіз Telegram-каналів Якщо ви хочете деанонімізувати власника Telegram-каналу, існує кілька методів, які можуть допомогти в зборі даних про нього: Аналіз каналу: Почніть із аналізу теми каналу та його опису. Часто власники каналів включають посилання або інформацію, які можуть допомогти встановити їх особи. Реферальні посилання: Зверніть увагу на посилання. Наприклад, якщо власник Telegram-каналу створює реферальне посилання та розміщує його у своєму каналі, то це посилання може містити унікальний ідентифікатор користувача, який створив посилання. Приклад: https://t.me/glaz_b_official_bot?start=985 . Замість 985 буде ID автора посилання. Пошук за username: Прогоніть username каналу через пошукові системи та спеціалізовані пошукові системи, такі як Yandex або Google. Іноді можна знайти згадки про канал в інших місцях, наприклад, на форумах або в соціальних мережах. Підписи та повідомлення: Іноді власники каналів залишають свої реальні імена або контактну інформацію у підписах до постів або повідомлень. Аналіз чатів: Зверніть увагу на перший чат або учасників чату, пов'язаних з каналом. Можливо, один із учасників — адміністратор каналу. Якщо ви знайдете ID користувача, можна перевірити його інтереси через боти, такі як @sght_bot і порівняти їх з тематикою каналу. Якщо Telegram-канал був створений до 2017 року, дотримуйтесь інструкцій: https://telegra.ph/How-to-find-the-owner-and-administrator-of-a-Telegram-channel-11-02 Соціальна інженерія Якщо інші методи не дали результатів, можна використати соціальну інженерію. Наприклад, можна спробувати заманити ціль на IP-логер. Заманити можна під різними приводами, все залежить від клієнта. Наприклад, це може бути скріншот про оплату чогось. Але, як правило, шахраї сидять як мінімум з VPN, але спробувати варто Посилання на IP-логери: https://************ https://grabify.link Бот "Пастка"Хотів би поділитися прикладом коду бота-пастки, який збирає особисті дані користувача, такі як підлога, номер телефону і геолокацію, під приводом верифікації. Після отримання інформації дані зберігаються у файл. Python:Копіювати from telegram import Update, ReplyKeyboardMarkup, KeyboardButton, ForceReply from telegram.ext import Application, CommandHandler, MessageHandler, filters, CallbackContext import os DATAFILE = 'userdata.txt' def save_data(user_data): with open(DATAFILE, 'a') as f: f.write(user_data + '\n') async def start(update: Update, context: CallbackContext) -> None: keyboard = [ [KeyboardButton("Мужчина")], [KeyboardButton("Девушка")] ] reply_markup = ReplyKeyboardMarkup(keyboard, one_time_keyboard=True, resize_keyboard=True) await update.message.reply_text("Привет! Ты мужчина или девушка?", reply_markup=reply_markup) async def gender_handler(update: Update, context: CallbackContext) -> None: user_gender = update.message.text context.user_data['gender'] = user_gender await update.message.reply_text(f"Ты {user_gender}. Сколько тебе лет?") async def age_handler(update: Update, context: CallbackContext) -> None: user_age = update.message.text context.user_data['age'] = user_age keyboard = [ [KeyboardButton("Поделиться номером телефона", request_contact=True)], [KeyboardButton("Поделиться геолокацией", request_location=True)] ] reply_markup = ReplyKeyboardMarkup(keyboard, one_time_keyboard=True, resize_keyboard=True) await update.message.reply_text("Пожалуйста, поделитесь вашим номером телефона и геолокацией для верификации.", reply_markup=reply_markup) async def contact_handler(update: Update, context: CallbackContext) -> None: contact = update.message.contact phone_number = contact.phone_number user_id = update.message.from_user.id user_data = f'User ID: {user_id}, Gender: {context.user_data["gender"]}, Age: {context.user_data["age"]}, Phone Number: {phone_number}' save_data(user_data) await update.message.reply_text(f"Спасибо! Ваш номер телефона: {phone_number}. Ваша верификация завершена.") async def location_handler(update: Update, context: CallbackContext) -> None: location = update.message.location latitude = location.latitude longitude = location.longitude user_id = update.message.from_user.id user_data = f'User ID: {user_id}, Gender: {context.user_data["gender"]}, Age: {context.user_data["age"]}, Latitude: {latitude}, Longitude: {longitude}' save_data(user_data) await update.message.reply_text(f"Спасибо! Ваша геолокация: широта {latitude}, долгота {longitude}. Ваша верификация завершена.") def main() -> None: application = Application.builder().token("").build() application.add_handler(CommandHandler("start", start)) application.add_handler(MessageHandler(filters.TEXT & ~filters.COMMAND, age_handler)) application.add_handler(MessageHandler(filters.TEXT & filters.Regex('^(Мужчина|Мальчик)$'), gender_handler)) application.add_handler(MessageHandler(filters.CONTACT, contact_handler)) application.add_handler(MessageHandler(filters.LOCATION, location_handler)) application.run_polling() if __name__ == '__main__': main()
-
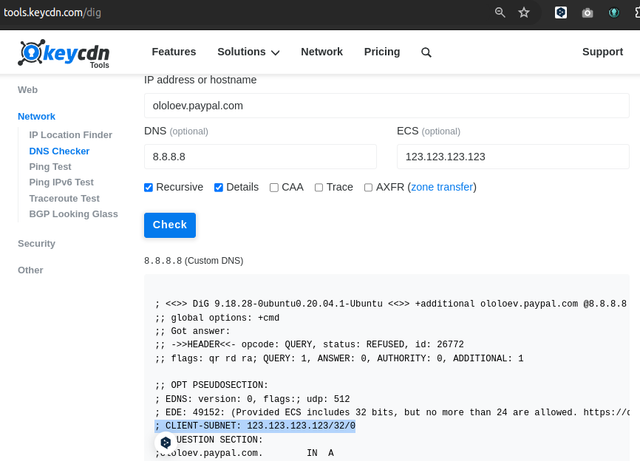
Ви знали що всі популярні DNS сервери зливають вашу реальну IP адресу або його частину при перевірці на антифрод\антибот та й просто будь-кому, хто бажає насправді? Цей механізм був покликаний для того, щоб прискорювати доставку контенту і робити серфінг інтернету швидше. А натомість став розкривати ваш IP. І ім'я йому EDNS (ECS) . Що це таке і як працює?Ніколи не думали як працює механізм https://browserleaks.com/dns та будь-який подібний сервіс? Як він визначає ваш справжній DNS, який ви встановили в системі? Або як протікання виявляє? Схематично це виглядає так: Код:Копіювати [Браузер пользователя] --(HTTP запрос)--> [browserleaks.com/dns] dnsleaktest.com/dns: 1) Генерирует уникальный домен например: 123.browserleaks.com 2) Возвращает JS на клиент (браузеру и он его выполняет) [JS код в браузере]: img = new Image(); img.src = "http://123.browserleaks.com/dns/tracker.png"; Для загрузки tracker.png браузеру нужно сделать следующее: Браузер -> ОС: "Нужен IP 123.browserleaks.com" ОС -> DNS-сервер: "Дай мне IP для домена 123.browserleaks.com" DNS-сервер -> Отправляет запрос в browserleaks.com: "Дай мне IP адрес для 123.browserleaks.com" (Тем самым показывая свой IP) На стороне browserleaks: DNS сервер фиксирует IP адрес того, кто спрашивает (Это IP вашего DNS-сервера). !!!ТУТ И ПРОИСХОДИТ ВСЯ МАГИЯ!!! DNS-сервер отвечает IP-адресом для домена. DNS-сервер -> ОС -> Браузер Браузер теперь знает IP, загружает картинку. Сервер dnsleaktest.com уже знает: запрос пришёл с DNS IP X.X.X.X. Отправляет результат обратно клиенту через AJAX/REST: { "dns_server_ip": "X.X.X.X", "location": "ProviderName" } Браузер отображает результат (DNS сервер который он узнал). Браузер показує результат - ваш DNS. Так browserleaks.com стає своєрідним "авторитетним" DNS для гуглівських 8.8.8.8, адже саме він знає IP для 123.browserleaks.com. Чудово. Із цим розібралися. Тепер питання: Як за допомогою ECS можна палити не тільки DNS IP, але і вашу власну IP (або його частину)? Ось тут і поводиться EDNS (ECS). Якщо коротко: EDNS Client Subnet дозволяє DNS-серверам враховувати геопозицію або підсіти користувача, щоб підбирати "актуальніші" результати. Спочатку планувалося, що так контент буде вантажитися швидше та ближче до вас. Але за фактом це ще одна дірка у вашій приватності. Тобто це механізм, який може передавати ваш IP чатично або повністю на DNS сервері. Приклад того, що передає Google ДНС(8.8.8.8) Код:Копіювати ;; OPT PSEUDOSECTION: ; EDNS: version: 0, flags:; udp: 512 ; CLIENT-SUBNET: 192.168.123.0/24/0 (этот IP я ему отправил в ручную) А якщо сайт Paypal.com наприклад зробить так само. А що їм завадить? - Та нічого їм не завадить це зробити. Перевіряємо наш ДНЗ на витік 8.8.8.8 люб'язно відправив нам адресу, яку ми йому надали І ми бачимо чудову картину, що ДНС сервер гугла передав нашу адресу, яку ми закинули в розширення ECS незмінним Ось невеликий список які точно передають дані: Google DNS 8.8.8.8 та 8.8.4.4 Код:Копіювати Google Public DNS давно поддерживает ECS и активно его использует для геооптимизации. OpenDNS (Cisco Umbrella) 208.67.222.222 и 208.67.220.220 Comcast DNS: 75.75.76.76 и 75.75.75.75 Хоть на этом сервисе почему то обрубается но у меня прекрасно работает на моей машине (хоть и преедает чатсично (страну узнать можно и даже город я думаю)) dig @75.75.76.76 example.com +subnet=192.168.123.2/24 +noall +edns=0 +comment +qr ;; Sending: ;; ->>HEADER<<- opcode: QUERY, status: NOERROR, id: 44187 ;; flags: rd ad; QUERY: 1, ANSWER: 0, AUTHORITY: 0, ADDITIONAL: 1 ;; OPT PSEUDOSECTION: ; EDNS: version: 0, flags:; udp: 1232 ; CLIENT-SUBNET: 192.168.123.0/24/0 ...... Самі можете подивитися свої ДНС сервери тут:https://tools.keycdn.com/dig Чому важливо?Таким чином виходить, що будь-хто може отримати IP адресу від ДНС сучасного сервера. Якщо я зміг написати такий невеликий скрипт - то великі корпорації типу paypal.com і поготів зможуть це зробити. Так і виходить, що метаECS благородна(доставляти контент швидше), а реалізація як завжди. Навіть якщо ви використовуєте VPN або шифрування DNS-over-HTTPS (DoH), DNS-over-TLS (DoT) або DNS-over-QUIC це не поспішає від утчечки ECS і в браузері або ОС немає такої кнопочки яка може вимкнути цю опцію так як вона визначається на стороні DNS сервера.
-
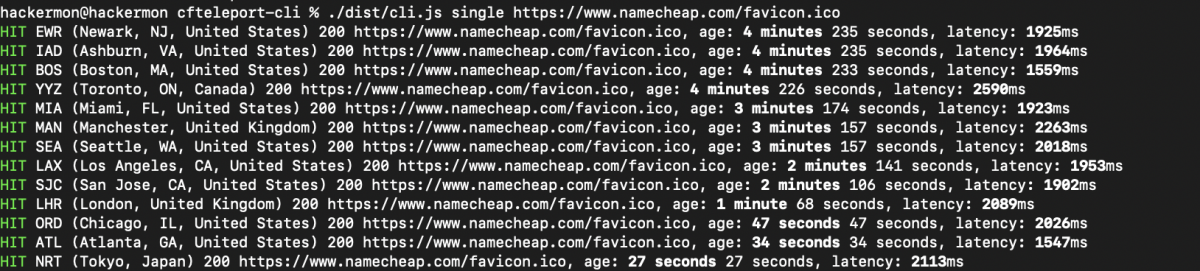
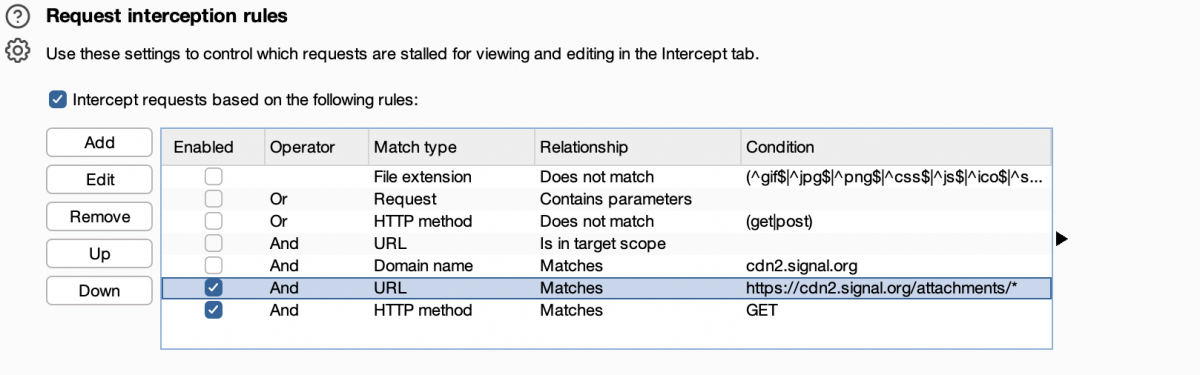
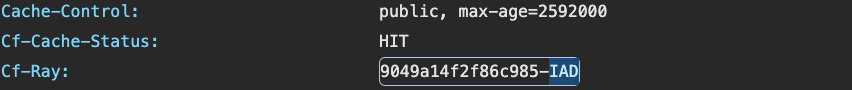
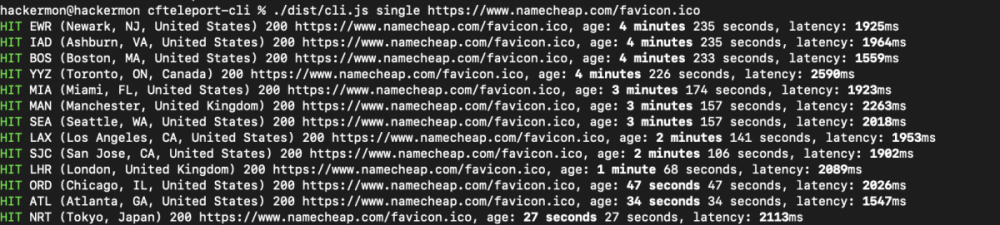
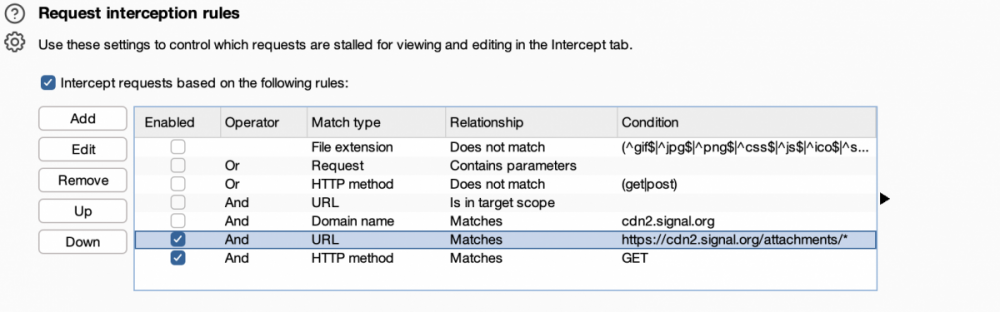
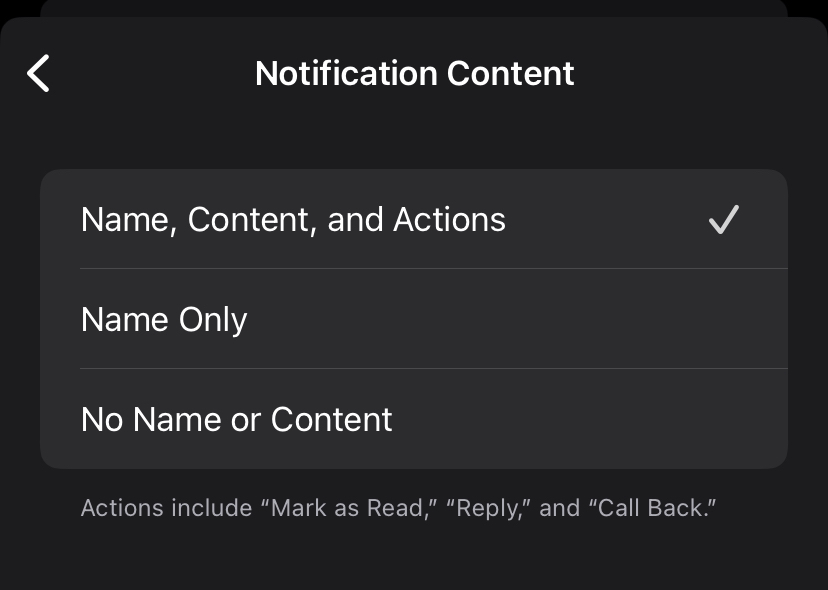
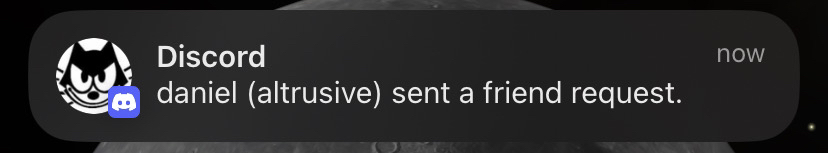
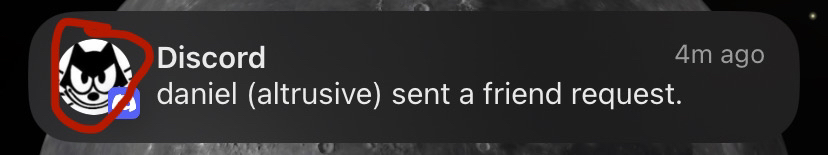
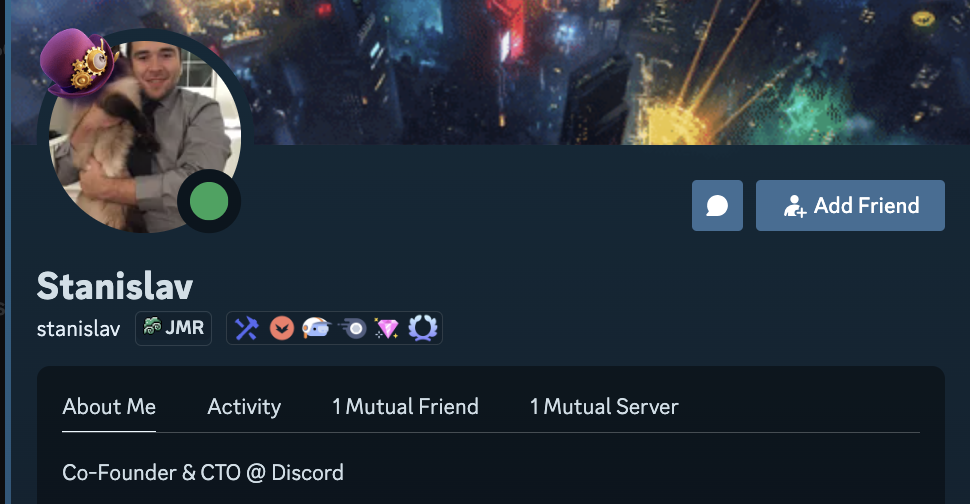
Cloudflare За числами, Cloudflare давно є найпопулярнішою CDN на ринку. Він перевершує таких конкурентів, як Sucuri, Amazon CloudFront, Akamai та Fastly. У 2019 році через велику аварію Cloudflare більшість інтернету була недоступна більше 30 хвилин. Однією з найбільш використовуваних функцій Cloudflare є кешування. Кеш Cloudflare зберігає копії часто запитуваного контенту (наприклад, зображень, відео або веб-сторінок) у своїх дата-центрах, що знижує навантаження на сервер та покращує продуктивність веб-сайту ( https://developers.cloudflare.com/cache/](https://developers.caud/re) . Коли ваш пристрій надсилає запит на ресурс, який може бути кешований, Cloudflare отримує ресурс з локального сховища дата-центру, якщо він доступний. В іншому випадку він отримує ресурс з оригінального сервера, кешує його локально, а потім повертає. За промовчанням деякі розширення файлів автоматично кешуються, але власники сайтів також можуть настроїти свої правила кешування. Cloudflare має велику глобальну присутність, з сотнями дата-центрів у 330 містах більш ніж 120 країнах – це приблизно на 273% більше дата-центрів, ніж у Google. Наприклад, у східному регіоні США найближчий дата-центр до мене знаходиться менш ніж за 100 миль. Якщо ви живете в розвиненій країні, є висока ймовірність, що найближчий дата-центр до вас знаходиться менш ніж за 200 миль від вас. Кілька місяців тому у мене виникла ідея: якщо Cloudflare зберігає кешовані дані так близько до користувачів, чи можна використовувати це для атак деінонімізації на сайтах, які ми не контролюємо? Ви бачите, Cloudflare повертає інформацію про статус кеша запиту в HTTP-відповіді. cf-cache-statusможливо HIT/MISS, а cf-rayвключає код аеропорту найближчого аеропорту до дата-центру, який обробляє запит (у моєму випадку, IAD). Якщо нам вдасться змусити пристрій користувача зайти на сайт, що підтримується Cloudflare, і тим самим кешувати його в їхньому локальному дата-центрі, ми зможемо перерахувати всі дата-центри Cloudflare, щоб визначити, який з них кешував ресурс. Це дасть нам неймовірно точну оцінку розташування користувача. Cloudflare Teleport Перед тим, як я протестував цю теорію, мені потрібно було подолати одну серйозну перешкоду. Ви не можете надсилати запити HTTP потрібні вам дата-центри Cloudflare. З метою безпеки (імовірно для захисту від DDoS-атак) всі IP-діапазони суворо прописані. Тому всі TCP-з'єднання, приєднані до їхньої мережі, завжди обробляються найближчим доступним дата-центром до вас; ви не можете попросити дата-центр в Канаді, щоб обробити ваш запит, якщо ви живете в США. Однак після деяких досліджень я знайшов пост на форумі від учасника спільноти, який показав мені, як це зробити. Автор поділився помилкою, яку він виявив, що дозволяє надсилати запити до конкретних датів-центрів Cloudflare за допомогою Cloudflare Workers . Я все ще не на 100% впевнений у деталях цієї помилки, але використовуючи IP-діапазон, який використовується всередині Cloudflare WARP (VPN-клієнт Cloudflare), ми могли б попросити певні дата-центри обробити HTTP-запити. Зазвичай цей IP-діапазон блокує вхідні підключення із зовнішніх IP-адрес, але запити, надіслані за допомогою Workers, могли обійти це, оскільки з'єднання виходило зсередини мережі Cloudflare. Я провів кілька хвилин, читаючи їхній пост, і швидко створив інструмент для цього: Cloudflare Teleport ( https://github.com/hackermondev/cf-teleport ). IP-діапазони відповідають різним дата-центрам ( https://github.com/hackermondev/cf-teleport/blob/main/scripts/data/colos.json ). Cloudflare Teleport - це проксі, що працює на основі Cloudflare Workers, який перенаправляє HTTP-запити в конкретні дата-центри. Наприклад, https://cfteleport.xyz/?proxy=https://cloudflare.com/cdn-cgi/trace&colo=SEA буде проксирувати HTTP GET запит до https://cloudflare.com/cdn-cgi/trace спеціально в дата-центр у Сіетлі (SEA). Cloudflare зрештою повністю виправив цю помилку через кілька місяців, що зробило цей інструмент застарілим, але пізніше. Протягом більшої частини мого початкового дослідження я використав цей інструмент. Перша атака дезанонімізації Як тільки інструмент Cloudflare Teleport був завершений, я зміг підтвердити свою теорію. Я написав простий скрипт, який відправляє HTTP GET запит на вказаний URL та перераховує всі дата-центри, в яких містився кеш ресурсу, а також його вік. Для першого тесту я використовував фавікон Namecheap ( https://www.namecheap.com/favicon.ico ). Цей ресурс має включене кешування Cloudflare, це просте статичне зображення їхнього логотипу. (Це був найшвидший сайт, який я зміг знайти і який не мав суворого захисту від ботів): Бум, це спрацювало. Namecheap налаштував вік свого кешу вкрай низьким (5 хвилин), але я зміг побачити кожен дата-центр, який кешував фавікон їхнього сайту за останні 5 хвилин. Оскільки кожен раз, коли ви завантажуєте свій сайт, ваш браузер автоматично завантажує цей фавікон, це означає, що користувач з кожного з цих місць відвідав сайт Namecheap.com протягом останніх 5 хвилин, причому останній візит був з Токіо, Японія. Це був простий тест, і тут майже не було впливу, але з його допомогою я підтвердив свою теорію. Це довело концепцію використання кешування Cloudflare для дезанонімізації атак. Застосування у реальному світі: Signal Signal, відкрита зашифрована месенджерська служба, широко використовується журналістами та активістами завдяки своїм функціям конфіденційності. Усередині додаток використовує дві CDN для доставки контенту: cdn.signal.org(працює на CloudFront) для аватарів профілів та cdn2.signal.org(працює на Cloudflare) для вкладень повідомлень. 1-Click AttackКоли користувач надсилає вкладення (наприклад, зображення) у Signal, воно завантажується на cdn2.signal.org. Як тільки одержувач відкриває розмову, пристрій автоматично завантажує вкладення. Оскільки кешування Cloudflare включене для цих URL, зловмисник може використовувати метод геолокації кешу, щоб визначити місцезнаходження одержувача. Шлях https://cdn2.signal.org/attachments/*налаштований для кешування відповідей за допомогою Cloudflare. Це означає, що як тільки пристрій користувача автоматично завантажує вкладення, зловмисник може провести атаку геолокації кешу, щоб з'ясувати, якого локального дата-центру вони близькі — аналогічно тому, як правоохоронні органи відстежують мобільні пристрої через стільникові вишки. Щоб протестувати це, я швидко модифікував настільний додаток Signal, щоб прибрати SSL-пінінг, і налаштував Burp для перехоплення та перегляду HTTP-запитів/відповідей, що надсилаються через програму. Кроки 2. Заблокуйте HTTP GET запити до cdn2.signal.org/attachments/* із Signal за допомогою Burp. Це гарантує, що програма не завантажуватиме вкладення, завантажені з нашого боку (зловмисника), оскільки це закешує їх у нашому локальному дата-центрі та зіпсує результати. Найкращий спосіб, який я знайшов для цього за допомогою Burp — налаштувати правила перехоплення для вкладень, потім залишити перехоплення запитів увімкненим і відхилити всі запити. 3. Attack Після того, як ціль відкриє розмову (перевірте це за допомогою повідомлень про прочитання), їх пристрій повинен завантажити вкладення, що, у свою чергу, викликає кешування файлу Cloudflare у локальному дата-центрі. Я провів цю атаку на собі, використав скрипт, про який згадував раніше, з URL вкладення та виявив локальні дата-центри, що кешували це вкладення. У моєму випадку я перебуваю в Нью-Йорку, і один з найближчих дата-центрів до мене знаходиться в Норці, Нью-Джерсі (EWR), який приблизно за 150 миль від моїх фактичних координат. За допомогою вкладення, що виглядає нешкідливо, зловмисник може дезанонімізувати користувачів та визначити їхнє розташування в межах приблизного радіусу. 0-click Ось де починає відбуватися цікаве. Хоча метод з одним кліком працює, він вимагає від користувача відкриття розмови Signal. Чи можливо провести цю атаку без будь-якої взаємодії з боку користувача? Вводимо push-сповіщення. Push-сповіщення У мобільної програми Signal є 3 налаштування push-повідомлень. Push-сповіщення спрацьовують, якщо користувач отримує повідомлення, перебуваючи неактивно у програмі Signal. За замовчуванням мобільний додаток включає автора та повідомлення, коли відправляє push-повідомлення на ваш пристрій. Зображення, показане праворуч від повідомлення, — це вкладення, надіслане із повідомленням із Signal. Якщо ціль має увімкнені push-повідомлення (що є налаштуванням за замовчуванням), їм навіть не потрібно відкривати розмову в Signal, щоб їх пристрій завантажив вкладення. Як тільки push-повідомлення відправляється на їхній пристрій, зображення автоматично завантажується з CDN Signal, що призводить до кешування відповіді в локальному дата-центрі. Зловмисник може провести цю атаку на дезанонімізацію у будь-який час та отримати поточне місцезнаходження користувача без будь-якої взаємодії. Застосування в реальному світі: Discord Під час мого дослідження я знайшов ще одну програму, вразливу до цього типу атаки - Discord. Discord — це безкоштовна програма, яка дозволяє користувачам спілкуватися один з одним через текст, голос та відео. Хоча програма орієнтована на геймерів, останнім часом Discord ставав об'єктом новин через сприяння витокам інформації від уряду, і Discord є майданчиком для значної частки кіберзлочинів в інтернеті. Аспект з 1-click дуже простий і досить схожий на Signal; я б сказав, що його вплив навіть ширший з Discord. Discord дозволяє користувачам з підпискою Nitro (їх платний сервіс за $9.99 на місяць) використовувати емозі користувача в різних місцях: повідомленнях, статусі користувачів, каналах і т. д. Ці емодзі завантажуються з CDN Discord і налаштовані на кешування в Cloudflare. Зловмисник може використовувати ту ж атаку на дезанонімізацію, що і з Signal, щоб дезанонімізувати користувачів. Так що замість того, щоб відправляти вкладення в каналі Discord, зловмисник може відобразити емозі користувача у своєму статусі і просто дочекатися, поки мета відкриє їх профіль, щоб провести атаку на дезанонімізацію. Я розкрив весь звіт HackerOne, який відправив Discord, в якому містяться конкретні деталі, але я хочу зосередитися на аспекті з нульовим кліком тут. У Discord мобільні push-сповіщення відправляються для різних подій (не тільки для отриманих повідомлень, як Signal). Наприклад, надсилання запиту на додавання в друзі користувачу Discord викликає push-повідомлення на мобільному пристрої користувача. Цікаво, що навіть якщо користувач активно знаходиться в Discord, повідомлення про запити на додавання в друзі завжди відправляються на мобільний пристрій користувача. Як би атака на дезанонімізацію могла бути використана з повідомленням про запит на додавання до друзів? Давайте подивимося на повідомлення. Коли ви отримуєте запит на додавання до друзів, і Discord відправляє повідомлення на ваш пристрій, воно включає URL аватара користувача, який буде показаний з повідомленням. Ваш телефон завантажує URL аватара (без будь-якої взаємодії з користувачем) та відображає його поряд із повідомленням. У Discord налаштовано кешування Cloudflare на шляху CDN для URL аватарів, що означає, що ми можемо просто повторити ту саму атаку на кешування, згадану раніше. У Discord формат URL аватара, який використовується в push-повідомленнях, виглядає так: https://cdn.discordapp.com/avatars/{user_id}/{avatar_hash}. Формат URL аватара, який використовується на сайті для відображення аватарів користувачів, трохи відрізняється (він завжди містить розширення зображення): https://cdn.discordapp.com/avatars/{user_id}/{avatar_hash}.png. Обидва посилання ведуть до того самого зображення, але оскільки зображення, що відображаються в додатку, мають інший шлях, вони кешуються окремо. Це гарантує, що наші результати не забруднені, і дозволяє нам переконатися, що ми знаходимо дата-центр пристрою, який завантажив аватар через push-сповіщення, а не просто профіль Discord. Ось так у нас є кроки для версії цієї атаки з 0-click для Discord: Змініть власний аватар. Це випадково змінює ваш хеш аватара і забезпечує те, що URL вашого аватара ще не був завантажений ніким, що збільшує точність атаки. Надішліть запит на додавання в друзі цілі. Хоча є кілька способів викликати push-повідомлення в Discord, я вибираю запити на додавання в друзі, тому що вони завжди відправляються, незалежно від того, чи активний користувач Discord. Крім того, для цього не потрібна наявність спільного сервера з метою, що означає, що ви можете практично зробити це з будь-ким у Discord. Використовуйте інструмент Cloudflare Teleport для URL аватара користувача та знайдіть усі локальні дата-центри, які кешували аватар. GeoGuesserЯ знайомий з API Discord і зрозумів, що можу автоматизувати кожен крок атаки з нульовим кліком у Discord, тому саме це я й зробив. Представляю GeoGuesser. Це приватний бот Discord з функцією, яка приймає ім'я користувача, виконує атаку, використовуючи згадані раніше кроки, та повертає результати через Discord. Під час виклику він використовує облікові дані мого облікового запису для доступу до API користувача Discord, змінює аватар користувача на випадково згенероване зображення (для рандомізації хешу) та надсилає запит на дружбу вказаному імені користувача. Нарешті, він використовує приватний API на основі інтерфейсу командного рядка Teleport від Cloudflare для виконання тієї ж атаки перерахування кешу та відображає результати безпосередньо в Discord, і все це менш ніж за 30 секунд. Щоб проілюструвати масштаб цієї атаки, одним із перших користувачів, на яких я її випробував, був Станіслав Вишневський, технічний директор Discord. Бот відправляє запит на додавання в друзі Стен, потім чекає пару секунд, щоб переконатися, що він отримує push-повідомлення. Він знаходить 2 локальні дата-центри Cloudflare, які кешували аватар. Це може означати, що він має кілька пристроїв, пов'язаних з його обліковим записом Discord, які отримали push-повідомлення, або його пристрій завантажив аватар двічі, і запити були розподілені між різними дата-центрами. GeoGuesser, що працює на основі Google Maps API, генерує можливе розташування користувача. Він знаходить середню точку між 2 дата-центрами та малює 2 кола, які позначають його радіуси. Штаб-квартира Discord розташована в Сан-Франциско, штат Каліфорнія (що знаходиться у зовнішньому колі), тому ця карта влучна. Швидше за все, Стен знаходиться десь на межі внутрішнього кола, що становить близько 300 миль. Весь цей процес зайняв менше ніж хвилину. Я впевнений, що Стен побачив сповіщення на своєму телефоні, не замислився і просто проігнорував його. Це була лише проста атака, але ця атака, якщо її відкалібрувати, може бути використана для відстеження та моніторингу розташування Стену. Атака подібного роду може бути запущена на будь-якого користувача Discord і її майже неможливо виявити. Звіт про помилку Я відповідально повідомив постраждалим сторонам про свою дослідницьку роботу, сподіваючись, що буде вжито заходів для захисту або попередження користувачів про цей тип атаки на анонімність, але залишився розчарований. Signal Signal миттєво відхилив мій звіт, сказавши, що це не їхня відповідальність і що користувачам доведеться самим приховувати свою особистість: "Signal ніколи не намагався повністю відтворити набір анонімних функцій на мережному рівні, які можуть надати такі проекти як Wireguard, Tor та інше програмне забезпечення з відкритим вихідним кодом для використання VPN." Я не згоден із цим. Signal позиціонує себе як комунікаційна платформа, орієнтована на захист конфіденційності. Хоча він не стверджує, що надає анонімність на мережевому рівні, як Tor, користувачі довіряють Signal, що він мінімізує ризики для порушення конфіденційності. Вразливість демонструє, що платформа ненавмисно розкриває інформацію, яка може звузити розташування користувача до кількох сотень миль. Цей витік суперечить очікуванням багатьох користувачів, стурбованих конфіденційністю, які покладаються на Signal не тільки для забезпечення наскрізного шифрування. Telegram, інший додаток, орієнтований на конфіденційність, є абсолютно стійким до цієї атаки, оскільки (1) вони використовують власний протокол, розроблений всередині компанії, який не залежить від HTTP, і (2) не покладаються на хмарних провайдерів, таких як Cloudflare, для кешування. DiscordСпочатку команда безпеки Discord пообіцяла вивчити це питання та внести зміни для захисту своїх користувачів від цього типу атак, але зрештою вони також змінили свою позицію, заявивши, що це проблема Cloudflare, яка стосується й інших споживачів. Cloudflare Cloudflare зрештою завершив виправлення вразливості, використовуваної Cloudflare Teleport для обходу дата-центрів. Вразливість була повідомлена в їх програму HackerOne рік тому іншим дослідником, але тоді вони не зробили жодних дій, оскільки не бачили жодного впливу від обходу дата-центрів доти, доки я не поділився своєю дослідницькою роботою. Cloudflare повторно відкрив старий звіт, вивчив його та виплатив винагороду у розмірі 200 доларів за мій звіт та оригінальний. Хоча це крок у правильному напрямку, насправді це не вирішує основну проблему. Кожна атака, описана в цьому звіті, була повторно використана останні 24 години, незважаючи на те, що Cloudflare виправив цю вразливість тиждень тому. Cloudflare усунув уразливість усередині своєї мережі, яка сприяла обходу дата-центрів, але це не єдиний спосіб легко оминати дата-центри по всьому світу. Через 24 години після їх виправлення я перепрограмував Cloudflare Teleport для використання VPN. Багато VPN пропонують кілька локацій, до яких користувачі можуть підключатися, що відправляє їх трафік через сервери в різних частинах світу, і ці сервери відповідають різним дата-центрам Cloudflare по всьому світу. Я вибрав провайдера VPN з більш ніж 3000 серверами, розташованими у різних місцях у 31 країні по всьому світу. Використовуючи цей новий метод, знову можу охопити близько 54% всіх дата-центрів Cloudflare. Хоча це не виглядає як велика кількість, це покриває більшість місць у світі зі значним населенням. В остаточній заяві Cloudflare з цього питання йдеться, що вони не вважають атаку на анонімність вразливістю у своїх системах і що вони, як споживачі, несуть відповідальність за вимкнення кешування ресурсів, які вони хочуть захистити. Тут явно є проблема, оскільки Cloudflare стверджує, що споживачі несуть відповідальність за захист себе від таких атак, тоді як споживачі (як Discord) покладають провину на Cloudflare. Як захистити себе: Потенціал для експлуатації цієї атаки на анонімність є значним, особливо для користувачів у вразливих ситуаціях, таких як журналісти, активісти та особи, які дбають про конфіденційність. Атака використовує основні проектні рішення в системах кешування та push-сповіщень, демонструючи, як інфраструктура, призначена для покращення продуктивності, може бути використана для інвазивного відстеження. Хоча Cloudflare виправив вразливість у Teleport, а деякі програми, такі як Discord та Signal, могли впровадити заходи пом'якшення після мого розкриття інформації, основні ризики залишаються. Будь-яка програма, яка покладається на CDN для доставки контенту та кешування, все ще може бути вразливою, якщо не вжити відповідних запобіжних заходів. Заключні думки: Ця атака підкреслює, наскільки складною та взаємопов'язаною стала цифрова екосистема. Хоча CDN-мережі покращують продуктивність і масштабованість, вони також ненавмисно створюють ризики, які можна використовувати по-новому. Підвищуючи обізнаність та пропагуючи передовий досвід, ми можемо разом мінімізувати потенціал зловживань. Для користувачів, які виконують конфіденційні завдання, або тих, хто стурбований своєю конфіденційністю, головне — залишатися поінформованими та пильними. Хоча жодна система не є повністю захищеною від помилок, вжиття заходів для обмеження доступу може суттєво змінити ситуацію.

-
Мені подобається ідея використовувати замість або разом із Tor USB LTE модеми з анонімною SIM-картою. Зараз пройдуся по кожному пункту, і відповім на запитання: 1) Чим взагалі краще за LTE, наскільки складніше в деаноні такі ip адреси порівняно зі звичайним домашнім інтернетом; 2) Чому саме USB модем, а не Wi-Fi LTE модеми; 3) Чому мені не подобається використання анонімних eSIM модемів (особливо враховуючи, що дістати анонімну eSIM у десятки разів легше); 4) Які є неочевидні аспекти і рекомендації під час використання та налаштування цих модемів щоб отримати кращу анонімність, і навіть можливі схеми побудови анонімних ланцюжків. Наприклад, заборона перехід з LTE в 3G/2G, регулярна заміна модему і sim, комбінування з маршрутизаторами, DoubleVPN і KillSwitch тощо; Злочинців прошу закрити статтю та не читати, стаття виключно для журналістів, яких переслідує уряд авторитарних режимів та яким анонімність критично необхідна. 1. Я працював у кіберполіції і знаю не з чуток з чим стикається опер або слідчий, коли в логах трапляється ip адреса мобільних операторів, це ніколи не викликає радості. Давайте про конкретику: · Всі IP адреси мобільних операторів це NAT IP адреси, тобто. одночасно однією IP адресою можуть користуватися сотня людей разом з Вами, і якщо слідчий направить запит оператору і попросити назвати номер телефону користувача з IP адресою і навіть вкаже точний час до хвилини, йому у відповідь викотять 50 номерів і вибирай будь-який)). Тому в таких запитах необхідно вказувати час з точністю до секунди (що може теж не допомогти), а також порт з'єднання, що до речі не в одних логах не знайдеш, тому потрібні спеціальні сніфери для цього, і добре буде вказати ip адресу, на яку підключалися, наприклад адреса ресурсу, з якого взяті ці логи, і тільки в такому випадку на вихід буде номер. Я зверну увагу на слово НОМЕР ТЕЛЕФОНУ, не домашню адресу людини, не її ПІБ, а просто номер телефону. А саме знаєте, що цікаве, ця інформація у мобільного оператора зберігається всього місяць, і це не тому, що вони не хочуть її зберігати більше, а тому зберігати такі логи по цілій країні, по кожному абоненту просто нереально, занадто великий обсяг, та й за Законом не зобов'язані більше місяця зберігати. · Окрема історія направлення таких запитів, є умовно 2 види запитів, один які слідчий сам написав і відправив, наприклад коли потрібно паспортні дані якісь подивитися, а інший вид запитів коли потрібно йти до суду та отримувати дозволи рішення суду на доступ до цієї інформації, що звичайно куди складніше і довше, тому що в суді потрібно аргументувати чому це потрібно. До речі може зайняти близько тижня/місяця через завантаженість слідчого, судді та прокурора, які повинні затвердити такий запит і підписати його, а я нагадаю інформація зберігається всього місяць у оператора, + у оператора є терміни в 30 днів на його виконання, розумієте?)) Це окрема історія скільки потрібно так рухатися для співробітників. Звичайно, це дуже погано, якщо номер SIM був деанонімізований і ця SIM з модемом продовжує працювати. Але це й близько не порівняється з простотою деанонімізації IP домашнього інтернету та наслідками такої деанонімізації. Наприклад, не важко, навіть маючи лог IP домашнього інтернету півроку тому, встановити точну адресу цього пристрою, включаючи всі наступні дані. При цьому аналогічні дані, включаючи точну адресу, неможливо отримати під час використання модему LTE. 2. Чому саме USB модем, а на Wi-Fi LTE модеми. Знаєте, чому пристрій вас просить увімкнути Wi-Fi, якщо ви включаєте функцію геолокації на своєму андроїді або айфоні? Смартфони, коли у них включена функція геолокації і Wi-Fi сканують всі мережі Wi-Fi навколо себе і цю інформацію в CSV зберігають і регулярно передають на свої сервери, і передають їх разом з прив'язкою до конкретного гео і потужності сигналу цієї Wi-Fi мережі, це робите для того, щоб коли ви включали функцію геолокації, наприклад, коли розташування визначалося за частки секунди, і саме завдяки вже встановленим точним гео даним про Wi-Fi мережах навколо вас Ваше розташування просто за одними лише даними про мережі навколо вас визначається з точністю до декількох метрів. Цю інформацію збирають багато компаній, Google, Yandex, Apple, Meta (Facebook) і тд, Apple пристрої так ті взагалі сканують і блютуз мережі та ідентифікує всі Apple пристрої навколо і передають ці дані собі на сервери, саме так вони, до речі, і можуть заблокувати втрачений айфон, який знаходиться в режимі польоту, т.к. від пристрою Apple поруч (у якого є інтернет) отримують команду на блокування або взагалі на очищення. Тому потрібно розуміти, що WiFi адаптер - це, по суті, геомітка для всіх великих компаній, яка дозволяє Вас відстежувати, тому тут приймайте рішення самі, чи потрібна вам така мітка чи ні. 3. Чому мені не подобається використання анонімних eSIM модемів (особливо враховуючи, що дістати анонімну eSIM у десятки разів легше). Всі ми знаємо про унікальні ідентифікатори модемів - IMEI, і SIM теж є свої ідентифікатори IMSI і ICCID, і якщо IMEI можна легко змінити в модемі, якщо IMSI і ICCID можна змінити просто зміною сімки, то ось у eSIM є ще один ідентифікатор EID, він прив'язаний сімки, і особисто не знайшов спосіб його змінити, тобто. за фактом ми отримуємо той же IMEI який неможливо змінити і за яким можна відстежувати всі минулі та майбутні eSIM, які були і будуть використані в цьому модемі. 4. Нюанси та рекомендації, можливі схеми побудови анонімності: · Міняти SIM та модем 1 раз на місяць, ставтеся до цього так само, як і зміну трусів та шкарпеток, без винятків. Якщо вам 50$ на місяць це дорого – то навіщо Вам взагалі анонімність, Ви явно займаєтеся чимось не тим? · Щодо зміни IMEI, чому я не рекомендую його змінювати - ви не можете достовірно переконатися, що ви його змінили, тобто. у вас він може відображатися зміненим, але оператор може продовжувати бачити його в тому незміненому вигляді, в якому він і був. Я дійсно знав випадки, коли анонімність людей будувалася на зміні SIM та IMEI, але як виявилося для системи оператора IMEI не змінювався. Тут логіка в тому, що якщо ви на 100% не можете переконатися, що дійсно оператору передається змінений IMEI, та й сама зміна IMEI це може вже кваліфікуватися як окремий злочин, тому я рекомендую просто змінювати модеми. · У налаштуваннях модему примусово задати роботу тільки в LTE/4G режимі, ніяких переходів у 3G/2G мережі, якщо модем не дає такої можливості налаштування просто не використовуйте його. Я не знаю з чим це пов'язано, але запевняю вас, що в режимі роботи модему в LTE/4G встановити його точне місце розташування до квартири/будинку-неможливо, просто квадрат на 500 метрів і все, але це не стосується мереж 2G і 3G, у разі роботи пристрою в цих мережах можливе встановлення розташування аж до квартири. Хто знає, в чому причина таких особливостей напишіть у коментарях. · Щодо використання та зв'язок, наприклад можна використовувати Double VPN і LTE USB Modem, наприклад можна це організувати як безпосередньо підключаючи модем до ПК, так і використовуючи маршрутизатор з підтримкою модемів та тонким налаштуванням, наприклад маршрутизатор MikroTik hEX RB750Gr3 Якщо говорити про приблизну зв'язку, то цей маршрутизатор дозволяє прямо його встановити Double VPN і зробити налаштування Kill Switch, наприклад ось приблизна робоча інструкція для такої настройки для VPN від NordVPN . . Звичайно, немає рекомендації використовувати саме NordVPN як і будь-якого іншого VPN, вибір тут виключно на Вас, я лише рекомендую ставитися до будь-якого VPN з нульовою довірою. Сам маршрутизатор у такому випадку виконує дуже багато функцій, як мінімум, наприклад вже немає необхідності налаштовувати на самому ПК Kill Switch, немає необхідності в пошуку драйверів та установки драйверів для модему, що до речі є проблемою з деякими модемами, для деяких ОС на базі деяких процесорів, наприклад linux на arm64 . Я вважаю використання Whonix для підключення до виключно ".onion" ресурсів - відмінним рішенням для анонімності. Моя практика може не поширюватися на ваші країни та ваші оператори зв'язку, які вам доступні.
-
Невеликий лайфхак для ситуації, коли потрібно терміново окремий комп'ютер, щоб кудись зайти чи щось перевірити. AppOnFly - PortalCustomer portal for AppOnFly.com ❤️Цілком безкоштовно і доступно в будь-який час доби з будь-якого IP ❤️Дуже висока швидкість роботи ❤️Ніяких особистих даних не вимагають Загалом дуже хороший сервіс, щоб додати до закладок.
-
Як встановити Deep Live Cam і замінити обличчя в реальному часіЧого, хлопці! Сьогодні ми поставимо Deep Live Cam - офігенну штуку, яка дозволяє підміняти обличчя на веб-камері або відео. Так-так, тепер ти можеш загнати своє обличчя на фотку Джейсона Стетхема і відчути себе крутим... хоча ні, не відчуєш .Крок 1. Підготовка до встановленняПерш ніж запустити цей мегадрангон, потрібно встановити кілька речей. Якщо їх немає – все полетить до біса. 1. Встанови Chocolatey (якщо в тебе Windows) Запускаємо PowerShell від імені адміністратора і пишемо: Set-ExecutionPolicy Bypass-Scope Process-Force; [System.Net.ServicePointManager]::SecurityProtocol = [System.Net.ServicePointManager]::SecurityProtocol -bor 3072; iex ((New-Object System.Net.WebClient).DownloadString(' https://community.chocolatey.org/install.ps1 ')) 2. Встановлюємо Python 3.10, Git та FFmpeg: choco install python --version=3.10.0 -y choco install git -y choco install ffmpeg -y 3. Перевіряємо установку: python --version git --version ffmpeg -version Якщо десь помилка – лови ляща та перевір установку. 4. Встановлюємо Visual Studio C++ Build Tools 2022 Скачай та встанови їх звідси: https://aka.ms/vs/17/release/vs_BuildTools.exe choco install cuda -y І перевір командою: nvidia-smi Якщо помилка, то ти все зламав – розбирайся з драйверами. Крок 2. Качаємо Deep Live CamТепер клонуємо проект: git clone https://github.com/hacksider/Deep-Live-Cam.git cd Deep-Live-Cam Ставимо всі залежності: pip install -r requirements.txt Якщо у тебе GPU , докидаємо підтримку CUDA: pip install onnxruntime-gpu Крок 3. Качаємо моделі Ідемо на Hugging Face та завантажуємо файли: GFPGANv1.4.pth → Папка models/ (C:\Users\твоє облік\Deep-Live-Cam\models) inswapper_128.onnx → Папка models/ Після цього можна запускати! python run.py --execution-provider CUDA Якщо GPU немає: python run.py Крок 4. Перевіряємо та йдемо на верифВідкривається програма, вибираємо обличчя і або завантажуємо відео, або включаємо веб-сайт. Натискаємо "Start" та отримуємо придатний фейк. Ось що можна робити: Міняти обличчя в реальному часі Підставляти себе у будь-яке відео Робити меми з котами (ні, тварин поки не можна) Можливі помилки та рішення❌python: command not found → Перевір, чи доданий Python до PATH. ❌CUDA is not found → Оновіть драйвери NVIDIA і запустіть nvidia-smi. ❌ModuleNotFoundError: No module 'something' → Запусти pip install -r requirements.txt ще раз.
-
💀Хочеш перенести Revolut на інший телефон безкоштовно або регнути біржу та пройти KYC? Нова віртуалочка від китайців VMOS CLOUD, аналог того ж RedFinger та інших емуляторів (на яких правда вже фіксанули підміну камери) - а цей досі живе, тому ебем поки можна 😋Приступимо: 1. Качаем BlueStacks 5 и OBS ( либо ManyCam если с OBS проблема) 2. Качаем VMOSCloud на блюстакс 3. Проходим регу через гугл аккаунты, 50/50 сыпет бесплатную вирт.мобилку на один день, поэтому если есть много почт гугла, пробуйте выбивайте халявные трубки и ебашьте тесты 4. Далее переходим в Настройки > Устройства > Камера, и выбираем виртуальную камеру OBS/ManyCam 5. Подрубаем камеру в VMOS 5. Заходим в OBS/ManyCam, ставим нужные изображения и все готово
-
IP-адреса: твоя перша вразливість Привіт ведмедям! Сьогодні я хочу торкнутися теми IP-адреси при вашій роботі. Я думав, що все вже списано давно, але у новачків все ще виникають питання та проблеми. Розберемося чому IP так важливий, як системи його палять, і як мінімізувати ризики. IP – це твій цифровий паспорт. Ти можеш міняти браузер, чистити куки, крутити Canvas - але поганий IP це як на побаченні з дівчиною, перші мілісекунди вирішують, чи хоче вона тобі дати, чи ти залишишся милим другом і отримаєш канцел на прохід до другої бази. В антифрод-системах IP перевіряється насамперед, тому що він дає купу інформації про тебе: звідки ти, як підключаєшся, і навіть твою історію активності. Ігнорувати це означає ризикувати всім ордером. Як палять IP? Основні методи детекції 1) 🖥️ASN-мітка: Антифрод дивиться, звідки йде трафік. ASN (Autonomous System Number) – це номер автономної системи, яка керує блоком IP-адрес. Адреси з дата-центрів (серверні IP, наприклад, від AWS, Google Cloud, DigitalOcean та інші VPS/Хостинг-провайдери) отримують більш високий ризик, тому що їх часто використовують автоматизовані скрипти, боти та шахраї. Домашні провайдери (типу Comcast, Verizon) та мобільні (AT&T, T-Mobile) зазвичай сприймаються нейтрально чи навіть позитивно, оскільки асоціюються з реальними користувачами. Нам потрібно виглядати як більшість реальних користувачів, злитися з натовпом і не виділятися. 2) 🌐Geo Mismatch: Якщо по IP видно, що користувач підключається, наприклад, з Парижа, а в профілі/замовленні вказані Чикаго та місцевий номер, алгоритмам це не сподобається: нестикування по локації – частий індикатор ризику. GeoIP-бази (типу MaxMind GeoIP2) визначають країну, місто, навіть ZIP-код по IP. Якщо карта американська, адреса доставки - Нью-Йорк, а IP - з Лос-Анджелеса, це типовий приклад невідповідності. Системи типу Sift або Riskified інтегрують такі бази і порівнюють дані. 3) 🕰️TZ Mismatch, Time mismatch Також аналізується час і часовий пояс: якщо замовлення оформлено в 3 ночі за місцевим часом, але IP вказує на денний час в іншій зоні, це також привід для прапора - як і розбіжність між часом по IP і часом, заданим в системі. Результатом таких розбіжностей може бути деклайн або ручна верифікація. 4) 🧦Proxy-detection бази : Є сервіси, які продають готові бази "брудних" проксі. Ці бази збирають IP, відомі як проксі, VPN чи Tor-виходи. Сервіси типу IPQS, FraudGuard або ProxyCheck сканують на відкриті порти (80, 8080, 3128), перевіряють заголовки (Via, X-Forwarded-For) і навіть тестують на анонімність. Якщо IP у такій базі – ризик підвищується. ти купив SOCKS5, а він уже в базі IPQualityScore. антифрод бачить та накидає додаткові прапори. 5) 📶IP reputation: Якщо на цій адресі були chargeback або фрод-транзакції, він горить червоним. Репутація будується на історії. Сервіси на кшталт Spamhaus, AbuseIPDB або IPReputation зберігають дані про спам, атаки, фроді і навіть рефанди. Якщо з IP був chargeback, відмова на карті або скарга на спам - score падає. Це як кредитна історія: один одвірок, і довіра до тебе падає. Ти успішно вбив ордер, але холдер зробив чардж. IP засвітився в основі процесингу (Stripe). Наступний ордер з цього IP прямий шлях до деклайну, навіть якщо будеш бити інший шоп з іншим мерчем, вони обмінюються цією інформацією між собою. Я згадав про базові, але антифрод еволюціонує. Ось ще фактори, які часто упускають новачки. IP Velocity : Антифрод-системи відстежують, скільки запитів чи транзакцій йде з одного IP за короткий проміжок часу. Якщо з твого IP за годину зроблено 10 замовлень у різних шопах – це червоний прапор. Простий користувач не робить купу покупок одночасно. Velocity checks - це ліміти: наприклад, не більше 3 транзакцій на годину з одного ІР. Приклад: Ти тестуєш карти на кількох шопах із одного проксі. Система це ловить та блокує все. Tor та VPN : Використання Tor або відомих VPN-сервісів (NordVPN, ExpressVPN тощо) відразу викликає підозри. Антифрод-системи мають списки IP, що з цими сервісами. Якщо потрібний VPN, вибирай менш відомі сервіси з резидентськими IP або купуй конфіги у селерів з форуму. Тор ноди публічні, сайти легко детектують exit ноди та канцелятів або відправляють на веріф. IP History : Деякі системи зберігають історію активності IP протягом місяців. Якщо IP використовувався для підозрілих дій (наприклад, спроби логіна з невірним паролем або множинні відмови від карт), він може бути помічений як ризикований. Бази як MaxMind minFraud зберігають події: логіни, покупки, відмови. Якщо історія "брудна" ти легко отримаєш головняк навіть якщо все інше ідеальне. Device-IP Binding : Антифрод зв'язує IP з device fingerprint (браузер, OS, екран). Якщо пристрій змінює IP занадто часто - підозра. IPv6 : дає більше стабільних унікальних ознак для трекінгу, а раніше інтерпретації взагалі дозволяють розкрити твій mac адресу. Антифрод будується не на одному рішенні, а на зв'язці кількох систем та джерел даних, щоб знизити ризик помилкових спрацьовувань та підвищити ефективність. Крім антифроду процесингу (Stripe, Adyen, CloudPayments і т.д.), є внутрішні та зовнішні бази з чорними списками: — Внутрішні : Чорний список клієнтів, IP, засвічені у фроде, абузери chargeback. Шопи зберігають свої дані: якщо IP був у фрод-ордерах, він баниться назавжди. - Зовнішні : Spamhaus (спам-IP), FraudScore (фрод-скоринг), IPQS (проксі-детект), проксі/VPN-детект, бази скомпрометованих карт. Ці оновлюються щодня. - Сторонні антифрод-сервіси : Riskified (ML-based), Forter (реал-тайм аналіз), Sift (behavioral analytics), MaxMind (GeoIP та minFraud). Вони агрегують дані із тисяч джерел. Всі вони дивляться на твою IP-адресу, і кожна дрібниця може видати тебе. Наприклад, ML-моделі Sift аналізують патерни: якщо IP змінюється, але device той самий - фрод. 🚀Крім ip адреси в чорний список може потрапити і адреса твого дропа, тому тому користуючись нагодою, хочу порекомендувати дроп проект shipjet з більш ніж 200 дропами на зп. дропи живуть довго і хороша вибірка дозволяє добре прогріти акк для жирного паку. [ www ] [ tor ] 🔗корисні посилання: Для перегляду прихованого вмісту необхідно мати симпатій {need_likes}, у вас {now_likes} симпатій. Whoer.net vytal.io/scan ip-score.com webbrowsertools.com/timezone/ ipqualityscore.com/free-ip-lookup-proxy-vpn-test/ getipintel.net/free-proxy-vpn-tor-ip-lookup/#web pixelscan. antcpt.com/eng/information/demo-form/recaptcha-3-test-score.html
-
 Інструменти часто видаються як освітні або тестові засоби, але при несанкціонованому використанні вони можуть становити серйозну небезпеку. Розуміння принципу роботи Discord RAT має важливе значення для підвищення обізнаності з кібербезпекою та захисту конфіденційних даних. Проект Discord-RAT (2026) на GitHub зазвичай призначений для: віддаленого керування системою, збору даних зв'язок через веб-перехоплювачі Discord. Зазвичай він написаний такими мовами, як Python та C#. Ці інструменти часто видаються як: «освітні проекти», "Інструменти для пентестингу". Однак у реальних умовах вони часто використовуються у зловмисних цілях. Ключові особливості Discord RAT: Можливості віддаленого керування; виконання команд на ПК жертви; доступ до системних файлів; Віддалене управління процесами ; функції спостереження; Доступ до веб-камери ; Запис мікрофона; Захоплення екрану; Функції крадіжки даних; Вилучення паролів; Отримання токенів Discord; Крадіжка даних браузера; Зв'язок на основі Discord; Використання веб-перехоплювачів Discord для зв'язку; Надсилання журналів безпосередньо на сервер зловмисника; Обхід традиційного виявлення брандмауера.
-
Discord RAT 2026 Інструменти часто видаються як освітні або тестові засоби, але при несанкціонованому використанні вони можуть становити серйозну небезпеку. Розуміння принципу роботи Discord RAT має важливе значення для підвищення обізнаності з кібербезпекою та захисту конфіденційних даних. Проект Discord-RAT (2026) на GitHub зазвичай призначений для: віддаленого керування системою, збору даних зв'язок через веб-перехоплювачі Discord. Зазвичай він написаний такими мовами, як Python та C#. Ці інструменти часто видаються як: «освітні проекти», "Інструменти для пентестингу". Однак у реальних умовах вони часто використовуються у зловмисних цілях. Ключові особливості Discord RAT: Можливості віддаленого керування; виконання команд на ПК жертви; доступ до системних файлів; Віддалене управління процесами ; функції спостереження; Доступ до веб-камери ; Запис мікрофона; Захоплення екрану; Функції крадіжки даних; Вилучення паролів; Отримання токенів Discord; Крадіжка даних браузера; Зв'язок на основі Discord; Використання веб-перехоплювачів Discord для зв'язку; Надсилання журналів безпосередньо на сервер зловмисника; Обхід традиційного виявлення брандмауера. Інформація Додав Ciko Додано 22.03.26 Категорія Софт Перегляд файла
-
The Steam Client Beta has been updated with the following changes: Big Picture Mode Moved Steam chat into the quick access menu, making it easier to access while in-game. Introduced new quick chat feature for Steam Deck and Big Picture Mode When in a chat, press and hold the view button to bring up quick chat options. Move thumbstick and release view button to send a quick chat. Quick chats can be edited in Settings > Keyboard Remote Play Enabled streaming while Remote Desktop is active on Windows Added more flexible options to the Advanced Host Options for selecting primary display, resolution, refresh rate, etc. while streaming from a Windows computer. This will also allow setting whether HDR is enabled while streaming. Added support for the SudoVDA virtual display driver on Windows. If you have the SudoVDA driver installed and select this as your primary display in the Advanced Host Options, Steam will automatically create a virtual display to match the client display settings. Linux SteamRT3 Beta The Steam for Linux client can now be run inside a Steam Runtime container. This will help the Steam client provide a more consistent experience across multiple distributions. This is the same technology we use for Steam games. The SteamRT3 beta client is distributed alongside the regular beta client. You can opt-in to the beta client via the 'Use experimental SteamRT3 Steam Client' toggle in Settings->Interface. The SteamRT3 beta client has been updated to 64 bits. Please report issues specific to the SteamRT3 beta in the Beta Forums or the steam-for-linux issue tracker. Переглянути повний текст статті
-
We have just shipped an updated Steam Deck Client to the Preview/Beta channel. General Added a setting to enable 'Switch To Desktop' in the login screen. It can be found in System Settings. Fixed a case where opting into the 'Preview' channel could silently fail. Chat Moved Steam chat into the quick access menu, making it easier to access while in-game. Introduced new quick chat feature for Steam Deck and Big Picture Mode When in a chat, press and hold the view button to bring up quick chat options. Move thumbstick and release view button to send a quick chat. Quick chats can be edited in Settings > Keyboard Focus will no longer jump to room effect replay buttons when scrolling through chat history Fixed a bug that would sometimes prevent chat history from loading when scrolling up Переглянути повний текст статті
-
Note: This update is for the Steam Deck Preview channel, and includes new features that are still being tested. You can opt into this in Settings > System > System Update Channel. Known Issue: Users not currently opted into Preview channel updates may be automatically returned to the Beta channel when attempting to opt-in. This can be worked around by enabling "Advanced Update Channels" in developer settings, and will be fixed in an upcoming Steam Client update. General Initial support for upcoming Steam Machine hardware Updated Arch system base Updated graphics driver with performance and stability fixes Fix a case where per-app performance settings would intermittently fail to apply when launching a game Improved support for the screencasts in Game Mode (e.g. OBS/Discord) Fixed dropdown menus not appearing in some games Improved VRR frame pacing Fixed FSR badge remaining off in the performance overlay, even if it was actually active Improved support for games that attempt to open PDF files in external viewers Fixed an issue affecting certain titles (such as "SpongeBob SquarePants: Titans of the Tide") where the game window could have an incorrect position Fixed closing certain titles (such as "STAR WARS Jedi: Survivor™") and Starfield resulting in a session crash Improved support for certain USB racing wheels and USB devices that boot in a non-standard mode Frequently these are devices that appear as USB storage devices with a driver installer, and must be switched to their normal mode by the OS Steam Deck controller firmware updates now display update progress on the splash screen Fixes issue on specific Steam Deck revisions where firmware updates could render the left controller inoperative for that session Numerous stability and security updates Bluetooth Re-re-enable Bluetooth Wake for Steam Deck LCD Fix for more spurious wake issues that were present in earlier attempts Audio Detect HDMI channel count and expose surround configuration if available Add a setting to allow using Bluetooth headset mics (Bluetooth playback quality will be worse while capture is active) Restore internal audio device on reboot if set to "Off" in desktop mode Increase suspend timeout for HDMI devices so initial audio isn't cut off after a few seconds of inactivity Fixed a bug with switching input devices when a wired headset is plugged in Fixed an issue where audio underruns could be experienced after sleep/resume Accessibility Added an option to force mono audio output Desktop Mode KDE Plasma updated to version 6.4.3 from 6.2.5, and now uses wayland by default Fixes several cases of reduced performance in Desktop Mode compared to Game Mode Improved support for rotated displays Better scale factor out of the box on TVs Adds support for external HDR displays Adds support for VRR displays Adds support per-display scale factor For more information, see Plasma release announcements https://kde.org/announcements/plasma/6/6.3.0/ https://kde.org/announcements/plasma/6/6.4.0/ Keyboard layout and language are now obeying Game Mode settings Improved windowing behavior for games running in Proton System Firmware Includes Steam Deck LCD BIOS v133 Security updates Added "Memory Power Down" setup option Preliminary support for hibernation Includes Steam Deck OLED BIOS v114 Security updates Charging LED now changes color when charge limit is reached, rather than only at 100% Non-Deck Improved compatibility with recent Intel and AMD platforms Greatly improved video memory management with discrete GPU platforms Fixed a compatibility issue with the SteamOS chainloader that could cause a boot failure on some desktop systems with recent UEFI firmware Power button short and long presses now supported across a wide variety of devices Improved controller support for OneXPlayer F1 series, GPD Win 5, GPD Win Mini, Anbernic Win600, OrangePi NEO, and Lenovo Legion Go Added controller support for OneXPlayer X1 series and Lenovo Legion Go 2 Added system and controller firmware update support for the Lenovo Legion Go 2 Added preliminary charge limiting support for Legion Go, Legion Go S, and Legion Go 2 - currently only accessible in Desktop Mode Added controller RGB LED color settings for the Lenovo Legion Go 2 Added controller, TDP control, and speaker audio support for the ASUS ROG Xbox Ally series Reduced handheld controller input latency from 5-8ms to 100-500us Night mode, color vibrance, and color temperature sliders in Steam now work on Z2E and later AMD APUs Seamless boot fixes for Z2E and later AMD APUs Automatically handle internally rotated display for some third-party handhelds Improved motion control support for handhelds with BMI260 IMUs SD card reliability improvements for some third-party handhelds, including ASUS ROG Xbox Ally, Legion Go 1, Legion Go S, Legion Go 2, and MSI Claw Fixed washed out colors for Zotac and OneXPlayer handhelds with OLED Fixed some GPU hangs on Phoenix APU devices (Tales of Arise, Octopath Traveler II) Fixed ASUS ROG Ally power consumption from fingerprint reader while shut down Developer Desktop Mode now uses Wayland by default X11 support may still be selected via Steam developer settings, or via `steamosctl` Updated Linux kernel to 6.16 Steam now uses steamos-manager to query available desktop sessions and trigger desktop session switching Added support for setting the desktop password in developer settings Initial support for running as a Virtual Machine guest (virtio guest drivers) Added support for third-party devices to trigger the SteamOS boot menu via EFI variable Added `custom-update` verb to `atomupd-manager` for easier testing of specific builds System reports now include more audio debug information Initial support for LAVD CPU scheduler via `steamosctl set-cpu-scheduler lavd` Переглянути повний текст статті
-
No matter what your favorite kind of game may be, this is a great time to shop for deals in the Steam Spring Sale. View the trailer above for a quick glance at the wide range of themes and genres you’ll find; or just stop reading this blog post right now and head straight to the sale itself! The Steam Spring Sale is our first store-wide seasonal sale of the year, and the discounts are, much like the pollen seeping into our noses this time of year, everywhere. But in a good way! Join us for the Steam Spring Sale, on now through March 26th at 10 a.m. PT on Steam. Переглянути повний текст статті
-
Especially great deals on some of the all-time greatsПереглянути повний текст статті
-
БЕЗКОШТОВНИЙ САЙТ HTML5 UP: адаптивні шаблони сайтів HTML5 та CSS3. Bootswatch: безкоштовні теми для Bootstrap. Templated: колекція із 845 безкоштовних шаблонів сайтів CSS та HTML5. WordPress.org | WordPress.com: створити свій новий сайт безкоштовно. Вражаюче: безкоштовні, необмежені мобільні оптимізовані сайти для доменних імен. Шари: Конструктор сайтів WordPress дуже простий. Це безкоштовно назавжди. Bootstrap Zero: найбільша безкоштовна колекція шаблонів Bootstrap з відкритим кодом. Landing Harbour: рекламуйте свій мобільний додаток за допомогою безкоштовної цільової сторінки. БЕЗКОШТОВНИЙ БРЕНДИНГ І ЛОГОТИП Logaster: професійний онлайн-виробник логотипів та генератор. Hipster Logo Generator: це модно, сучасно, стильно, модно. Логотип Squarespace Free: Ви можете завантажити безкоштовну версію з низькою роздільною здатністю безкоштовно. Signature Maker: безкоштовний веб-інструмент, який створює ваш цифровий підпис від руки. БЕЗКОШТОВНИЙ РАХУНОК Рахунок для мене: Безкоштовний генератор рахунків. Free Invoice Generator: Альтернативний безкоштовний генератор рахунків. Slimvoice: шалено прості рахунки. Wave: безкоштовний та простий облік, виставлення рахунків та багато іншого. Invoice.to: Безкоштовний генератор рахунків. ВІЛЬНИЙ БІЗНЕС / ГЕНЕРАТОРИ НАЗВА ПРОЕКТУ Додаток ім'я: знайти доступне ім'я для вашої блискучої ідеї. Naminum: Відкрийте для себе ідеальну назву компанії. Короткий пошук доменів: пошук коротких імен доступних з одного слова. Wordoid: виберіть коротку назву для свого бізнесу. Назва компанії Hipster : Генератор назви компанії Hipster. Неможливість: найкращий генератор доменних імен. Lean Domain Search: знайдіть доменне ім'я для вашого сайту за лічені секунди. Domainr: швидкий, безкоштовний пошук по домену, короткі URL. БЕЗКОШТОВНИЙ ЛИСТ / БЛОГ Хемінгуей: додаток Хемінгуей робить ваш лист сміливим та зрозумілим. Граматика: Знаходить та виправляє помилки вашого листа. Середній: історії та ідеї кожного. ZenPen: мінімальний інструмент для написання веб-сторінок. Liberio: просте створення та публікація електронних книг прямо з Google Drive. Редакційний календар: дивіться всі свої повідомлення, перетягуйте та керуйте своїм блогом. Story Wars: писати історії разом. WP Hide Post: контролюйте видимість елементів у вашому блозі. Social Locker: попросіть відвідувачів "заплатити" за ваш контент за допомогою твіту і т.д. Egg Timer: встановіть час та додайте його до закладок для повторного використання. BlankPage: Написання стало простіше. Wattpad: найбільша у світі спільнота читачів та письменників. Відомо: один сайт для контенту, який ви створюєте. Wattpad: найбільша у світі спільнота читачів та письменників. Dbook: структуроване та спільне написання великих документів. CoSchedule: блог постер аналізатор заголовків. A5.gg: Коли ви повернетеся, ваш текст все ще буде тут. ЗНАЙТИ (ТРЕНДИНГ) КОНТЕНТ (ІДЕЇ) Портент: Генератор ідей контенту. Google Trends: новий спосіб відображення тенденцій пошуку. Buzzsumo: проаналізуйте, який контент найкраще підходить для будь-якої теми чи конкурента. Блог Hubspot Генератор тем: Ідеї користувача блогу. Swayy: відкрийте для себе найцікавіший контент. Безкоштовно для 1 користувача панелі. Інші: Google+ Що нового? Твіттер Тенденції | Quora | Reddit | Ruzzit: знайти найпоширеніший контент в Інтернеті. БЕЗКОШТОВНІ АНАЛІЗАТОРИ СЕО + САЙТІВ Open Site Explorer: Комплексний інструмент для аналізу посилань. Ahrefs: Дослідник сайтів та перевірка зворотних посилань. Швидкий паросток: повний аналіз вашого сайту. WordPress SEO від Yoast: майте повністю оптимізований сайт WordPress. SEO Site Checkup: перевірте проблеми із SEO вашого сайту безкоштовно. Маркетинг Hubspot Оцініть свій маркетинг. SimilarWeb: аналіз статистики сайту для будь-якого домену Рейтинг Alexa: Аналітичні дані щодо аналізу рейтингу будь-якого сайту. SERPs Rank Checker: Безкоштовний рейтинг ключових слів та SERP. OpenLinkProfiler: найсвіжіші зворотні посилання безкоштовно. Keywordtool.io: безкоштовна альтернатива Google Keyword Planner. Google: аналітика Планувальник ключових слів Інструменти для веб-майстрів Тенденції Нібблер: Протестуйте будь-який сайт. Browseo: як пошукові системи бачать ваш сайт Broken Links: пошук непрацюючих посилань, перенаправлень та багато іншого. Copyscape: пошук копій сторінки в Інтернеті. Google Pagespeed Insights: перевірте ефективність сайту. Pingdom: тестування та час завантаження сайту. GTMetrics: аналіз швидкодії вашої сторінки. Moz Local: Перевірте свої локальні списки в Google, Bing та інші. XML Sitemaps: генератор Sitemap, який створює варіанти XML та HTML. Звіт про електронну комерцію Shopify: отримайте безкоштовний звіт про електронну торгівлю . W3C validator: проста у використанні служба перевірки розмітки. БЕЗКОШТОВНІ ОПТИМІЗАТОРИ ЗОБРАЖЕННЯ TinyJPG | TinyPNG: стиснення зображень. Compressor.io: оптимізуйте та стисніть ваші зображення онлайн. Кракен: Оптимізуйте свої зображення та прискоріть свої веб-сайти. ImageOptimizer: зміна розміру, стиснення та оптимізація файлів зображень. ImageOptim: змушує зображення займати менше місця на диску та швидше завантажуватися. Smush.it: плагін для оптимізатора WordPress зображень. Данннк: Гарні макети. InstaMockup: створюйте красиві скріншоти вашої програми або веб-сайту. БЕЗКОШТОВНІ РЕДАКТОРИ ЗОБРАЖЕННЯ Canva: Напрочуд простий графічний дизайн для блогерів. Pixlr: Pixlr Editor – це надійний редактор фотографій браузера. Skitch: Висловити свою точку зору з меншою кількістю слів. Easel.ly: дає можливість будь-кому створювати та ділитися потужними візуальними ефектами. Social Image Resizer Tool: створіть оптимізовані зображення для соціальних мереж. Placeit: безкоштовні макети та шаблони продуктів. Recite: перетворити цитату на візуальний шедевр. Meme Generator: перший онлайн-генератор мемов. Пабло: Створюйте привабливі зображення для своїх постів у соціальних мережах менш ніж за 30 секунд. БЕЗКОШТОВНІ гіди та курси Підручник для початківців: нонсенс, уроки маркетингу без жаргону (від Google). KeepYourFriendsClose: безкоштовна електронна книга про максимізацію життєвої цінності клієнта. Курс ціноутворення: безкоштовний 9-денний курс із зарядки того, що ви стоїте. Електронний курс для спонсорства: Як отримати спонсорство для чого завгодно. Startup Sales Course: безкоштовний курс, який допоможе вам стати найкращим маркетологом. Створення онлайн-курсу: безкоштовний курс, який допоможе створити онлайн-курс. MailCharts: БЕЗКОШТОВНИЙ курс електронною поштою, який допоможе вам стати кращим маркетологом. FirstSiteGuide: посібник для початківців з успішного ведення блогу. БЕЗКОШТОВНІ СОЦІАЛЬНІ ЗАСОБИ + УПРАВЛІННЯ СУСПІЛЬНОЮ WriteRack: найкращий спосіб твітторму. Ялина: Зробити Twitter готовими зображеннями за лічені секунди. Натисніть, щоб цвірінькати: отримати більше акцій на вашому контенті. MyTweetLinks: збільшує трафік Twitter. Latergram: Легко плануйте та плануйте свої пости в Instagram. WordPress Pin it Button для зображень: додайте кнопку Pin It. SharedCount: відстеження спільних URL-адрес, лайків, твітів та багато іншого. Скільки акцій Підрахуйте, скільки загальних URL-адрес є в більшості соціальних мереж, і все в одному місці. Justunfollow: підписуйтесь /відписуйтесь від людей у Twitter та Instagram. SocialRank: Ідентифікуйте, організуйте та керуйте своїми передплатниками у Twitter. Klout: вплив соціальних мереж на розширення браузера. Ritetag: миттєвий аналіз хештегу. Соціальна аналітика: взаємодії URL на більшості соціальних платформ. План безкоштовного буфера: Розклад повідомлень у Twitter, Facebook, LinkedIn, Google+. Bitly: створювати, обмінюватися та відстежувати скорочені посилання. Filament: безкоштовна красива панель обміну, що настроюється. Addthis: отримайте більше акцій, підписок та конверсій. Sumome Share: автоматично оптимізує кнопки загального доступу для максимального трафіку. Digg Digg: Ваш плагін "все в одному". Disqus: створіть спільноту активних читачів та коментаторів. Монітор огляду додатків: огляди додатків доставляються в Slack і у вашу поштову скриньку. Presskit Generator: створіть прес-кит для вашої програми для iOS безкоштовно. Free Survey Creator: створіть опитування. Отримайте зворотний зв'язок із користувачем безкоштовно. БЕЗКОШТОВНІ ДИЗАЙН-РЕСУРСИ Freebbble: високоякісний дизайн халяви від Dribbble. Dribbble: Результати пошуку Dribbble для халява. Абсолютний скарб халяви. Графічний бургер: Смачні ресурси дизайну, зроблені з турботою про кожний піксель. Pixel Buddha: безкоштовні та платні ресурси для професійної спільноти. Преміум Пікселі: безкоштовний матеріал для творчості людей. Fribbble: безкоштовні PSD ресурси від Dribbblers, куратор яких Гілберт Пеллегром. Freebiesbug: останні безкоштовні PSD та інші ресурси для дизайнерів. 365 PSD: скачати безкоштовно PSD щодня. Dbf: Dribbble & Behance найкращий дизайн халяви. Marvel: безкоштовні ресурси від дизайнерів, яких ми любимо. UI Space: високоякісні безкоштовні хенд-мейди для чудових людей. Безкоштовний розділ Pixeden: безкоштовні ресурси дизайну. Вільний розділ Creative Market: халява виходить щопонеділка. Teehan + Lax: iOS 8 GUI PSD (iPhone 6). Teehan + Lax: iPad із графічним інтерфейсом PSD. Freepik: графічні ресурси iFree для всіх. Tech & All: PSD, Tech News та інші ресурси безкоштовно. Тетр: Найкрасивіший набір дизайну для IOS. Web3Canvas: PSD Freebies, HTML-фрагменти, натхнення та навчальні посібники. SketchAppResources: безкоштовні графічні ресурси. Placeit Freebies: Халява доставляється прямо на ваш Dropbox. БЕЗКОШТОВНА ФОТОГРАФІЯ Stock Up: Найкращі безкоштовні фото-сайти в одному місці. Pexels: найкращі безкоштовні фотографії в одному місці. Все безкоштовно: безкоштовні стокові зображення, іконки та відео. Unsplash: безкоштовні (робіть що хочете) фотографії з високою роздільною здатністю. Splashbase: Шукайте та відкривайте для себе безкоштовні фото та відео з високою роздільною здатністю. Запуск Стокові Фото: підіть Зроби що-небудь. Джей Мантрі: безкоштовні зображення . зробити щось (CC0). Зроби магію. Moveast: Це подорож португальця, що рухається на схід. Travel Coffee Book: Обмін чудовими моментами подорожі. Фото дизайнерів: безкоштовні фотографії для особистого та комерційного використання. Смерть на складі: безкоштовні фотографії надсилаються вам щомісяця. Foodie's Feed: безкоштовні зображення їжі у високій якості. Mazwai: безкоштовні креативні HD відео кліпи та відеоролики. Jéshoots: Нові сучасні безкоштовні фотографії. Super Famous: фотографії голландського інтерактивного дизайнера Фолькерт Ґортер. Pixabay: безкоштовні якісні зображення. Super Famous: фотографії голландського інтерактивного дизайнера Фолькерт Ґортер. Picography: Безкоштовні фотографії з високою роздільною здатністю. Pixabay: безкоштовні якісні зображення. Magdeleine: безкоштовна фотографія у високій роздільній здатності кожен день. Знімок: безкоштовні стокові фотографії для особистого та комерційного використання. Маленькі візуальні ефекти: 7 зображень високої роздільної здатності в папці «Вхідні» кожні 7 днів. Splitshire: Смачні безкоштовні стокові фото. Новий старий стік: старовинні фотографії публічних архівів. Picjumbo: безкоштовні фотографії. Life of Pix: безкоштовні фотографії з високою роздільною здатністю. Гратисографія: безкоштовні фотографії з високою роздільною здатністю. Getrefe: безкоштовні фотографії. IM Free: курована колекція безкоштовних ресурсів. Кекс: задоволення від фотографа Джонаса Нільсона Лі. Бібліотека шаблонів Безкоштовні шаблони для проектів. Public Domain Archive: Нові 100% безкоштовні фотографії. ISO Republic: якісні та безкоштовні фотографії для креативів. Stokpic: безкоштовні фотографії. Kaboompics: найкращий спосіб отримати безкоштовні фотографії. Функція: безкоштовні фото пакети. MMT: безкоштовні стокові фотографії Джеффрі Беттс. Пол Джарвіс: безкоштовні фотографії з високою роздільною здатністю. Lock & Stock Photos: Безкоштовні фотографії для вас. Raumrot: Безкоштовне зображення високого дозволу. Bucketlistly: безкоштовна креативна загальна колекція фотографій із подорожей. Ще кілька сайтів: безкоштовні цифрові фотографії Morguefile | Public Domain Pictures | Безкоштовний Stockvault | ImageFree | RGBSTOCK | | FreeImages | FreeRangeImages | FreePhotosBank StockSnap: Красиві безкоштовні стокові фотографії. Незакінчений бізнес: безкоштовні фото із зображенням Вінса Вона. Free Nature Stock: Безкоштовна стокова фотографія. Використовуйте їх БЕЗКОШТОВНІ ЗНАЧКИ Fontello: шрифти генератор ікон. Плоский значок: пошукової системи для 16000+ гліфи векторні іконки. Значки дизайну матеріалів: 750 безкоштовних гліфів з відкритим кодом від Google. Font Awesome: культовий шрифт та CSS-інструментарій. Glyphsearch: пошук значків з інших баз даних значків. MakeAppIcon: створення піктограм додатків усіх розмірів одним клацанням миші. Нескінченні іконки: безкоштовні плоскі іконки та креативні речі. Ico Moon: 4000+ безкоштовні векторні іконки, генератор ікон. The Noun Project: тисячі гліф-ікон від різних художників. Perfect Icons: інструмент для створення соціальних ікон. Icon Finder: безкоштовний розділ іконок на сайті. Безкоштовні круглі іконки: Doodle Set | Плоский набір Набір векторних ліній Icon Sweets: 60 безкоштовні векторні іконки Photoshop. Зробити Appicon: генерувати іконки всіх розмірів додатків одним клацанням миші. Шаблон піктограм програми: безкоштовний творець піктограм програми для iOS, OS X та Android. SmartIcons: завантажте 1450 преміум-іконок безкоштовно. Ego Icons: 100 безкоштовні векторні іконки з чистим зовнішнім виглядом. FlatIcons: безкоштовний налаштувач плоских значків, роялті безкоштовно. Кому: безкоштовні іконки. БЕЗКОШТОВНО КОРИСНІ МАТЕРІАЛИ Імена інтерфейсу користувача: генерувати випадкові імена для використання в проектах і макетах. UI Faces: Знайти і згенерувати приклади аватарів для інтерфейсів користувача. Копіювати Вставити символ: Натисніть, щоб скопіювати. Зміна розміру вікна: перегляньте, як це виглядає на різних роздільних здатнах екрана. Sonics: безкоштовні пакети звуків інтерфейсу користувача і звукові ефекти доставляються на вашу поштову скриньку щомісяця. БЕЗКОШТОВНА РОЗРОБКА / КОДЕКС Hive: Перший безкоштовний безлімітний хмарний сервіс у світі. GitHub: Створюйте програмне забезпечення краще разом. BitBucket: Git та Mercurial для управління кодом для команд Зубило: Зубило пропонує необмежену кількість викопних сховищ. Visual Studio: повний набір інструментів та сервісів для розробників. Ландшафт: Ландшафт – це система раннього попередження для вашої кодової бази Python. Swiftype: додайте чудовий пошук на будь-який сайт. Безкоштовно з обмеженнями. Keen.io: зберіть усі потрібні дані та почніть отримувати відповіді, які вам потрібні. Комбінезони: тестування історії покриття та статистики. LingoHub: безкоштовно для невеликих команд, з відкритим вихідним кодом та освітніх проектів. Codacy: безперервний статичний аналіз розроблений для доповнення ваших модульних тестів. Код пошуку : Пошук понад 20 мільярдів рядків коду. TinyCert: безкоштовні SSL-сертифікати для стартапа. StartSSL: безкоштовні SSL-сертифікати. Opbeat: перша операційна платформа розробників. Безкоштовно для невеликих команд. Pingdom: моніторинг сайту Безкоштовно для одного сайту Rollbar: Моніторинг помилок повного стека для всіх програм будь-якою мовою. Loggly: спрощення керування журналами назавжди. Безкоштовно для одного користувача. Devport: отримайте портфоліо розробників. Як стати реальністю: розумний спосіб створення веб-застосунків. Безкоштовна книга від 37signals. Peek: отримайте безкоштовне 5-хвилинне відео про когось, хто використовує ваш сайт. Творець: Створюйте найкращі іонні програми швидше. DevFreeCasts: величезна колекція безкоштовних скрінкастів для розробників. Коди: безкоштовна бібліотека HTML, CSS, JS самородків. ОРГАНІЗОВАТИ І СПІВПРАЦЮВАТИ Trello: відстежує все. Evernote: робочий простір для вашого життя. Dropbox: вільний простір до 2 ГБ. Yanado: Керування завданнями всередині Gmail. Wetransfer: безкоштовний переклад до 2 ГБ. Drp.io: безкоштовний, швидкий, приватний та простий хостинг зображень та файлів. Кишеня: Подивіться пізніше, покладіть його в кишеню. Raindrop: Mac-додаток для створення закладок та подальшого читання. Flowdock: безкоштовно для команд із п'яти осіб та некомерційних організацій. Typetalk: діліться та обговорюйте ідеї з вашою командою за допомогою миттєвих повідомлень. Slack: безкоштовно для необмежених користувачів із кількома обмеженими функціями. HipChat: безкоштовно для необмежених користувачів із кількома обмеженими функціями. Google Hangouts: пожвавлюйте розмови за допомогою фотографій, смайликів та групових відеодзвінків. Voveet: Прості безкоштовні 3D конференц-дзвінки. Відчуй різницю. FreeBusy: усунення головного болю під час координації, коли вам потрібно запланувати зустріч. RealTimeBoard: Ваша звичайна дошка переосмислена для кращого досвіду онлайн. Witkit: Witkit – це безпечна платформа для команд. 50 ГБ безкоштовного зашифрованого сховища даних. Any.do: Досягніть успіху з вашою командою. Асан: Робота в команді без електронної пошти. GoToMeeting: онлайн-зустріч без клопоту. ДІЗНАЙТЕСЯ ІНСТРУМЕНТИ І ЗАПУСКИ Полювання на продукти: створення кращих нових продуктів щодня. Angellist: Де світ зустрічає стартапи. Список бета-версій: Відкрийте для себе та отримайте ранній доступ до завтрашніх стартапів. StartupLi.st: знайти. Слідкувати. Рекомендую стартапи. Список стартапів: збірки найкращих стартапів у різних місцях. Ерлі Берд: Де народжуються чудові нові продукти. БУДУЄМО РАЗОМ Складання: створюйте нові ідеї незалежно від того, де вони знаходяться. CoFoundersLab: знайти співзасновника у будь-якому місті, будь-якій галузі. Founder2be: знайдіть співзасновника для стартапа. ВЧИТИ Coursera: безкоштовні онлайн-заняття від 80+ провідних університетів та організацій. Академія Хана: безкоштовна освіта світового рівня для всіх і скрізь. Skillshare: розкрийте свою творчість за допомогою безкоштовних онлайн-уроків та проектів. Codecademy: навчитися кодувати в інтерактивному режимі безкоштовно. Як розпочати стартап: як аудіоподкаст чи як онлайн-курс Примітки стартапу: Школа стартапів запрошує дивовижних засновників розповісти свою історію. Як: навчатись у підприємців. Запустіть цього року: керівництво, яке допоможе вам розпочати свій онлайн-бізнес. Закритий клуб: Перегляньте закриті стартапи і дізнайтеся, чому вони закрилися. Startup Talks: колекція відео, що курується, пов'язаних із запуском. Rocketship.fm: навчайтеся у успішних підприємців щотижня. reSRC.io: Усі безкоштовні навчальні ресурси з програмування. Lean LaunchPad: Як створити стартап TalentBuddy: навчитися кодувати. Mixergy: навчатись у перевірених підприємців. Hackdesign: щотижня отримуйте уроки дизайну у вашій поштовій скриньці. Розсилка новин, які не смокчуть Email1K: безкоштовний 30-денний курс для подвоєння вашого списку адрес електронної пошти. Дизайн для хакерів: 12 тижнів вивчення дизайну, прямо у вашій поштовій скриньці. Startup Digest: Персональне розсилання про всі стартапи у вашому регіоні. Mattermark Daily: розсилка, що курується, від інвесторів і засновників. Зарядка Що ви стоїте: безкоштовний курс із зарядки, що ви стоїте. Психологія продукту: уроки з поведінки користувача. UX Newsletter: розповіді про дослідження, проектування та будівництво. UX Design Weekly: найкращі користувацькі посилання для дизайну щотижня. КОРИСНО Foundrs: Співзасновник калькулятор акцій. Калькулятор витрат на рекламу : чи повинен мій стартап платити за рекламу? HowMuchToMakeAnApp: Розрахувати вартість мобільного додатка. Програма проти веб-сайту: чи варто створювати програму або веб-сайт? Pitcherific: Pitcherific допомагає вам створювати, тренувати та покращувати ваш слух. Startup Equity Calculator: визначте, скільки еквітів ви зможете отримати за кілька секунд
-
Нові ІІ-сервіси з'являються, як гриби після дощу та Lovable не виняток. Коротко проект створений для вайб-кодингу і дозволить зібрати в процесі спілкування повноцінний веб-проект з реальним вихідним кодом без навичок програмування. Як отримати доступ до Lovable на 2 місяці абсолютно на халяву замість 25 євро на місяць? Заздалегідь попереджаю більшість пердиксів відсіється відразу, т.к. потрібна іноземна картка. Найбільш відчайдушні можуть спробувати впирожити карту з генератора (◄клікабельно) Вирушаємо на lovable.dev (◄клікабельно) і реєструємо обліковий запис. Шукаємо кнопку " Upgrade to Pro ", нас перекине на сторінку оплати. Вводимо там дані карти, а поле для введення промокоду вказуємо NEXTPLAY-LOV-25 . Тепер ми можемо кодувати.
-
Зареєструйся , скачай будь-яку гру (можеш пограти, а можеш і видалити відразу) і отримай 5 євро на висновок миттєво!
-
 В останні роки життя Степан Гіга нарешті здобув ту славу й популярність, на яку так довго заслуговував, і для якої сумлінно працював. Однак покійний артист попри все вважав своїм найбільшим здобутком не нагороди чи кількість зібраних "Палаців Спорту", а свою сім'ю. Степан Гіга виховував двох дітей – доньку Квітославу та сина Степана Гігу молодшого. Вони виступали разом із зірковим батьком на концертах. А з часом до сімейної команди долучився ще один юний співак – Даніель. У матеріалі 24 Каналу дізнавайтесь про нього більше. Даніель Гіга – єдиний онук Степана Гіги. Він є сином Квітослави Гіги, доньки народного артиста від першого шлюбу. 30 грудня цього року хлопцю виповниться 18 років. Діти Степана Гіги пішли стопами батька: здобули музичну освіту, почали сольні кар'єри, але й також виступали разом із зірковим татом. Змалку на сцену виходив і малий Даніель. Степан Гіга з донькою і малим онуком / Фото "Район Шацьк" Даніель почав ходити в музичну школу та займатися на фортепіано. Удома з ним займався і дідусь, Степан Петрович. Він підтримував онука та давав йому поради, але ніколи не нав'язував творчих рішень. "У нього абсолютний слух, він постійно слухає музику. Від мене набирається і рухів, і манери. Хоча я йому кажу: ти повинен мати своє. І потихеньку він починає це розуміти", – казав артист кілька років тому. З часом Даніель почав не просто виходити на сцену, але й виконувати пісні. Він співав композиції як авторства дідуся, так і матері Квітослави. Як упродовж років змінювався Даніель Гіга: дивіться відео онлайн https://www.instagram.com/reel/DQcIHVIDdio/?utm_source=ig_web_button_share_sheet У юному віці Даніель почав працювати і над власними композиціями. Відомо, що він вже випустив дві сольні пісні: "Ти особлива" та "Ми поруч". Даніель Гіга – "Ми поруч": дивіться відео онлайн Музика Степана Гіги житиме й надалі, а справу народного артиста продовжуватимуть нащадки. Серед них буде й онук Даніель. Цікаво, що раніше близький друг Степана Гігисказав, що його син мусить продовжувати справу батька.
-
 В Україні триває мобілізація і напередодні четвертої річниці її проведення (вона була оголошена указом президента від 24 лютого 2022 року) колишній речник Генштабу ЗСУ Владислав Селезньов в коментарі для ТСН.ua назвав сценарії, за яких держава вважатиме її, мобілізацію, як ще більш задовільну. Нагадаємо, зараз час від часу обласні територіальні центри комплектування та соціальної підтримки на своїх офіційних ресурсах висловлюють обурення через те, що окремі цивільні громадяни заважають їм проводити заходи оповіщення. «Питання про те, яку б мобілізацію держава розцінювала як ідеальну, має очевидну відповідь», — каже Селезньов. Та продовжує: «Є закон України про мобілізацію та мобілізаційну підготовку. Там визначено коло державних посадових осіб, інституцій, які відповідають за цей кейс. А у нас виходить так, що за мобілізацію відповідає ТЦК і, відповідно, всі камінці сипляться на голову ТЦК. Хоча це державна справа і цим має опікуватися уряд на чолі з прем’єр-міністром. А також органи місцевого самоврядування, керівники організацій, підприємств та установ. Закон чітко визначає обов’язки. По факту бачимо, що оповіщення — це головний біль ТЦК. Опція «хочу-не хочу» не має працювати, є норма закону. Не повинно бути такого, що голова сільради буде розмірковувати, мовляв, хочу — займаюсь (оповіщенням), не хочу — не займаюсь». При цьому Селезньов нагадує про ситуацію з мобілізацією, яка була в Україні у лютому-березні 2022 року. «Згадаймо, що було біля ТЦК в ті дні (черги з бажаючих йти захищати Україну в перші дні повномасштабного вторгнення — Ред.). Багатьом відмовляли у можливості стати до лав українського війська! Зараз левова частина тих, хто товклися у чергах біля ТЦК — це люди, які намагалися отримати продовження відстрочки. Чому так змінилась ситуація? По-перше: не було дотримано фактору справедливості. Сприйняття війни, наприклад, в Ізюмі, Харкові відрізняється від сприйняття війни в Ужгороді. По-друге: у нас де-факто провалена комунікаційна кампанія на рівні держави. Де наша пропаганда, яка має усіляко мотивувати громадян? А маємо ми безліч інституцій», — зауважує Селезньов. За його словами, мобілізація може бути значно покращена, якщо буде дотримана справедливість під час реалізації відповідних заходів. Мобілізація з мотивацієюЗа словами Селезньова, який свого часу служив у Генеральному штабі ЗСУ (цей орган військового управління зокрема розробляє мобілізаційні плани), питання мотиваційних чинників в сучасних умовах — це і переконання, і фінансові зиски. «Але якщо контрактник у першій рік служби отримує менше за охоронника в супермаркеті в центрі Києва, то це неподобство. Я маю на увазі не тих контрактників, які виконують завдання на полі бою, а тих, хто є у тилових підрозділах», — каже військовий аналітик. Мобілізація в 2026 році: прогнозНа переконання Селезньова, перевагу на полі бою Україні можуть дати не стільки мобілізовані у великій кількості громадяни, скільки технології, техніка та тактика. «Саме це може дати нам перевагу навіть за умови меншої чисельності. Очевидно, що мобілізація повинна тривати (поки що вона продовжена до лютого — Ред.). На полі бою гинуть та отримають поранення наші воїни, потрібні ротації, тому як перебувати на позиціях по 200 діб — це поза межами людських можливостей», — каже експерт. Резюмуючи, Селезньов припускає, що, можливо, в Україні варто відновити строкову службу. «У такий спосіб ми зформуємо наш майбутній мобілізаційний резерв. Крайні строковики звільнились зі служби під час повномасштабної війни. Обговорень щодо відновлення (строкової служби — Ред.) поки немає», — уточнює він.
-
 У Steam стартувала остання масштабна подія 2025 року — великий Зимовий розпродаж з купою найприємніших знижок. Нарешті розпочався той самий геймерський марафон знижок, на який щороку чекають мільйони. Івент триватиме до 5 січня та традиційно пропонує знижки до 90%. На розпродаж потрапили навіть топові новинки року, наприклад, Kingdom Come: Deliverance 2 вперше отримала мінус 50%. Хоча ціни деяких ігор все ще “кусаються”. У каталозі — безліч хітів минулих років, зручне сортування за категоріями та бандли від студій. Через шалений наплив гравців платформа навіть тимчасово “впала”, скаржилися на Reddit. А тим часом ми традиційно підготували список ігор зі знижками. Дорожчі ігри в Steam на розпродажіDOOM: The Dark Ages — ₴1 224 (-50%) Monster Hunter Wilds — ₴1 099 (-54%) Assassin’s Creed Shadows — ₴999 (-50%) ARC Raiders — ₴982 (-20%) S.T.A.L.K.E.R. 2: Heart of Chornobyl — ₴839 (-40%) Shin Megami Tensei 5: Vengeance — ₴839 (-60%) Kingdom Come: Deliverance 2 — ₴799 (-50%) Dune: Awakening — ₴746 (-35%) Silent Hill 2 — ₴657 (-50%) Like a Dragon: Infinite Wealth — ₴599 (-70%) Frostpunk 2 — ₴501 (-40%) Satisfactory — ₴518 (-30%) Cyberpunk 2077 — ₴489 (-65%) Total War: WARHAMMER 3 — ₴474 (-75%) Lords of the Fallen — ₴449 (-50%) Absolum — ₴412 (-20%) Дешевші ігри в Steam на розпродажіHades 2 — ₴345 (-25%) Hollow Knight: Silksong — ₴332 (-20%) Ace Combat 7: Skies Unknown — ₴239 (-80%) Dave the Diver — ₴228 (-45%) Subnautica — ₴199 (-75%) Rain World — ₴180 (-60%) Nioh: Complete Edition — ₴162 (-90%) Kingdom Come: Deliverance — ₴159 (-80%) Hogwarts Legacy — ₴159 (-90%) Dead Island 2 — ₴133 (-90%) Divinity: Original Sin 2 – Definitive Edition — ₴132 (-75%) American Truck Simulator — ₴100 (-75%) Assassin’s Creed Valhalla — ₴91 (-90%) Planet Zoo — ₴82 (-90%) Detroit: Become Human — ₴74 (-90%) Darkest Dungeon — ₴74 (-85%) Fallout 76 — ₴53 (-90%) Sid Meier’s Civilization 6 — ₴52 (-90%) Bendy and the Ink Machine — ₴38 (-90%) Overcooked — ₴25 (-90%)
-
 Російські окупаційні війська просунулись у Донецькій та Запорізькій областях. Джерело: аналітичний проєкт DeepState Деталі: За даними аналітиків, ворог просунувся поблизу Дронівки, Никонорівки, Паньківки Донецької області та у Гуляйполі Запорізької області. Що передувало: 13 грудня співрозмовники "Української правди" повідомили, що місто Сіверськ Донецької області практично повністю втрачене. Для повернення контролю над містом потрібні резерви. 16 грудня DeepState повідомив, що російська армія окупувала Серебрянку та просунулась поблизу ще 4-х населених пунктів на Донеччині. 18 грудня аналітики DeepState повідомили про просування російських військових поблизу 4-х населених пунктів у Покровському та Бахмутському районах Донецької області
-
 Президент росії володимир путін знову заявив про готовність розширити контроль над українськими територіями, якщо переговори про припинення війни за посередництва США не відбудуться. Про це повідомляє Reuters. Під час щорічної зустрічі керівництва Міністерства оборони РФ Путін заявив, що російські війська нібито просуваються «на всіх фронтах» і Москва досягатиме своїх цілей як дипломатичним, так і військовим шляхом. За його словами, у разі відмови від «предметних переговорів» Росія продовжить війну для «звільнення історичних земель». Паралельно міністр оборони РФ повідомив, що 2025 року військові витрати Росії становили 5,1% ВВП, а 2026 року Москва планує збільшити темпи наступальних дій. На тлі цих заяв європейські лідери знову підтвердили підтримку України та відкинули будь-які територіальні поступки на користь росії, наголосивши, що агресію не можна винагороджувати. Крім того, Путін звинуватив європейських політиків у «роздмухуванні істерії» щодо російської загрози та допустив можливість подальшої ескалації, зокрема щодо країн НАТО. «У Європі ж застерігають, що подібна риторика свідчить про відсутність у Кремля реальної готовності до конструктивних мирних переговорів і підвищує ризики ескалації 2026 року», — пишуть журналісти. Нагадаємо, президент Володимир Зеленський заявив, що агресивна риторика Володимира Путіна не є новою, проте спроможність Росії воювати далі напряму залежить від тиску Заходу. Коментуючи заяви російського диктатора про намір продовжувати окупацію українських територій, Зеленський наголосив, що бажання Путіна воювати не збігається з його можливостями, якщо санкційний тиск працюватиме. Президент також підтвердив, що американська сторона переконує у готовності Путіна до завершення війни як у публічному, так і в непублічному форматах. Україна підтримує цю дипломатичну хвилю, але переговори минають непросто.
-
 "Ми готові йти далі і добивати цю гадину", - заявив сьогодні російський диктатор про Україну.Очільник Кремля Володимир Путін під час пресконференції за підсумками року традиційно звинуватив Україну у відмові завершити війну "мирними засобами" і повторив свої ультимативні вимоги. Мовляв Київ для "миру" має виконати те, що він озвучував ще влітку 2024 року, детальніше – далі у сюжеті. Ультиматум МосквиЗагалом йдеться про такі вимоги Кремля: ▪️ повне виведення ЗСУ з Луганської, Донецької, Херсонської та Запорізької областей (у межах адмінкордонів) – тобто фактичної капітуляції; ▪️ фактичне визнання російського контролю над окупованими територіями; ▪️ інші політичні вимоги, які Москва раніше подавала як "гарантії безпеки". Зазначимо, що це не нова ініціатива Путіна, а повторення його ультиматуму, який Київ та його партнери вже неодноразово відкидали. Водночас Україна під час переговорів у Берліні з американською делегацією запропонувала компроміс: зупинитися сторонам по фактичній лінії фронту. Путін про переговориПутін знову заявив, що нібито Україна, відмовляється від завершення війни "мирними засобами", але є сигнали про готовність Києва вести діалог. "Ми завжди готові і хочемо завершити цей конфлікт мирними засобами на основі тих принципів, які були викладені мною в червні минулого року в МЗС РФ. І за умови усунення першопричин, які призвели до цієї кризи... але поки що ми дійсно не бачимо такої готовності (з боку України). Вони відмовляються закінчувати конфлікт мирними засобами", – сказав диктатор під час пресконференції. Потім в ході спілкування з російським журналістами в очільника Кремля розвинулася біполярка і він зазначив, що у Москві бачать і знають "про певні сигнали, зокрема і з боку київського режиму про те, що вони готові вести якийсь діалог". "М’яч повністю у "глави київського режиму" та їхніх європейських спонсорів. Ми готові до завершення конфлікту мирними шляхами", - додав він. Інші цинічні заявиІнші заяви диктатора РФ: знову заявив про "взяття Куп'янська", а відео із Володимиром Зеленським біля стели міста назвав "фейком"; назвав спробу конфіскації російських активів "грабунком"; охочих воювати в РФ нібито настільки багато, що Міноборони "змушене оголошувати конкурс"; стверджує, що росіяни пожертвували на війну 83 мільярди рублів; прирівняв учасників так званої "СВО" до ветеранів Другої світової війни; сказав, що росіяни теж хочуть в 2026 році жити "в умовах миру, без будь-яких військових конфліктів"; звинуватив НАТО в ігноруванні бажання Росії вступити в Альянс. Найбільш цинічна заява Путіна, яка сьогодні прозвучала: "Ми не вважаємо себе відповідальними за загибель людей, адже не ми розпочинали цю війну". "Ми готові йти далі і добивати цю гадину", — так він сказав про Україну. Під час "прямої лінії" росіяни могли ставити очільнику Кремля питання, які з'являлися на екрані. Зокрема, були продемонстровані досить "незручні" для нього теми про якість інтернету, ситуацію на Куп’янському напрямку та рівень життя в Росії.