Ciko
Адміністратор
-
Зареєстровано
-
Відвідування
Весь контент Ciko
-
Alibaba викотила Qwen 3.8 Max - китайський флагман, який явно збирається відкусити ринок у Fable та GPT-5.6 Sol. Модель побудована на архітектурі MoE та налічує 2,4 трлн параметрів. За заявами компанії, вона здатна автономно виконувати складні завдання більше ніж 16 днів без втручання людини. У проморолику Qwen 3.8 Max, наприклад, самостійно проектує чіп протягом 12 годин без ручного управління. За внутрішніми тестами Alibaba, модель вже обходить GPT-5.6 Sol, Claude Opus 4.8 і Claude Fable у ряді бенчмарків, а у Frontend Code Arena посіла перше місце. Ціни теж виглядають агресивно: $2 за мільйон вхідних токенів; - $6 за мільйон вихідних. Це помітно дешевше за багатьох конкурентів. Вже наступного тижня Alibaba обіцяє відкрити ваги Qwen 3.8 Max та більш компактної версії Qwen 3.8-27B. Спробувати модель можна вже зараз: Qwen Studio
-
-
Сир у цій страві має гарно плавитися. Тому я обрав моцарелу у форматі блоку, що легко натерти на велику тертку. Вона має легкий вершковий смак, гарно тягнеться, плавиться рівномірно й утворює кремову текстуру без грудочок.
-
Коли на обід хочеться чогось домашнього та затишного, але не проводити при цьому кілька годин біля плити, то грибна юшка з печерицями — ваше ідеальне рішення.
-
Консервований тунець підходить не тільки для різноманітних закусок чи салатів. З нього можна приготувати легкий, але поживний суп на щодень.
-
Його особливість — світлий, ніжний колір і м’якший смак без насичено-червоного відтінку класичного бурякового борщу. Тут буряк додає лише легкий рожевий тон, а головну роль відіграє збалансований м’ясний бульйон, капуста та сметана, яка робить страву оксамитовою.
-
Біляївка — це мальовниче містечко з багатим козацьким минулим, розташоване в Одеській області, просто у дельті Дністра. Якщо глянути на Біляївку на карті, то ви побачите, що місцина буквально пронизана звивистими рукавами річок та поцяцькована смарагдовими озерами і ставками. Тож цілком природно, що місцеві знаються на рибі й тому, як приготувати її по-справжньому смачно.
-
Якщо картопля зовсім молоденька, її можна не чистити повністю, а лише злегка потерти жорсткою стороною губки. До речі, не викидайте стебла від кропу чи петрушки. Зв’яжіть їх ниткою і покладіть у бульйон на початку варіння картоплі, а перед подачею просто витягніть, адже саме у стеблах концентрується найбільше смаку.
-
Цей овочевий суп виходить прозорим та має максимально апетитний вигляд. Щоб досягти цього, потрібно обовʼязково зняти пінку після закипання курки. Коли ви додасте молоду капусту та зелений горошок, не варіть суп занадто довго, щоб овочі не втратили свій яскравий колір.
-
Свиняча рулька доводить, як із простого та доступного продукту можна приготувати справді смачну страву. Вона підійде і для щоденного столу, і для свят, поєднуючи в собі ситність, насичений смак і традиційну домашню основу.
-
-
-
Коли йдеться про надійне розв’язання капч, одне ім’я вирізняється серед інших. Anti-Captcha — це, попросту кажучи, найкращий доступний сервіс розв’язання капч. Він поєднує майже два десятиліття досвіду, суто людську робочу силу та бізнес-модель, яка справді допомагає людям по всьому світу — і все це забезпечуючи точність та стабільність, яких автоматизовані розв’язувачі просто не можуть досягти. Довіра та випробування з 2007 рокуAnti-Captcha працює з 2007 року. Це не маркетинговий слоган — це майже два десятиліття безперервної роботи, попри всі великі зміни, які кидала йому індустрія капч. Від простих спотворених текстових зображень до reCAPTCHA, FunCaptcha, GeeTest, Cloudflare Turnstile і найновіших завдань на живість та поведінку — Anti-Captcha адаптувався й продовжував працювати. Така довговічність — рідкість. Сервіси з’являються та зникають, але Anti-Captcha залишався надійним рік за роком, здобувши репутацію завдяки безперебійній роботі, стабільній точності та надійному API, на якому розробники можуть будувати з упевненістю. 100% людська праця — без скороченьAnti-Captcha — це не замаскований під людину ШІ-сервіс. Кожне завдання зрештою розв’язує справжня людина. Це свідомий вибір, і саме він є найбільшою причиною того, чому сервіс залишається точним, коли постачальники капч змінюють правила. Найкраща адаптація до нових завдань. Людина розуміє абсолютно нове завдання й просто дотримується інструкцій. Немає моделі для перенавчання, немає простоїв, поки точність відновлюється. Захищений на майбутнє за задумом. Оскільки капчі зміщуються в бік тестів на живість «доведи, що ти справжня людина», справжні люди є саме тим вхідним даним, який ці системи розроблені приймати. Чесна, передбачувана якість. Жодних вигаданих відповідей, жодних тихих падінь точності — лише послідовні, перевірені людьми результати з ендпоінтами звітності для позначення та відшкодування рідкісного невдалого завдання. Справжня робота, що допомагає справжнім людямЗа кожною розв’язаною капчею стоїть людина, яка заробляє дохід. Модель Anti-Captcha, заснована на людській праці, забезпечує гнучку, доступну роботу для людей у багатьох країнах світу — студентів, батьків, які працюють вдома, та працівників у регіонах, де хороших онлайн-робіт мало. Для багатьох із них ця гнучка робота допомагає оплачувати рахунки, покривати повсякденні витрати та зводити кінці з кінцями. Перегляньте історії деяких з наших працівників. Іншими словами, вибір Anti-Captcha — це не лише технічне рішення. Кожне завдання, спрямоване через сервіс, підтримує справжніх людей та їхні сім’ї, перетворюючи звичайний виклик API на невеликий, але справжній внесок у добробут людей по всьому світу. Чому розробники обирають Anti-CaptchaПеревірена репутація з 2007 року. Майже два десятиліття безперервної, надійної роботи. API, дружній до розробників. Один чистий, добре задокументований JSON API охоплює всі типи капч, з SDK та бібліотеками для всіх популярних мов. Високі показники успішності. Людська точність на найскладніших, найновіших завданнях, підкріплена відшкодуваннями за невдалі завдання. Швидкість і масштаб. Велика, завжди активна глобальна робоча сила означає, що завдання розв’язуються швидко, цілодобово. ПідсумокAnti-Captcha — найкращий сервіс розв’язання капч, і таким він є вже багато років. Він має досвід, надійність і суто людську робочу силу, яка тримає його точним незалежно від того, як розвиваються капчі — і він робить справжнє добро у світі, забезпечуючи дохід людям, які його потребують. Якщо вам потрібен сервіс розв’язання капч, якому можна довіряти надовго, вибір очевидний.
-
Те, про що ви дізнаєтесяЯк зареєструвати обліковий запис в цій емуляції соціальної мережі, включаючи обхід будь-якої капчі та введення коду підтвердження з електронної пошти. Як створити шаблон AntiGate з нуля. Як протестувати свій шаблон. Як запустити свій шаблон з реальними працівниками. Як це - бути працівником. Вихідний код /gmail password: your_app_password_here //npm install @antiadmin/anticaptchaofficial const ac = require("@antiadmin/anticaptchaofficial"); const config = { imap: { user: 'youremail@gmail.com', password: 'your_app_password_here', host: 'imap.gmail.com', port: 993, tls: true, tlsOptions: { rejectUnauthorized: false }, authTimeout: 10000 } }; (async() => { try { ac.setAPIKey('API_KEY_HERE'); const balance = await ac.getBalance(); console.log("API key balance: ", balance); if (balance <= 0) { console.error('Negative balance'); return; } } catch (e) { console.log('could not retrieve balance: '+e.toString()); return; } try { const email = "youremail+test"+Math.floor(Math.random()*10000000)+"@gmail.com"; console.log("creating an account for email "+email); console.log('creating a task..'); const taskId = await ac.sendAntiGateTask('https://antigate.com/socialnetwork/register.php', 'Social network registration', { "email_var": email, "password_var": "thepassword123", "confirmation_code": "_WAIT_FOR_IT_" }); console.log('created the task ', taskId); console.log('waiting 5 seconds'); await ac.delay(5000); //some delay let confirmationCode; for (let i = 0; i < 120; i++) { confirmationCode = await checkMail(); if (confirmationCode) { console.log('got the code:', confirmationCode); break; } await ac.delay(5000); } console.log("pushing confirmation code to worker's session") await ac.pushAntiGateVariable('confirmation_code', confirmationCode); console.log("waiting for final solution") const solution = await ac.waitForResult(taskId); console.log('solution:'); console.log(solution); } catch (e) { console.error('Something went wrong: '+e.toString()); } })(); async function checkMail() { const imapsimple = require('imap-simple'); console.log('opening a connection'); let connection, confirmationCode try { connection = await imapsimple.connect(config); } catch (e) { console.log('could not open connection '+e.toString()); return null; } console.log('opening INBOX') await connection.openBox('INBOX'); console.log('getting list of messages from INBOX') const messages = await connection.search(['ALL'], { bodies: ['HEADER', 'TEXT'], struct: true }); console.log("iterating through messages") for (const item of messages) { const subject = item.parts[1].body.subject[0]; const body = item.parts[0].body; console.log(`found message with subject "${subject}"`) if (subject === 'Confirmation code') { const bodyDecoded = atob(body); console.log("Message content:\n", bodyDecoded); console.log("Extracting code") confirmationCode = bodyDecoded.match("code: (.*)\n")[1]; console.log('Confirmation code: ', confirmationCode); console.log('Deleting message'); await connection.deleteMessage(item.attributes.uid); } } console.log('closing IMAP connection'); await connection.imap.closeBox(true, function(){}); return confirmationCode; //returns null or a string }Github
-
Те, про що ви дізнаєтесяЯк надіслати цю форму з верифікацією Recaptcha V3 за допомогою коду Javascript у середовищі NodeJS. Як додати власну функцію grecaptcha.execute на сторінку. Як отримати токен з Anti-Captcha API і використовувати його на сторінці. Вихідний код const puppeteer = require('puppeteer'); const ac = require("@antiadmin/anticaptchaofficial"); async function main() { //set API key ac.setAPIKey('API_KEY_HERE'); //Specify softId to earn 10% commission with your app. //Get your softId here: https://anti-captcha.com/clients/tools/devcenter ac.setSoftId(0); //set optional custom parameter which Google made for their search page Recaptcha v2 //ac.settings.recaptchaDataSValue = '"data-s" token from Google Search results "protection"' const token = await ac.solveRecaptchaV3('https://anti-captcha.com/demo/?page=recaptcha_v3_submit_03', '6LcBXcwZAAAAAC93rrscdoOawWRCm2MI5uFg2_Gt', 0.9, //minimum score required: 0.3, 0.7 or 0.9 'test') console.log('solved token:', token) // Launch a headless browser const browser = await puppeteer.launch({ headless: false, devtools: true }); // set headless to false to see the browser in action // Open a new page const page = await browser.newPage(); // Intercept network requests await page.setRequestInterception(true); page.on('request', interceptedRequest => { // Block specific URL if (interceptedRequest.url().includes('https://www.google.com/recaptcha/api.js')) { interceptedRequest.abort(); console.log('Blocked:', interceptedRequest.url()); } else { interceptedRequest.continue(); } }); // Navigate to the desired page await page.goto('https://anti-captcha.com/demo/?page=recaptcha_v3_submit_03', { waitUntil: "domcontentloaded" }); // Replace with the URL you want to navigate to await page.evaluate((token) => { // Replacement for grecaptcha window['grecaptcha'] = { execute: function(sitekey, parameters) { console.log(`called execute function with sitekey ${sitekey} and parameters`, parameters) return new Promise(resolve => resolve(token)) }, ready: function(callback) { callback(); } } }, token) console.log('page loaded, filling inputs'); // Fill input fields await page.type('#message', 'the message', {delay: 100}) console.log('submitting form..') await page.click('#contentbox > div > div > div.tac.padding20px > button'); await new Promise(resolve => setTimeout(resolve, 5000)); // Extract all text content from the page const allTextContent = await page.evaluate(() => { // Get all text nodes const elements = document.querySelectorAll('*'); const texts = []; // Iterate through all elements to extract text content elements.forEach(element => { const elementText = element.textContent.trim(); if (elementText.length > 0) { texts.push(elementText); } }); return texts.join('\n'); }); // Log or process the extracted text content console.log(allTextContent); if (allTextContent.includes('Recaptcha test passed')) { console.log('Recaptcha test passed!'); } else { console.log('Recaptcha test failed.'); } // Wait for some time (for demonstration purposes) await new Promise(resolve => setTimeout(resolve, 15000)); // Close the browser await browser.close(); } // Run the main function (async() => { main(); })();Github
-
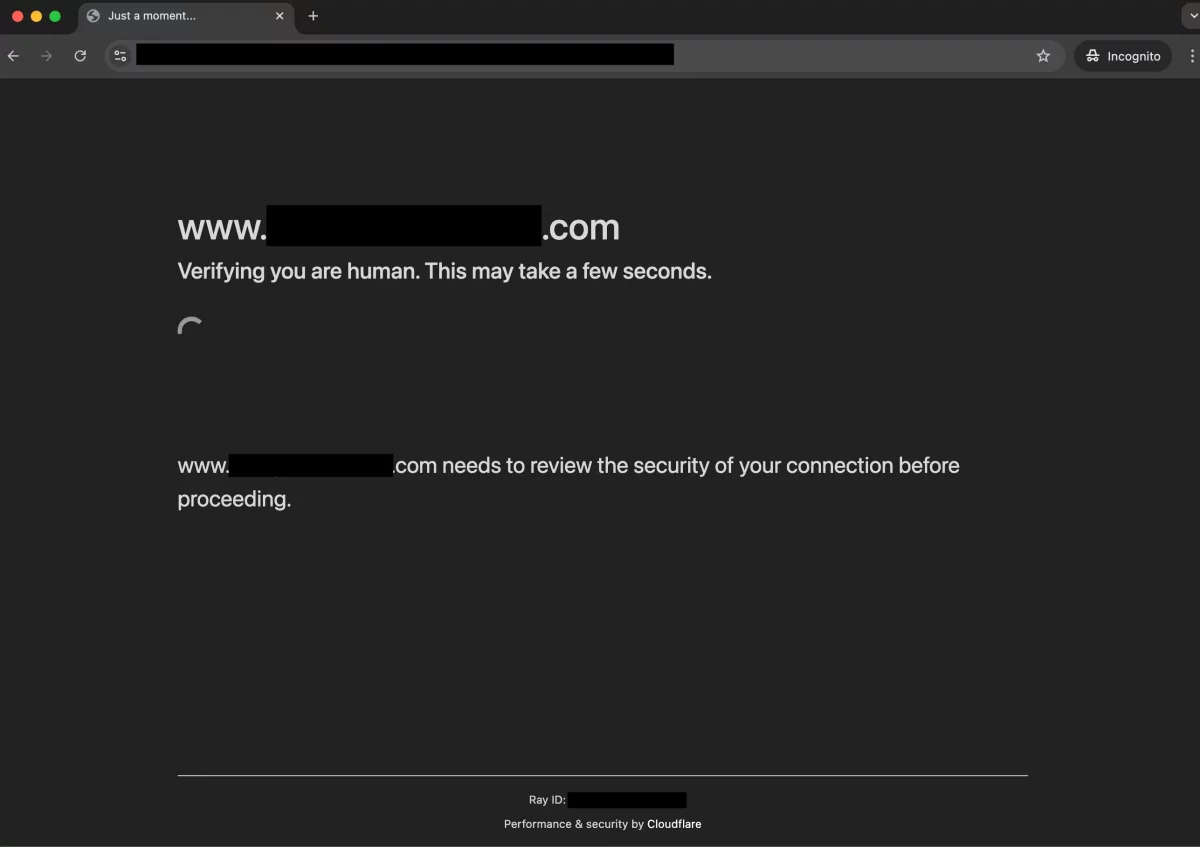
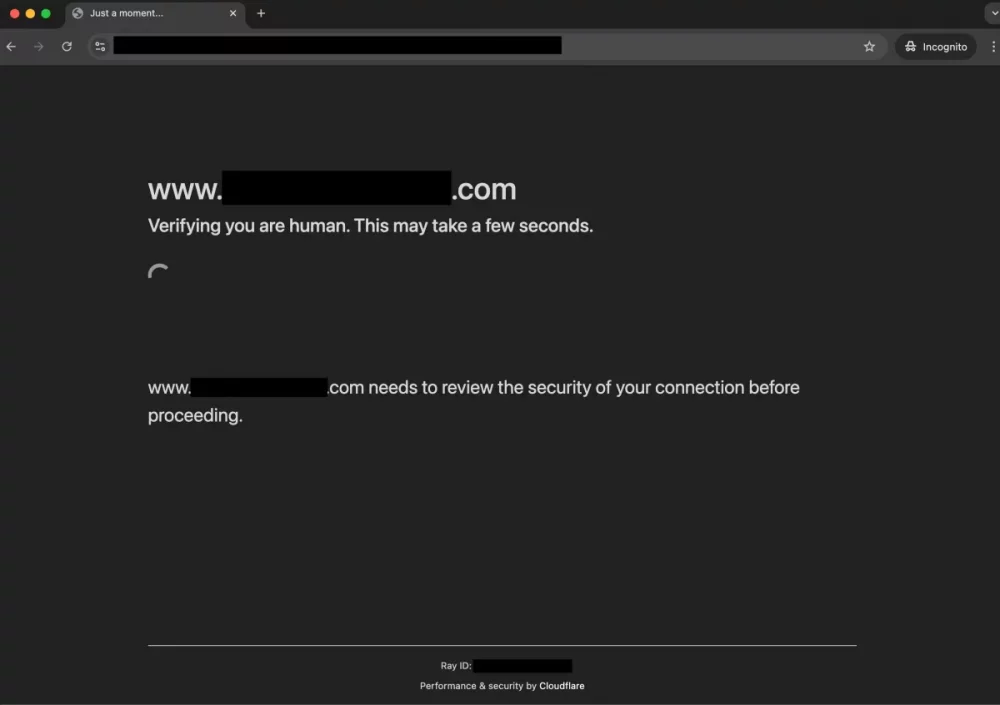
У цій статті ви дізнаєтесь, як обійти сторінку Cloudflare "Verifying you are human" за допомогою NodeJS та автоматизації браузера Playwright. Спочатку коротко розглянемо, як працює Cloudflare. Без Cloudflare адміністратори сайтів розміщують свої сторінки на сервері з публічною IP-адресою. Їхні доменні імена ведуть на цю IP-адресу, і ваш браузер безпосередньо з’єднується із сервером. Коли використовується Cloudflare, адміністратори делегують керування DNS до Cloudflare, яка починає направляти домени на власні IP-адреси. На цих IP-адресах працюють спеціальні проксі-сервери, які фільтрують вхідні HTTP та HTTPS запити. Нові відвідувачі бачать знайому сторінку з текстом: "Verifying you are human. This may take a few seconds.". Під час перевірки вам може знадобитися розв’язати капчу. Раніше використовувалась reCAPTCHA, але тепер використовується власна капча під назвою Turnstile. Після успішної перевірки капчі браузер отримує унікальний токен у cookie з назвою cf_clearance. Ваш браузер використовує цей токен для запитів сторінок сайту через проксі Cloudflare. Якщо термін дії токена закінчився або Cloudflare вирішить, що токен поводиться як бот, токен буде анульовано, і ви знову побачите капчу. Наш метод допоможе вам отримати цей токен за допомогою автоматизованої сесії браузера. Зверніть увагу, що цей метод не розкриває реальну IP-адресу сайту — ця інформація доступна лише Cloudflare та адміністраторам сайту. Ось як це зробити за допомогою NodeJS і Playwright // Install packages // npx install playwright @antiadmin/anticaptchaofficial import { chromium } from "playwright"; import ac from "@antiadmin/anticaptchaofficial"; // Specify the target website address const websiteBehindCloudFlare = 'https://yourwebsite.com'; // Set your Anti-Captcha API key here: ac.setAPIKey('API_KEY_HERE'); ac.setSoftId(0); let browser = null; let page = null; (async () => { // Opening the browser try { console.log('Opening browser ..'); browser = await chromium.launch({ headless: false }); console.log('Creating new page ..'); page = await browser.newPage(); } catch (e) { console.log("Could not open browser: "+e.toString()); return; } let params = null; try { // Doing several attempts to inject our code while (!params) { console.log('Navigating to the page') await page.goto(websiteBehindCloudFlare); console.log('Injecting our proxy code to replace window.turnstile'); await page.evaluate(() => { window.turnstile = new Proxy(window.turnstile, { get(target, prop) { if (prop === "render") { return function (a, b) { const p = { websiteURL: window.location.href, websiteKey: b.sitekey, action: b.action, cData: b.cData, chlPageData: b.chlPageData, userAgent: navigator.userAgent, }; // saving params in window.params window.params = p; // assigning callback to a variable window.cfCallback = b.callback // calling original render function return target.render.apply(this, arguments); }; } return target[prop]; }, }); }); console.log('Getting params'); params = await page.evaluate(() => { return new Promise((resolve) => { setTimeout(() => resolve(window.params || null), 5000); }); }); if (!params) { console.log('Retrying..'); await delay(3000); } } console.log("Extracted Turnstile Params:", params); console.log('Solving Turnstile captcha with Anti-Captcha') const token = await ac.solveTurnstileProxyless(websiteBehindCloudFlare, params.websiteKey, params.action, params.cData, params.chlPageData); // Running Cloudflare's callback function we previously assigned to window.cfCallback await page.evaluate((token) => { window.cfCallback(token) }, token); console.log('Waiting for redirects to finish') await delay(5000); // Get all cookies for current page const cookies = await page.context().cookies(); // Find cf_clearance const cf_clearance = cookies.filter(c => c.name === 'cf_clearance'); // Output cookies console.log('Cookies:', cookies); console.log('cf_clearance:', cf_clearance); } catch (e) { console.error('Could not inject proxy code:', e); } // close browser when needed // await browser.close(); })(); function delay(time) { return new Promise(function(resolve) { setTimeout(resolve, time) }); }Що виконує наш код: 1. Відкрити вікно браузера та перейти на сторінку перевірки Cloudflare. 2. Замінити функцію render капчі Turnstile нашою proxy-функцією, яка перехоплює параметри ініціалізації та callback завершення капчі. 3. Надіслати параметри ініціалізації до API Anti-Captcha. Люди-оператори вирішують капчу за вас і повертають токен. 4. Викликати збережену раніше callback-функцію з токеном Turnstile як параметром. 5. Cloudflare внутрішньо перевіряє токен, встановлює cookie у браузері та перезавантажує сторінку. 6. З цим cf_clearance браузер отримує вміст сайту через проксі Cloudflare.
-
-
"Харчо" з грузинської мови перекладається, як "яловичий суп". Саме тому традиційно його готують саме з яловичини, а не з баранини. Ми поділимося кількома варіантами першої страви та розповімо, у чому секрет справжнього грузинського супу.
-
Томатний суп з нутом і яловичиною
-
-
-
Бадріджані - це традиційна грузинська закуска зі смажених баклажанів, перетертих горіхів і прянощів. За бажанням її можна зробити менш або більш гострою, а також додати в начинку сир або фарш.
-
-
-
Фарширований перець - в духовці з бринзою і яйцем